公開
2026年09月11日 16時55分
著者

梅林日奈子
[ITmedia]
デジタル庁が運用する政府共通の業務基盤「ガバメントソリューションサービス」(GSS)が不正アクセスを受け、約24万6000件の個人情報が漏えいした可能性がある問題で、松本尚デジタル相は9月11日の記者会見で、悪用されたVPN機器の脆弱性を事前に把握していたと明らかにした。緊急度の高い他の脆弱性から順に対応を進めていた最中に、悪用されたという。
(出典: デジタル庁公式YouTubeチャンネルの記者会見映像より)
同庁は6月25日、GSSの保守運用担当者のアカウントを使った不審なアクセスを検知。その後の調査で、第三者がVPN機器の脆弱性を悪用して侵入していたことが分かった。
漏えいした可能性があるのは、GSSを利用する府省庁の職員や、利用機関の業務に携わった公務員、事業者、個人などの氏名、メールアドレス、電話番号、住所など約24万6000件。マイナンバーや金融機関の口座情報、年金番号などは含まれていないという。
具体的にどの府省庁に関する情報が漏えいした可能性があるのかという問いに対しては、情報の機密性を理由に回答を控えた。
不審なアクセスの検知から公表まで約2カ月半を要した理由について松本デジタル相は、「被害拡大を防ぐための事実関係の調査や、漏えいした可能性がある情報の確認、影響範囲の特定、侵入経路の分析などに時間を要したため」と説明している。
現在は脆弱性へのパッチ適用などの対策を実施済みで、松本デジタル相は「これ以上の被害が起こる可能性は非常に少ない」と説明。一方、ゼロトラスト(全アクセスを検証するセキュリティの考え方)を前提としたGSSで今回の事案が起きたことについては、「ゼロトラストであってもどこかに穴が開いている可能性がある」とし、再発防止策を継続的に見直す考えを示した。
現時点で、今回の事案に関連する個人情報の悪用などの被害は確認されていない。デジタル庁は、脆弱性の管理方法や外部からの接続方法を見直し、セキュリティ対策を強化するとしている。
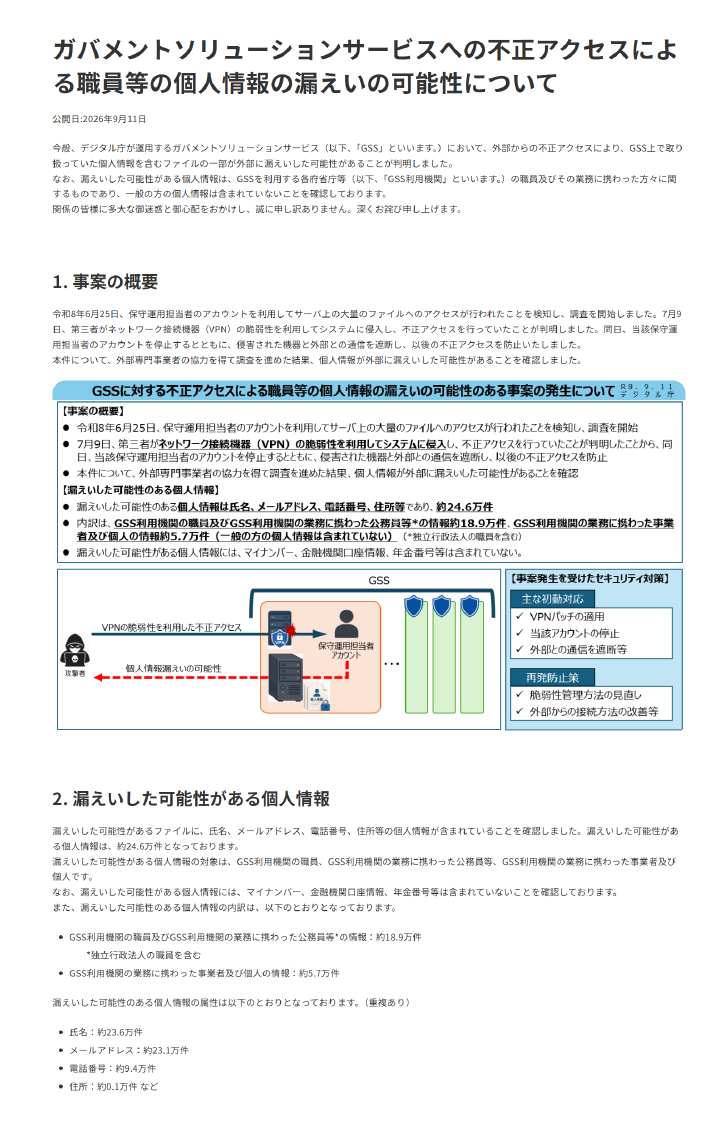
デジタル庁の発表(出典:公式サイト)
Copyright © ITmedia, Inc. All Rights Reserved.
この記事の著者
関連記事