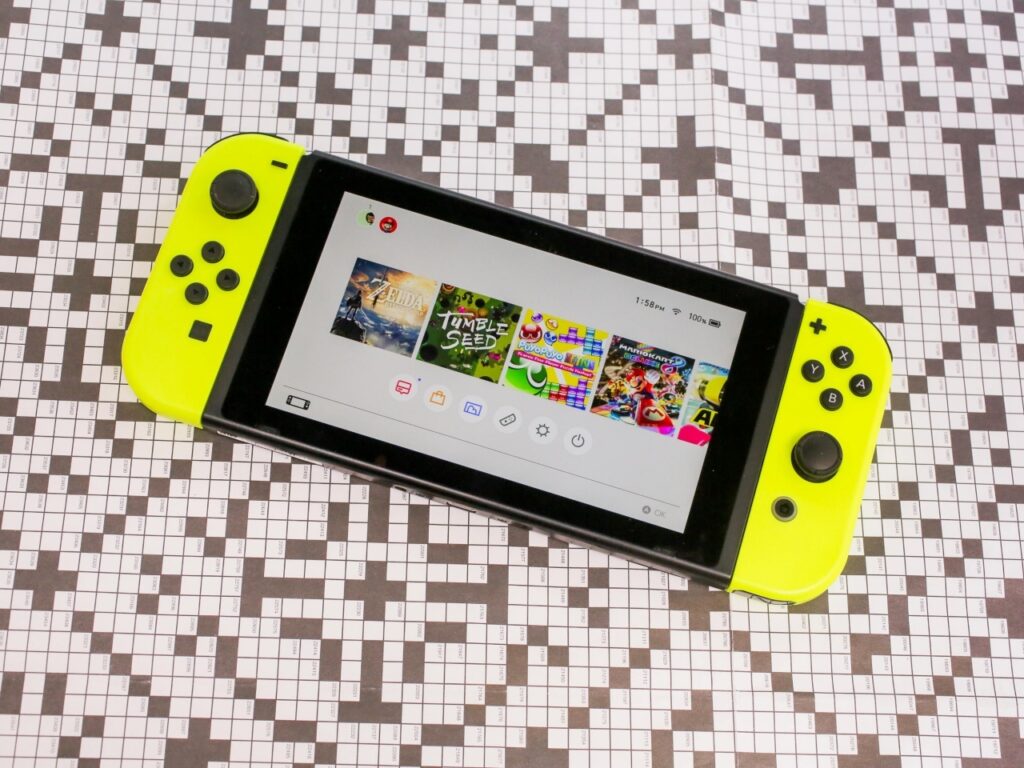
初代「Nintendo Switch」のユーザーは、セキュリティ上の脆弱性に対処するため、速やかに本体を更新すべきだ。特に、公共の場所でゲームをプレイする人は注意が必要だ。任天堂は、最新のファームウェア「23.0.0」を配信した直後の9月10日、この脆弱性を公表した(PDF)。
この脆弱性が問題となるのは、初代Nintendo Switchで「スマートフォンへ送る」機能を使う場面だ。この機能では、Switchに表示されるQRコードをスマートフォンで読み取ることで、ゲームの動画やスクリーンショットをスマートフォンに直接転送できる。
また、「マリオカート ライブ ホームサーキット」でカートを使って遊ぶ場合も影響を受ける。同作では、QRコードを使ってSwitchとカートを無線接続する。
ユーザーより先に第三者がQRコードを読み取ると、その人物が自分の機器をユーザーのSwitchに接続し、その接続を悪用してSwitch上で不正なコードを実行したり、本体に保存されている情報を盗み出したりする恐れがある。Switchにはアカウント情報も保存されている。第三者の手に渡ってほしくない情報だ。
米CNETは任天堂に追加のコメントを求めたが、広報担当者からすぐに回答は得られなかった。
この脆弱性は「Nintendo Switch 2」には影響しない。
対処方法
対処方法は簡単だ。任天堂が9月10日に配信した更新プログラム23.0.0を適用すれば、この脆弱性は修正される。「CVE-2026-82079」として登録されているこの問題は、無線通信の届く範囲にいる攻撃者がコードを実行できる「スタックベースのバッファーオーバーフローの脆弱性」だ。影響を受けるのは、23.0.0より前のファームウェアを使用している初代Switchに限られる。
Nintendo Switchを更新するには、「設定」→「本体」→「本体の更新」と進む。追加の案内が画面に表示された場合は、それに従って更新を完了させる。
すぐにファームウェアを更新できない場合、任天堂は「スマートフォンへ送る」機能や「マリオカート ライブ ホームサーキット」のカートを、第三者に画面のQRコードを読み取られない自宅などの環境で使うよう案内している。公共の場所での利用は避けたい。また、これらの機能では、自分のスマートフォンやカート以外の機器を使わないよう勧めている。
この記事は海外Ziff Davis発の記事を4Xが日本向けに編集したものです。
Nintendo Switch 2(日本語・国内専用)【Amazon.co.jp限定】特典 ステッカー同梱
Amazonのアソシエイトとして、CNET Japanは適格販売により収入を得ています。