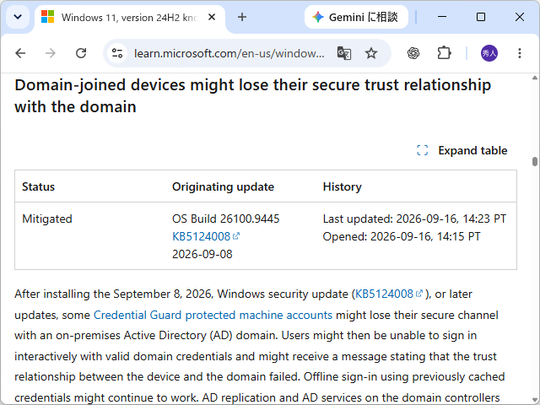
 「Windows リリース正常性」における当該問題の記載
米Microsoftは9月16日(現地時間)、2026年9月のセキュリティ更新プログラムを適用したWindows 11環境で新たな問題が発生していることを明らかにした。一部の「Credential Guard」で保護されたドメイン参加端末が「Active Directory」(AD)との信頼関係(セキュアチャネル)を失う問題が確認されたという。
具体的な症状は、以下の通り。
有効なドメイン資格情報を入力しても対話型のサインインができない場合がある「デバイスとドメイン間の信頼関係に失敗した」といったエラーが表示される
キャッシュされた資格情報によるオフラインでのサインインは引き続き機能する可能性がある。また、ドメインコントローラー上のADレプリケーションやADサービスには影響しない。
この問題は、「Machine Identity Isolation」(MII)と呼ばれる機能に起因する。MIIは端末がドメインコントローラーと通信するときに使う「コンピューターアカウントの秘密情報」を隔離された保護領域で扱い、万が一攻撃者に端末を乗っ取られても、その資格情報が容易に盗まれないようにするセキュリティ機能。ドメイン機能レベル(Domain Functional Level:DFL)が「Windows Server 2025」以上の環境でサポートされている。
2026年9月のセキュリティ更新プログラム以降では、既存の設定やポリシーでMIIの強制モードが有効化されている場合、Windowsがその設定に従うようになった(更新プログラムが強制モードを直接有効化するわけではない)。
つまり、MIIの強制モードを有効にしている一方で、ドメイン機能レベルが「Windows Server 2025」以上という要件を満たしていない環境では、今回の問題が生じうる。MIIを構成している企業では、設定とドメイン機能レベルの確認が必要となる。
影響を受けるプラットフォームは、以下の通り。問題はクライアントOSでのみ発生し、サーバーOSには影響しない(括弧内は原因となっている更新プログラム)。
Windows 11 バージョン 26H1(KB5124012)Windows 11 バージョン 25H2(KB5124008)Windows 11 バージョン 24H2(KB5124008)
本問題のステータスは「Mitigated」(緩和済み)。回避策としては、MIIを有効化したときと同じ管理方法(「Intune」、グループポリシー、レジストリ)でMIIを無効化することが案内されている。レジストリで有効化していた場合は、以下のキーで「MachineIdentityIsolation」の値が「2」になっていれば「0」に変更する。
HKLM¥SYSTEM¥CurrentControlSet¥Control¥Lsa¥MachineIdentityIsolationHKLM¥SOFTWARE¥Policies¥Microsoft¥Windows¥DeviceGuard¥MachineIdentityIsolation
無効化したらデバイスを再起動し、「PowerShell」で「Test-ComputerSecureChannel -Repair -Credential (Get-Credential)」コマンドを実行してセキュアチャネルをリセットする。なお、レジストリの編集は、事前にバックアップを取ったうえで慎重に行いたい。
同社は今後の「Windows Update」で、機能の改善が済むまでMIIの強制を一時的に停止するとのことで、この問題を解決するとしている。