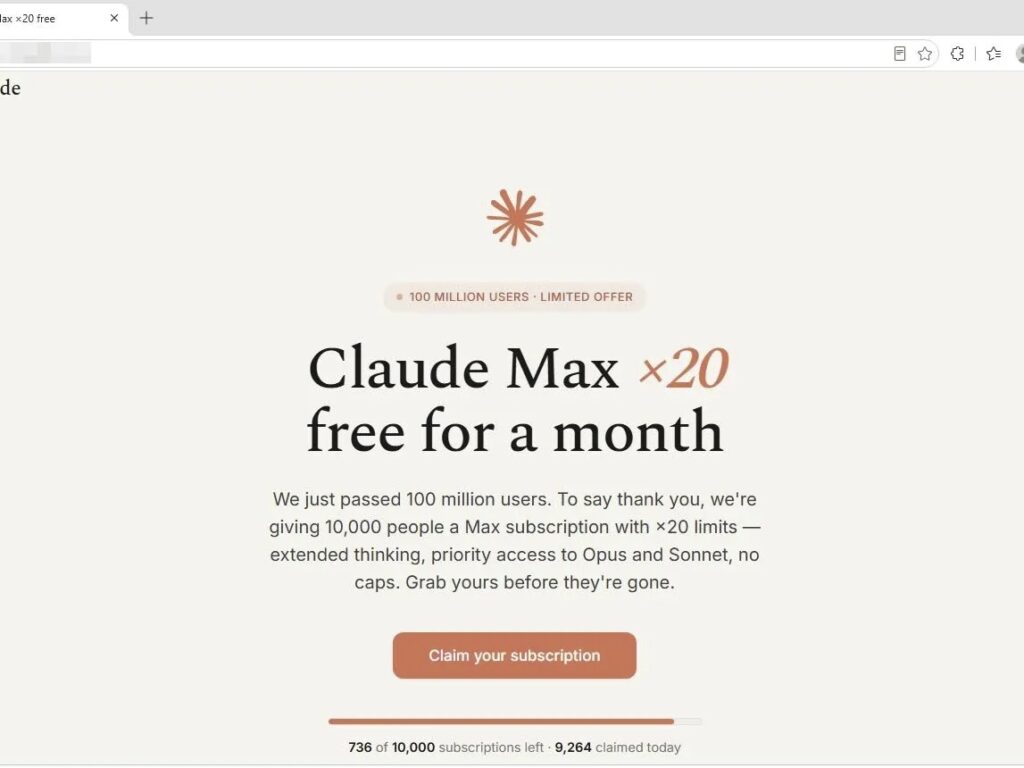
米Anthropicの生成AI「Claude」の最上位プラン「Claude Max」を無料で配るとうたう偽サイトが見つかった。セキュリティ企業の米Malwarebytesが9月23日(現地時間)、ブログで警告した。実態はGoogleアカウントのログイン情報を盗むフィッシング詐欺で、本物と見分けがつきにくいほど作り込まれているという。
偽サイトの誘い文句は「利用者1億人の達成を記念して、1万人にClaude Maxを1カ月無料で提供する」というものだ。偽サイトでは、Claude Maxのうち利用上限が通常の20倍になるプランを無料提供すると説明。「拡張思考」や「OpusとSonnetへの優先アクセス、上限なし」といった特典を並べている。月額200ドル(約3万円)相当の魅力的な話に見えるが、すべて作り話だ。
申し込みに進むと、Googleのログイン画面を装ったページに誘導される。ここで入力したメールアドレスとパスワードが盗まれる仕組みだ。アカウントが乗っ取られれば、GmailやGoogleドキュメントに加え、同じアカウントでログインしている他社のサービスにも被害が及ぶ恐れがある。
厄介なのは、本物と見分けにくいほど作り込まれている点だ。同社のシニアマルウェア研究エンジニア、Stefan Dasic氏は「作り込みは入念だ。本物のロゴや配色を使い、5つ星レビューをでっち上げ、長いフッターに並ぶリンクもほぼすべて本物のAnthropicのページにつながっている」と書いている。ページには、架空の1万アカウントのうち何件が配布済みかを示すカウンターまで表示される。
申し込みボタンを押すと、Claudeのアップグレード手続きに見せかけたログイン画面が現れる。Appleアカウントでのログインは無効化されており、選べるのは「Googleでログイン」だけだ。
Dasic氏によると、このログイン画面には「ブラウザ・イン・ザ・ブラウザ」と呼ばれる手口が使われている。開いているタブの中に偽のブラウザウィンドウを描画し、鍵マークに加え、本物に見えるGoogleのログインURLまで表示する仕組みだ。このウィンドウはページ内でドラッグして動かすこともできる。注意深く見なければ見破れないほど巧妙だという。
Dasic氏は米CNETへのメッセージで、Claudeのアカウントの仕組みがこの手口と重なる点も指摘した。「問題なのは、Claudeに独自のパスワードがないことだ。ログインはGoogleアカウントで続行するか、メールに届くログインリンクを使うかのどちらかになる。Claudeアカウントが、フィッシングで乗っ取られたGoogleアカウントにひも付いていれば、攻撃者はどちらの経路からでも侵入できる」と述べた。
被害規模はまだ分かっていないとDasic氏は話す。これまでの調査で、サイトは英国で法人登記された企業につながることが分かった。ただしサーバーはレンタルされたもので、「サーバーがどこで借りられたかは分かるが、誰が借りたかは分からない」(同氏)。
ページのコードには、ロシア語で書かれた開発者のコメントも含まれていた。ただし、今回の詐欺の実行者とは別の人物が作ったツールを流用している可能性もある。Dasic氏は「コード内の言語だけでは根拠として弱く、捜査をかく乱するために意図的に仕込まれた例も過去にある」と付け加えた。
偽ブラウザ画面を見破るには
Malwarebytesはブログで、偽のブラウザウィンドウを見分けるコツをいくつか挙げている。ログイン画面がポップアップで表示されたら、そのウィンドウをブラウザの外へドラッグしてみるとよい。本物のポップアップなら、Webページの中に閉じ込められることはない。
パスワード管理ツールも見分ける手掛かりになる。普段なら自動入力されるはずのログイン情報が入力されなければ、偽サイトを疑った方がいい。
特典ページにたどり着いたら、まず公式サイトに同じ告知があるか確認する。今回の場合、Anthropicのサイトにそのような案内はない。ログイン方法が1つしか選べないときも要注意だ。Appleでのログインだけが無効になっているのは、利用者を罠に誘い込むための細工とみられる。残り枠のカウンターやカウントダウン表示も、サイトや特典が本物である証拠にはならない。
Amazonで現在開催中のセールを見る
Amazonのアソシエイトとして、CNET Japanは適格販売により収入を得ています
この記事は海外Ziff Davis発の記事を4Xが日本向けに編集したものです。