公開
2026年09月28日 16時07分
更新
2026年09月28日 16時12分
著者

岡田有花
[ITmedia]
カーシェアリングサービス「タイムズカー」を運営するタイムズモビリティ(パーク24グループ)は9月28日、不正アクセスを受けたシステムから、会員情報約660万件が漏えいしたと発表した。漏えいした情報には、運転免許証画像などの本人確認書類情報も含まれている。
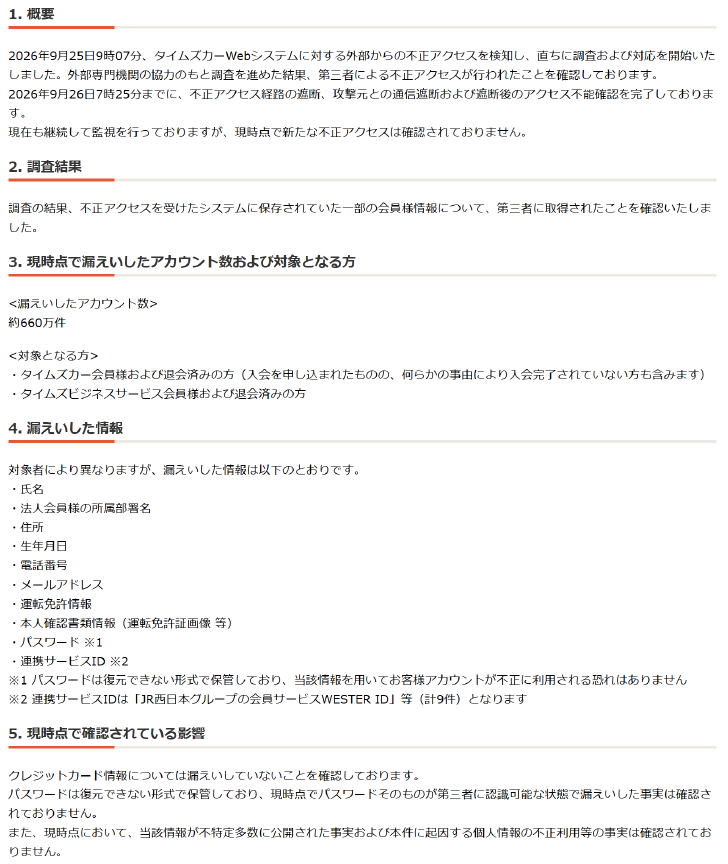
対象は、タイムズカー会員と退会済みの人、タイムズビジネスサービス会員と退会済みの人。入会を申し込んだものの、何らかの事由で入会を完了していない人も含む合計660万アカウント。
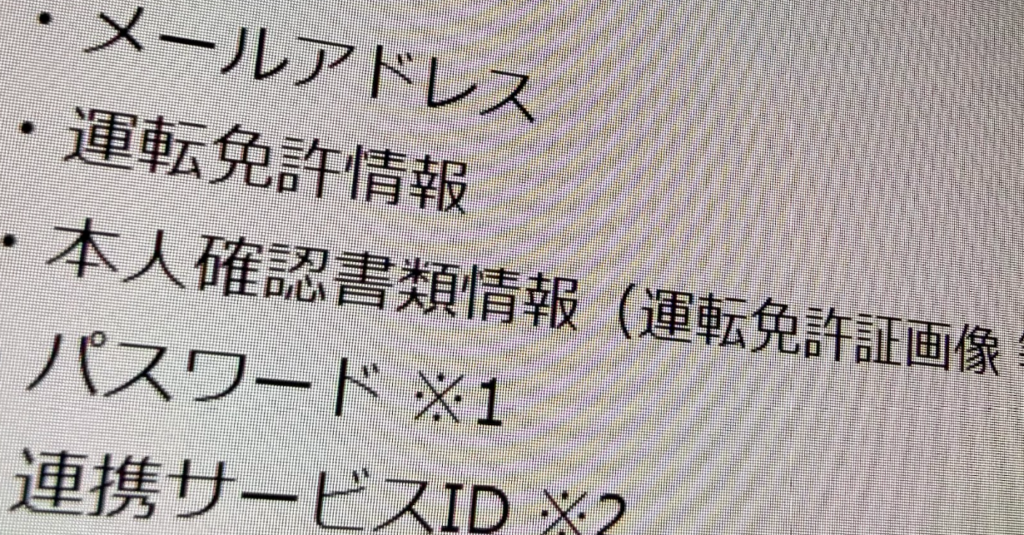
漏えいした情報は対象者によって異るが、氏名、住所、生年月日、電話番号、メールアドレス、運転免許情報、本人確認書類情報、パスワード、連携サービスID、法人会員の所属部署名が含まれている。連携サービスIDは、JR西日本グループの会員サービス「WESTER ID」など計9件。
同社は、「パスワードは復元できない形式」で保管しており、「この情報を使ってアカウントを不正に利用できる恐れはない」としている。
クレジットカード情報は漏えいしていないことを確認した。情報が不特定多数に公開された事実や、不正利用の事実は確認していない。
25日に不正アクセスを検知し、個人情報が漏えいした可能性があると発表。その後の調査で、システムに保存していた一部の会員情報を第三者が取得したことを確認した。
26日午前7時25分までに、不正アクセス経路の遮断、攻撃元との通信遮断および遮断後のアクセス不能確認を完了たという。
同社は外部専門機関によるフォレンジック調査を実施し、個人情報保護委員会と警察に報告した。対象者には順次、個別に案内する。
再発防止策は、実施済みの対策と中長期的な対策、その実施予定時期を整理し、続報で公表する予定。サービスは通常通り続けている。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
この記事の著者
関連記事