2025年にアサヒグループホールディングスへの攻撃でも犯行声明

1
会員(無料)になると、いいね!でマイページに保存できます。
共有する
世界各国の企業にサイバー攻撃を繰り返すランサムウェア集団Qilinの中心メンバーであるロシア国籍の男が、日本の捜査当局によって大阪市内で拘束された。男は恐喝容疑で捜査を行っているドイツ側の請求に基づき、2026年10月2日にドイツの捜査当局へ身柄を引き渡された。Qilinは2025年にアサヒグループホールディングスへの攻撃でも犯行声明を出している。
ランサムウェア集団Qilin所属のロシア国籍の男を日本で拘束
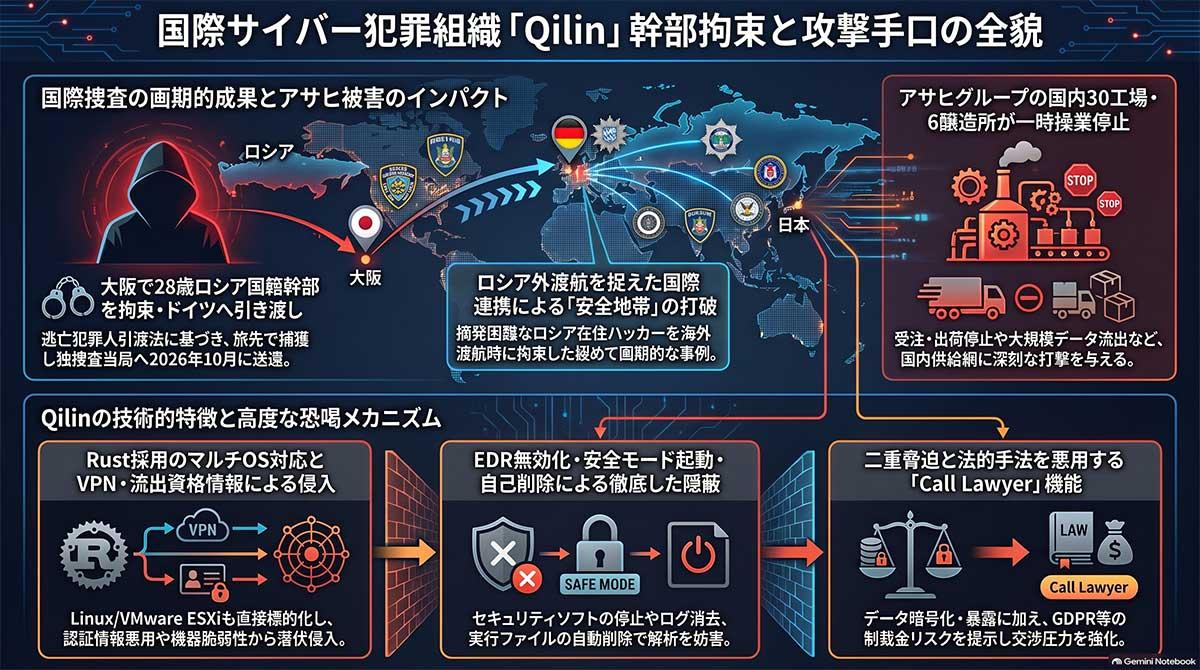
日本の捜査当局は、ランサムウェア集団Qilinのシステム構築などを担う中心メンバーのロシア国籍の男を大阪市内で拘束し、ドイツへ身柄を引き渡した。逃亡犯罪人引渡法に基づくドイツからの請求を受けた措置であり、東京高裁での審査を経て10月2日に移送が完了した。
日本の当局は男の所在情報を事前に入手し、2026年5月下旬に旅行で大阪市内を訪れていたところを拘束した。男が問われている容疑は、2024年9月にドイツ所在の物流会社のシステムへ不正にアクセスし、データを暗号化したうえで身代金として約2600万円相当のビットコインを脅し取ったというものである。男はランサムウェアを用いた攻撃インフラの構築を担当する基幹メンバーであり、実行部隊が脅し取った身代金の一部を受け取っていた事実も確認されている。
【図版付き記事はこちら】ランサム集団「Qilin」中心メンバー日本で拘束、アサヒ攻撃にも関与(図版:ビジネス+IT)
拘束された男が所属するQilinは、ランサムウェアの開発者と攻撃の実行者を分業する事業を展開し、各国の企業や公的機関に甚大な被害をもたらしてきた。日本国内においては、2025年9月にアサヒグループホールディングスが同集団による大規模なサイバー攻撃を受けた。この攻撃により同社の社内ネットワークが掌握され、国内にある30カ所の工場および6カ所のビール醸造所が一時操業停止に追い込まれた。受発注や物流機能が停止したことで、取引先の電子商取引プラットフォームにおける出荷遅延などの二次被害も広範に及んだ。さらに、会社側は顧客や従業員、取引先など約229万件の個人情報が漏洩した可能性があると公表している。
これら国境を越えたサイバー犯罪に対抗するため、日本やドイツをはじめとする国際社会は法執行機関の連携を強化している。日本国内における今回の検挙は、国際刑事警察機構を通じた情報共有と国際捜査共助の枠組みが機能した結果である。自国に留まることで身柄引き渡しを逃れてきたロシア国籍のサイバー犯罪者に対し、渡航の隙を突いて物理的な拘束を実現した事例となった。日本の警察庁サイバー特別捜査部などは引き続き各国捜査機関と協力し、サイバー脅威に対する実効的な取り締まりを進めている。
編集部おすすめ動画
日本のアサヒグループへのランサム攻撃にも関与
Qilinはランサムウェアの開発者と攻撃の実行者を分業するサービス型のビジネスモデルを世界規模で展開している。2024年6月には英国ロンドンの主要病院に病理・診断サービスを提供するSynnovisを攻撃し、5,000万ドルの身代金を要求、また2024年9月にはドイツ大手物流会社のシステムへ侵入してデータを暗号化・流出させ、16万5千ドル(約2,600万円)相当のビットコインを脅し取る事件、2025年8月には韓国の資産運用会社19社等へのサプライチェーン攻撃に関与し、投資家の口座情報、ポートフォリオ、契約書、政治家や企業人のデータなど大量の個人・金融情報を窃取し、ダークウェブに流出させた事件にも関与したとされている。
犯行手口の初期型はプログラミング言語のGolangで開発されていたが現在はより解析が困難なRust言語ベースの変種へと進化している。Windows環境だけでなくLinuxやVMware ESXiといった仮想化基盤を直接標的とする暗号化モジュールを備えている。
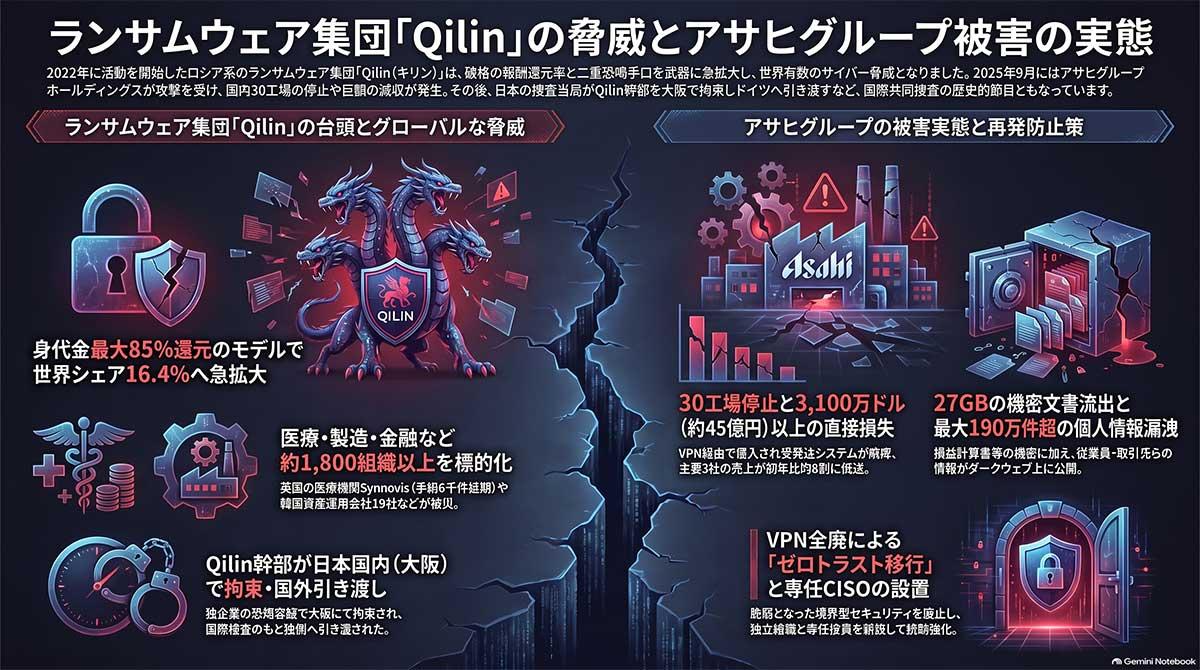
アサヒグループのランサム攻撃にも関与、ランサムウェア集団「Qilin(キリン)」とは?(図版:ビジネス+IT)
初期侵入においては流出パスワードの悪用や公開されているネットワーク機器の脆弱性を突く手口が用いられる。侵入後は数日から約10日間かけて潜伏と探索を行い管理者権限を取得したのちセキュリティ対策ソフトの停止やログの消去を行って事後解析を妨害する。ファイル暗号化には強固なアルゴリズムが用いられ同時にバックアップの破壊を行うことで被害者の自力復旧を困難にする。
さらに機密情報を事前に窃取し暴露サイトでの公開を盾にする二重脅迫の手法をとる。これに加え被害企業のデータ保護規制違反による制裁金リスクを試算して交渉時の経済的圧力として悪用する独自の機能も備えている。
日本国内においては2025年9月末にアサヒグループホールディングスが同集団による大規模なサイバー攻撃を受けた。外部のネットワーク機器を経由して不正侵入した攻撃者が管理者権限を奪取し内部ネットワークを探索した後にサーバー群を一斉に暗号化した。この影響で受注出荷システムや会計システムが機能不全に陥り国内にある30カ所の工場および6カ所のビール醸造所が約1週間にわたり操業停止に追い込まれた。
同集団は約27ギガバイトに及ぶデータを窃取したと主張し暴露サイトで損益計算書などの一部の機密文書を公開した。会社側の発表によれば最大190万件以上の個人情報が漏洩した可能性がある。工場の不稼働などにより主要3社の売上は低迷し約45億円を超える直接的な売上損失が発生したほか製品を取り扱う電子商取引プラットフォームでも配送遅延などの二次被害が生じている。
これを受け同社は情報セキュリティを統括する専任役員を新設し侵入口となったリモートアクセス機器を全面廃止してゼロトラスト環境へ移行するなどの再発防止策を発表した。こうしたランサムウェアをビジネスとする国際的な犯罪集団の犯行は近年急増しており、日本の捜査当局は国際機関との連携を通じ、サイバー攻撃対策や犯罪組織摘発を強化している。
標的型攻撃・ランサムウェア対策のおすすめコンテンツ
Googleで見つけやすく
評価する
いいね!でぜひ著者を応援してください
会員(無料)になると、いいね!でマイページに保存できます。
関連タグ