『Fortnite』や『VRChat』、『Rust』など、アンチチートシステム「Easy Anti-Cheat」を採用したゲームが、初期化画面から進まなくなる。2026年5月以降、複数のタイトルで報告されている症状だ。筆者のPCでも、ドライバにもソフトにも手を加えていないのに、ある日1本のゲームが起動しなくなった。その後、他のゲームも次々と起動しなくなった。そしてその背景には「CmUpx.sys」と呼ばれるドライバがあった。本稿では、筆者がこの問題を約2か月間にわたって調査した記録を綴る。
何が起きているか
今年8月7日、筆者が協力型ゾンビFPS『No More Room in Hell 2』(以下、NMRiH2)を起動すると、Epic Gamesのアンチチート「Easy Anti-Cheat」(以下、EAC)の初期化画面のまま数分止まり、やがてエラーが表示された。1週間前の7月31日には起動できていた。その間、ゲームの更新は入っていない。筆者も、のちに原因に関連すると分かるソフトやドライバに、手を加えていない。
友人たちとの協力プレイが迫っていたところ、そのうちの一人から「EPOS Gaming Suiteをアンインストールすると起動する」と教えられ、その通りにすると『NMRiH2』は起動した。EPOS Gaming Suiteは、筆者の使うゲーミングヘッドセット「EPOS GSP 370」の付属ソフトである。ソフトがないのは不便なので、終わったあとに入れ直している。ところが9月中旬には『VRChat』が、続いて『Apex Legends』が、同じように止まるようになった。
そこで調査したところ、同じような症状に悩まされているユーザーの報告を多数見つけることができた。筆者が確認した中で最も早い報告は、2026年5月18日(日本時間)の『Rust』でのものである。筆者のPCで『NMRiH2』が起動しなくなる、2か月半あまり前だ。その後『VRChat』(6月17日)、『Fellowship』(6月22日)、『CarX Street』(6月25日)、『Hunt: Showdown 1896』(6月27日)、『Apex Legends』(8月)と続き、『Fortnite』や『Rocket League』でも同じ表示が出たと報告されている。
止まる時期は、タイトルによっても、利用者によっても違う。『VRChat』が6月に止まった人もいれば、筆者のPCのように、9月8日までは起動できていた例もある。
直し方は、すでに出回っている
筆者のPCで画面に出たのは、「The Easy Anti-Cheat launcher encountered an internal error」という文言だけだった。タイトルによっては、画面にドライバの名前が出たという報告もある。
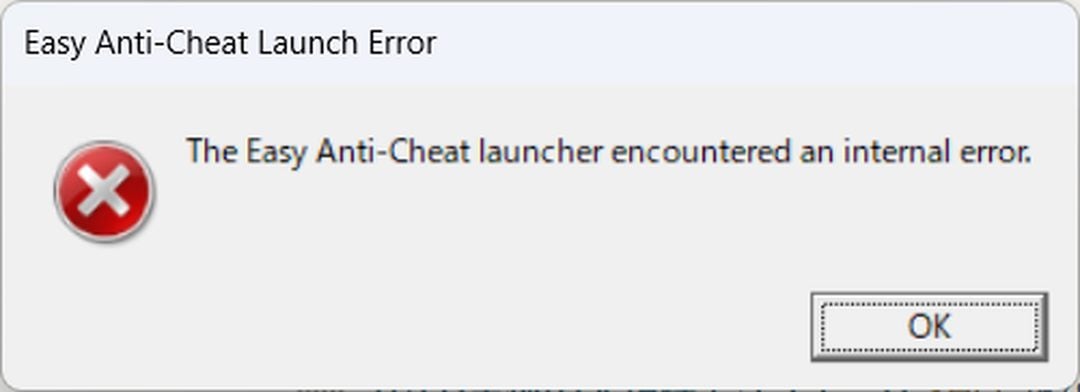 エラーダイアログ「Easy Anti-Cheat Launch Error」
そこでEACのログ(「%APPDATA%\EasyAntiCheat」の下にある、ゲームごとのフォルダの「anticheatlauncher.log」)を開くと、末尾にこうあった。
Launcher finished with: 206,
‘ゲームを開始する前にCmUpx.sysをアンロードしてください’.
「CmUpx.sys」は有志によって運営されている脆弱なドライバのデータベース「LOLDrivers」にも載っているものだった。筆者の場合はヘッドセットの付属ソフトが入れたもので、どの機器にも紐づかず、止めても、確かめた範囲では何も困らなかったドライバだった。
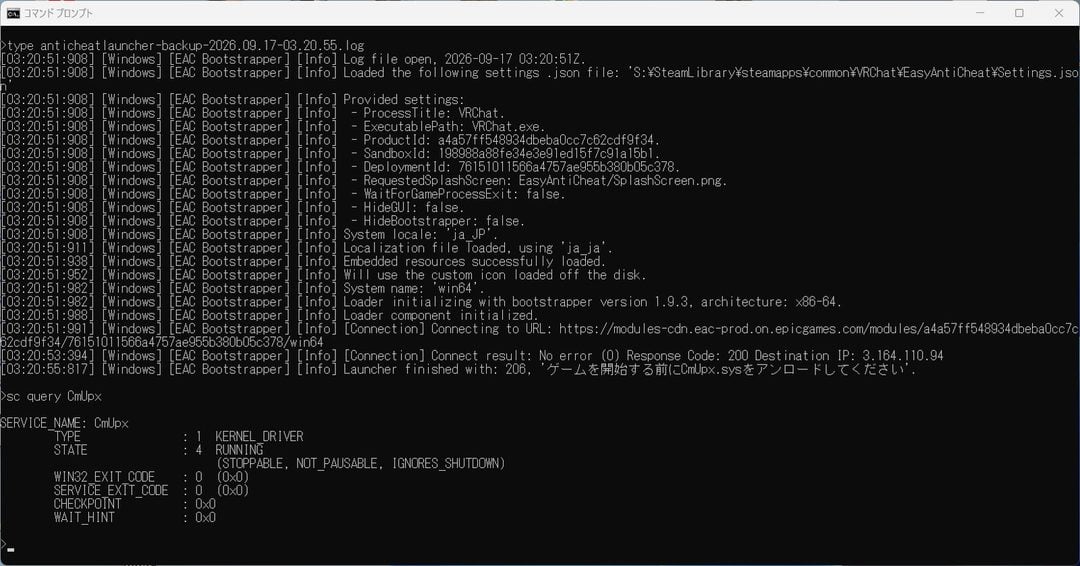 ログの末尾と、コマンドプロンプトでの照会結果。コマンドプロンプトで撮影したため「sc」と打っているが、PowerShell(Windows 11の「ターミナル」の既定)では、必ず「sc.exe」と打つこと。
管理者権限のコマンドプロンプトで「sc.exe query CmUpx」を実行すると「RUNNING」、つまり動いていた。「sc.exe stop CmUpx」で止めると、筆者のPCの3本(『NMRiH2』『VRChat』『Apex Legends』)とも起動した。9月20日にも、「CmUpx.sys」を止めると起動し、もとに戻すと同じエラーで止まることを、『Apex Legends』と『NMRiH2』の両方で確かめている。
なお「CmUpx.sys」は再起動すると自動で動き出すため、止めたままにするなら「sc.exe config CmUpx start= demand」を実行する(「start=」の後に半角スペースが必要)。再起動のあとに「sc.exe query CmUpx」で「STOPPED」と出ていれば、済んでいる。なおシステムの設定を変更する操作であるため、実行は自己の責任で行ってほしい。
この対処法自体は、note.comの「APEX LegendsでのEasy Anti-Cheat エラーの解決方法」(なちゅ3、2026年8月27日)やEA公式フォーラムですでに知られている。ファイルのリネームや削除を勧める対処も出回っているが、少なくとも筆者で検証する限りはシステムフォルダのファイルを触る必要はない。
該当するかの確かめ方と直し方
・確かめ方:スタートメニューで「cmd」と検索し、「管理者として実行」でコマンドプロンプトを開く。「sc.exe query CmUpx」と打ち、「RUNNING」と出れば該当する。「FAILED 1060」と出れば、この名前のサービスは登録されていない
・直し方:「sc.exe stop CmUpx」で止める。再起動後も止めたままにするなら「sc.exe config CmUpx start= demand」(「start=」の後に半角スペースが必要)
・元に戻す:「sc.exe start CmUpx」。自動起動に戻すなら「sc.exe config CmUpx start= auto」
・EPOS Gaming Suiteを入れ直した場合:ドライバは自動起動に戻るので、入れ直したあとにもう一度止めること
別の入口から、同じ症状を直した人たちもいる。XやSteamのフォーラムには、「EPOS Gaming Suiteをアンインストールしたら起動した」という報告が繰り返し投稿されている。筆者が確認できたものだけで10件を超え、最も早いものは2026年5月24日だった。友人から教わった方法も、これと同じものだ。
ただし、筆者の場合は先述した手順によって「CmUpx.sys」を止めるだけでゲームは起動するようになり、EPOS Gaming Suiteはその状態でも使用することができた。すなわちEACが問題にしているのはEPOS Gaming Suite本体ではなく、このドライバだと考えられる。
ドライバを止める方法を伝える投稿では、「CmUpx.sys」の出どころに触れられていないか、もしくは触れられていても推測にとどまっている。「CmUpx.sys」をEPOSの製品のものだと書いた投稿も、筆者が調べた範囲でXとEA公式フォーラムに1件ずつ見つかったが、裏づけは示されていなかった。ソフトを消す方法を伝える投稿では、ソフトの中の何が原因なのかまでは書かれていない。
では「CmUpx.sys」とは何で、なぜ筆者のPCに入っていたのか。
CmUpx.sysとは何か
「CmUpx.sys」は、「C:\Windows\System32\drivers」に置かれたカーネルドライバだった。カーネルドライバとは、Windowsの中核で動き、メモリのほぼどこにでも手が届くプログラムである。なおバージョンは1.13.0.0で、「CmUpx driver for Realtek USB device」との説明があるほか、Realtek Semiconductor Corp.による署名が有効であった。そしてWindowsの起動とともに自動で読み込まれる設定になっていた。脆弱なドライバの情報を集めて公開しているプロジェクト「LOLDrivers」には、2026年4月17日に「vulnerable(脆弱)」として登録されていた。記載されたバージョンは1.13.0.0で、筆者の手元のファイルとSHA256(ファイルの指紋にあたる値)が完全に一致した。
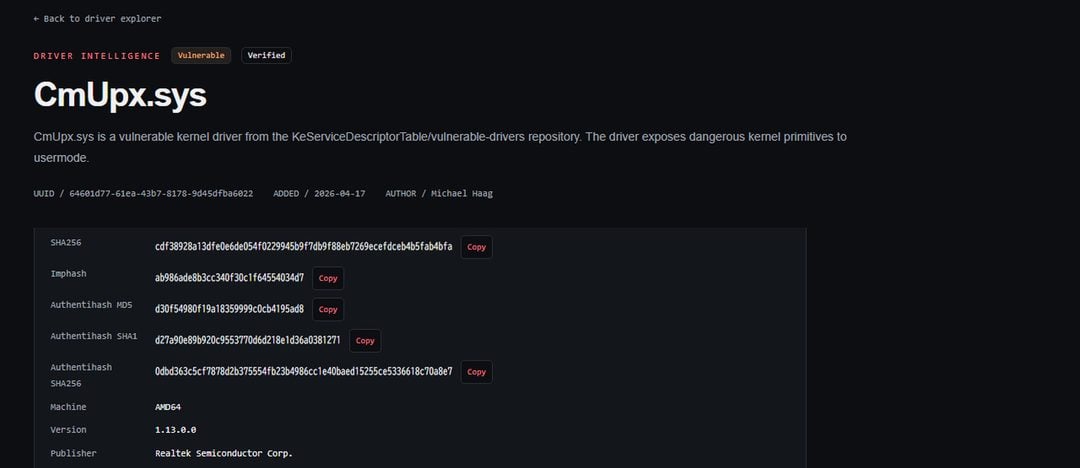 LOLDriversのエントリ画面
ただしLOLDriversの説明は、同じ日に登録された61件に共通する定型文で、中身は書かれていない。手がかりはファイルの中にあった。ビルド時のパスは「…\RtsProxy\RtsUpx\…」で、Realtekのドライバ「RtsUpx」の名前が付いたフォルダでビルドされていた。Realtekは2021年11月、その「RtsUpx.sys」の脆弱性を自ら公表している(CVE-2021-36922〜36925)。対象は「バージョン1.14.0.0以下」で、権限の低いユーザーが物理メモリなどに直接アクセスできてしまうというものだった。手元のファイルは、バージョン番号の上ではこの範囲に入る。
署名が有効でも、欠陥のあるドライバを、アンチチートは問題にすることがある。チート制作者が、正規に署名された既存のドライバから欠陥のあるものを探し、自分で持ち込んで読み込ませ、踏み台にすることがあるからだ。この手口を「BYOVD(Bring Your Own Vulnerable Driver)」という。
なお筆者の環境では、Windowsの脆弱ドライバブロックリストを有効にしていても、「CmUpx.sys」は読み込まれていた。Microsoftが配布しているリストの2026年5月版にも、このファイルは載っていない。WindowsとEACとで、問題のあるドライバを判定する基準が一部異なるのだろう。EACは判定に用いる脆弱ドライバの一覧などを公表していないが、時系列としては、「CmUpx.sys」がブロックされたという報告が出始めたのは、LOLDriversに登録された約1か月後である。
「RtsUpx.sys」と「CmUpx.sys」。名称こそ異なるものの、ビルドパスは共通し、バージョン番号も先述の対象範囲に入る。Realtekが公表した「RtsUpx.sys」の脆弱性がそのまま「CmUpx.sys」に当てはまるかは確認できないが、筆者の手元のファイルと同一のSHA256を持つ「CmUpx.sys」自体が、LOLDriversでは脆弱なドライバとして登録されている。そうしたセキュリティ上の懸念を理由として、EACによってブロックされているのだと予想される。筆者が調べた範囲では、「CmUpx.sys」が実際に攻撃に使われたという報告は見つからなかった。ただし脆弱なドライバとして登録されている以上、読み込まれたままにしておくこと自体に安全上の懸念もあるだろう。
どこから来たのか
筆者の今のPCは2025年7月23日に組んだもので、同日のうちにEPOS Gaming Suiteをインストールした。EPOSのフォルダが作られた1秒後に、「CmUpx.sys」が「System32\drivers」に置かれている(ファイルの作成日時による)。この時間帯に「System32\drivers」へ置かれたファイルは、これ1本だけだった。8月にソフトを入れ直した際も、ファイルの作成日時は変わっていない。
置いたのは、EPOSのフォルダにある「SetupCmProxy.exe」である。USBオーディオ用のチップを手がける台湾のC-MEDIA ELECTRONICS INC.(以下、C-Media)が2021年4月8日に署名したプログラムで、内部に「\drivers\CmUpx.sys」といった文字列と、ドライバ本体と同じRtsUpxのビルドパスを持っていた。
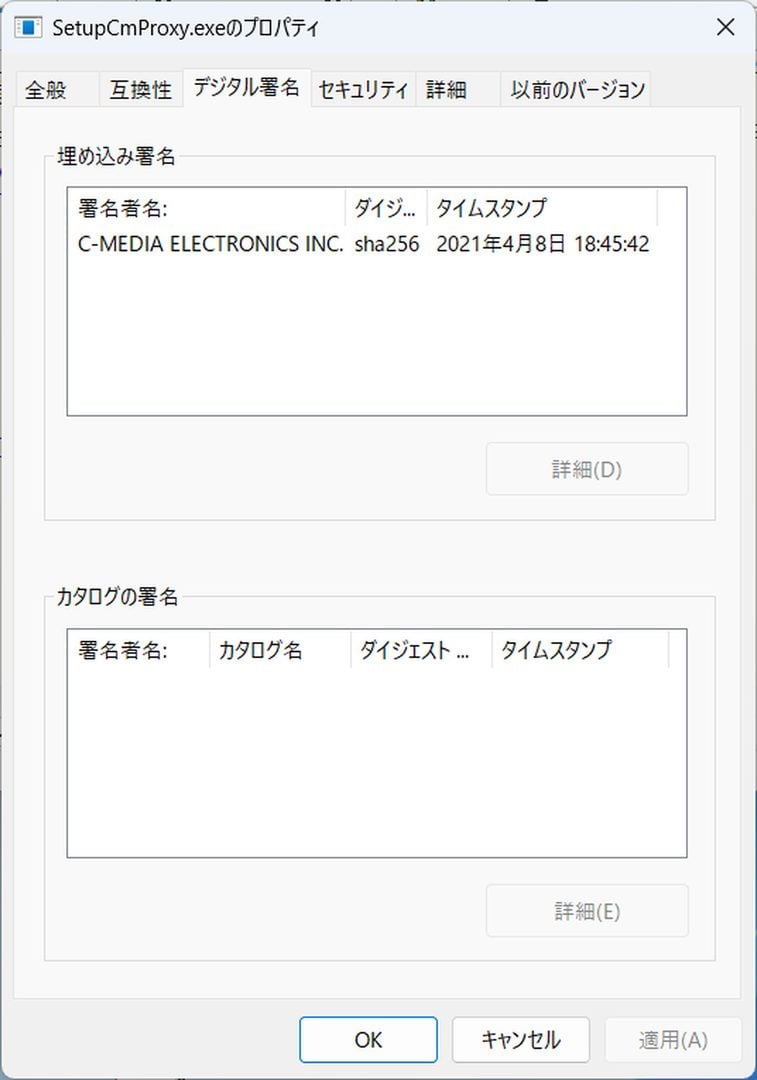 SetupCmProxy.exeのプロパティ「デジタル署名」タブ。
署名者はC-MEDIA ELECTRONICS INC.
「RtsUpx」の名前が付いたフォルダでビルドされ、Realtekが署名したドライバを、C-Mediaが署名したインストーラが入れ、EPOSが自社ソフトに同梱して配ったということだ。
筆者のPCに限った話ではない。ファイルを自動で解析して結果を公開しているVirusTotalには、実行するとこのドライバを作り出すファイルが14件記録されている。無料で見られる10件は、いずれもEPOS Gaming Suiteのインストーラか、SetupCmProxy.exeだった(残る4件は未確認。2026年9月30日時点)。
筆者のPCでは、このドライバを使っている機器は1台もなかった。ヘッドセットの音は別のドライバが担当しており、「CmUpx」を止めても、音楽再生、7.1ch切り替え、イコライザ、マイク、EPOS Gaming Suite本体は正常に動いた。設置役のSetupCmProxy.exeを除けば、ソフトの中でこのドライバを参照しているのは、ファームウェア更新用とみられる「CM6642FWUpdateSDK.dll」ただ一つである。
普段は使わない機能のために置かれていたとみられるドライバが、筆者の環境ではどの機器にも紐づかないまま、Windowsが起動するたびにカーネルに読み込まれる設定になっていたのである。
※ EACが問題にしているのはこのドライバであって、EPOSのソフトそのものではない。EPOS以外の入手経路があるのかは、分かっていない。筆者が試したのはGSP 370だけで、ほかの製品で止めるとどうなるかは確かめていない。
修正はおこなわれるのか
なお『Apex Legends』は、9月29日(日本時間では30日未明)のアップデートで、EACからEA独自の「EA Javelin Anticheat」に切り替わった。切り替えの前、9月29日の夕方に試したときは、これまでと同じくEACの初期化で止まっていた。切り替え後の9月30日に試すと、「CmUpx.sys」を動かしたままでも『Apex Legends』は起動し、ロビー画面まで進んだ。EA Javelin Anticheatがこのドライバをどう扱っているのかは分からないものの、少なくとも本稿執筆時点では起動が妨げられることはなくなったようだ。同じPCで直前に試した『VRChat』と『NMRiH2』は、これまでと同じエラーで止まったままだった。
では、筆者のPCにこのドライバを入れたEPOS Gaming Suiteに修正版は出るのであろうか。EPOSの親会社Demantは、2023年8月29日にゲーミング事業から段階的に撤退すると発表し、今年1月にはEPOS自体が別の会社に売却された。公式ダウンロードページのWindows版は、2023年5月26日公開のままである。
手元のEPOS Gaming Suite(2023年5月のバージョン)には、Realtekが公表した時期(2021年11月)の7か月前に署名されたインストーラと、公表の対象範囲にあたるバージョン番号のドライバが入っていた。ただし、名前の違う「CmUpx.sys」が同じ欠陥を持つのか、C-MediaやEPOSがそれを把握していたのかは分からない。
筆者は9月20日にEPOSへ、9月23日にC-Mediaへ質問を送った。EPOSからは、期限とした9月27日までに回答がなかった。問い合わせた先は、同社のサイトに残っていた法人向けの広報窓口である。そしてC-Mediaからは、コメントを控えるとの返信があった。
EPOS Gaming Suiteを消して回避した人たちのPCにも、同じドライバが入っていたとみられる。一方で、EPOSの製品に言及せずに、「CmUpx.sys」が原因でEACにブロックされたという報告も多く、そちらの入手経路は確かめられていない。いずれにせよ、心当たりのある人は、「sc.exe query CmUpx」を試してみてほしい。
またこれは、「CmUpx.sys」だけに限った話ではない。EACを使うゲームの掲示板には、別のドライバの名前で同じエラーが出たという報告もある。そしてたとえばEACを導入している『Dead by Daylight』の開発元Behaviour Interactiveは公式サポートで、該当するソフトやドライバを更新するよう案内している。だが、配ったメーカーがすでに手を引いていれば、更新は届かない場合もある。
アンチチートによって脆弱ドライバが検出されること自体は、本来正常な動作といえる。ただし、アンチチートが更新され続けるなかで、撤退したメーカーが残したファイルが捕捉され、ゲームの起動が突如として妨げられるという問題も生じているわけだ。メーカー側のサポートが終了されている例はあり、アンチチート側にもユーザーが脆弱ドライバの名前や対処方法を把握しやすくなる仕組みの導入は期待される。そして何よりも、ソフトを提供するメーカーには、配布したドライバーに脆弱性が見つかった場合に責任を持って更新や案内をおこなうことが求められているだろう。