公開
2026年10月08日 09時09分
著者

岡田有花
[ITmedia]
相次ぐ個人情報漏えい事案を受け、個人情報保護委員会は10月7日、大量の個人情報を持つ事業者などに向け、不正アクセス対策への注意喚起を出した。
フィッシングに耐性のあるものを含む多要素認証や、EDR(エンドポイント検知・対応)などによる常時監視の導入など、来年4月に見直し予定のガイドラインから、新しい対策例を先取りして示した他、不要になった個人データの消去も改めて求めた。
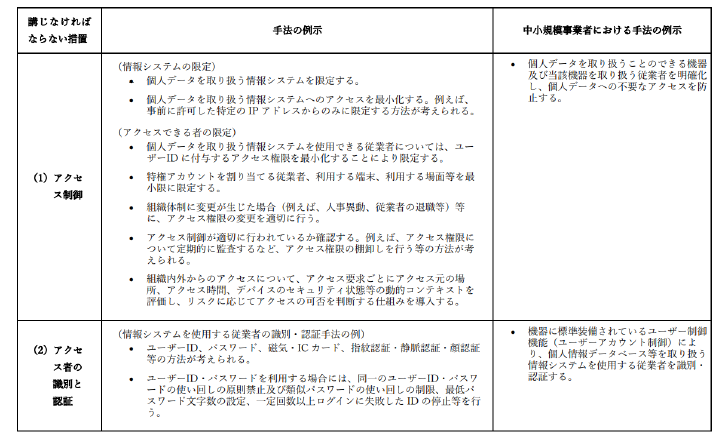
「法令上講じなければいけない措置」別に、対策手法を具体的に例示している
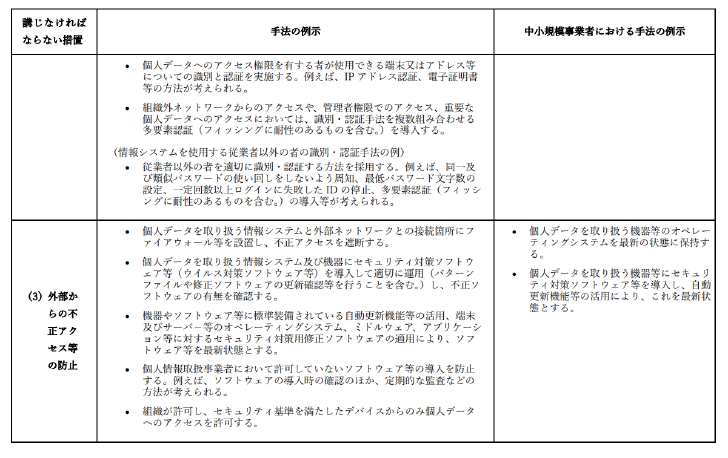
対策例は、アクセス制御や認証、不正アクセスの検知など、法令上講じなければならない措置の項目ごとにまとめた。特に、機微性の高い個人情報や、詐欺などに使われるおそれのある個人情報を保有する事業者に対応を求めている。
認証では、組織外ネットワークからのアクセスや管理者権限でのアクセス、重要な個人データへのアクセスで、フィッシングに耐性のあるものを含む多要素認証(編注:FIDO2対応のパスキーなど)を導入する例を示した。
アクセス制御では、アクセス要求ごとに場所や時間、デバイスのセキュリティ状態などを評価し、リスクに応じてアクセスの可否を判断する仕組みを挙げた。外部からの不正アクセス対策では、組織が許可しセキュリティ基準を満たしたデバイスからのみ個人データへのアクセスを許可する方法も記した。
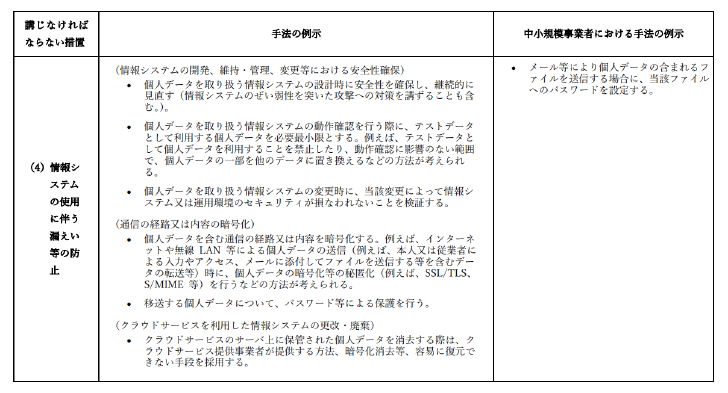
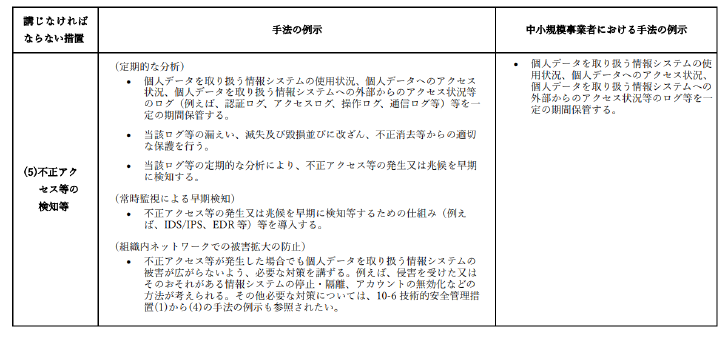
検知では、IDS(不正侵入検知システム)/IPS(不正侵入防止システム)やEDRなどで不正アクセスの発生や兆候を早期に検知する仕組みを例示。侵害を受けた情報システムの停止・隔離やアカウントの無効化など、組織内ネットワークで被害が広がらないようにする対策も示した。
クラウドサービス上の個人データを消去する際は、クラウドサービス提供事業者が提供する方法や暗号化消去など、容易に復元できない手段を採る方法を例示した。
「不要になった個人データの消去を」
さらに、不要になった個人データの消去も改めて求めた。同委員会は、「消去が徹底されず漏えい等事案がより深刻化した事例にも接している」として、保管している個人データの必要性を法令等の根拠とともに確認するよう呼び掛けた。
9月に大規模漏えいが発覚したカーシェア「タイムズカー」は、退会後も約7年間、ユーザーの個人情報(免許証情報を含む)を保存しており、退会者の情報にも被害が出ている。
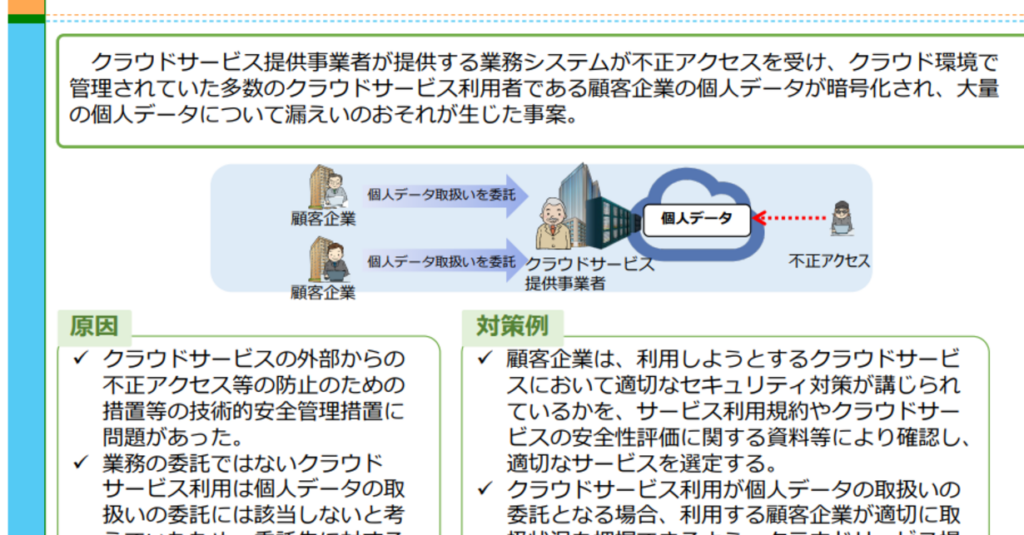
「クラウドサービスからの漏えい事例」など
参考資料として、漏えい報告を受けた事案を分析し、典型的な事案や問題点についてまとめた「WARNING~不正アクセスによる個人データ漏えい防止のための注意喚起~」を更新。「脆弱性への対応が遅れた事例」「不正ログインの事例」「利用するクラウドサービスからの漏えい事例」などの9つの事例を挙げ、原因と対策例を示している。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
この記事の著者
関連記事