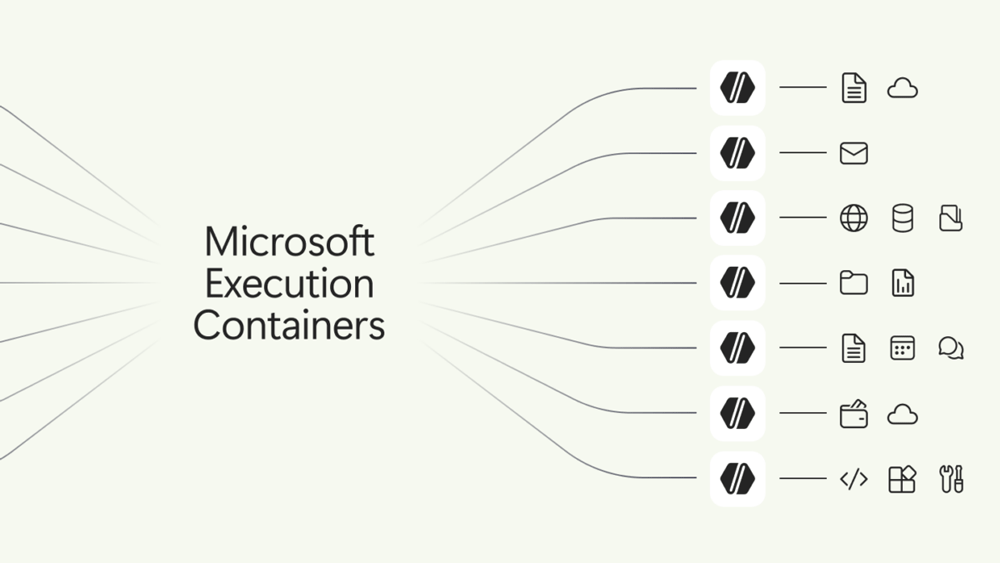
Microsoftは2026年10月7日、AIエージェント向けポリシー駆動型コンテナ「Microsoft Execution Containers」(MXC)の一般提供を開始したことを発表した。
MXC is now GA on Windows 11. 🔐
Define which files and networks agents can access, with policies enforced at runtime.
It’s part of how Windows is building the most secure platform for agents.
Learn more: https://t.co/0JVVnARvLS https://t.co/wWuYmkK0NK
— Windows Developer (@windowsdev) October 7, 2026
MXCは2026年6月に開催された同社のイベント「Build 2026」で発表されたコンテナ環境。
AIエージェントなどがWindows、Linux、macOS上でモデル生成出力、プラグイン、ツール、エージェントハーネスなど、信頼できないコードをサンドボックス化された実行環境で安全に実行できる。ユーザーはコードの実行(隔離)条件をJSONスキーマとして記述するだけで、多言語対応SDKを使用して条件に応じたサンドボックスバックエンドにマッピングされ、エージェントは適切な隔離レベルでコードを実行可能。
MXCで適用されるサンドボックスバックエンドとして、以下の4種が用意されている。
バックエンド
概要・用途
プロセスコンテナ
WindowsではAppContainer、macOSではSeatbelt、LinuxではBubblewrapなど、高レスポンスが要求されるモデル生成出力やツール実行に対応する軽量な隔離用
セッションコンテナ
Windows 11のみで利用可能。エージェントはユーザーと別アカウントで動作させ、デスクトップ、クリップボード、UI、入力、アクティブなセッションをユーザーと分離。長時間自動実行向け
WSLコンテナ(WSLc)
Windows 11のみで利用可能。WSLを介して隔離されたLinux実行環境を提供
MicroVM
Windows 11 / Linux対応(実験的)。ハードウェアによる強制的な分離。Linuxワークロードと完全互換
また制御できるポリシーとして、以下の5種が定義可能。
隔離(Containment):実行される隔離環境全体
プロセス:ワークロードで使用されるコマンド、作業環境等の設定
ファイルシステム:ワークロードが変更できる場所、読み取りのみ可能な場所、アクセスできない場所
ネットワーク:受信/送信可能な接続性
ユーザーインタフェース:デスクトップ、関連UIリソースへのアクセスややり取り
MXCはGitHub CopilotやOpenAI Codex、OpenClaw、Replit、LM Studio、Unslothなど、すでに代表的なAIエージェントがサポートしている。また近日中にAnthropic Claude Code、Box、Egnyte、Heidi Health、Nous ResearchのHermes Agent、Manus、Perplexity、Raycast、Simularなどがサポートを開始する予定。
MXCはGitHub上でMITライセンスのもと公開されており、MXC SDK、設定スキーマ、ドキュメント、サンプルが用意されているので、開発者はすぐに使い始めることができる。