2026年10月09日 12時13分
AI
Anthropicがオープンソースプロジェクト向けに、自社の「最も高性能なモデル」によるセキュリティスキャンを無料で受けられるとするサービス「OSS Scanner」を発表しました。
An opt-in vulnerability-finding service for open-source software \ Anthropic
https://www.anthropic.com/research/launching-opt-in-vuln-finding-service-for-open-source
OSS Scannerは、「Claude Mythosを含む最も高性能なモデル」を使用してセキュリティ監査を実行するサービスです。一般向けのコードスキャン&パッチ適用製品であるClaude Securityに対し、OSS Scannerはオープンソースプロジェクトに特化しています。
スキャンは全てAIモデルが行い、人間によるレビューは一切行われません。これにより迅速かつ頻繁なスキャンが可能になりますが、AI特有の問題として、報告に誤りがあったり、実際には有効でなかったりする可能性があります。
各報告には再現手順や脆弱(ぜいじゃく)性の説明が含まれ、場合によってはバグが導入された時期を特定するための二分探索やバグの修正方法を示すパッチ案も説明されるとのこと。初期の検証では数百件のバグ報告が作成され、その中には複数の脆弱性を連鎖させることで認証不要のリモートコード実行エクスプロイトにつながるものも複数含まれていたそうです。
CVD(協調的脆弱性開示)の調査結果をレビューする専門家に48のプロジェクトで検出された97件の脆弱性をチェックしてもらったところ、そのうち85件(88%)がCVDプロセスの基準を満たしていたとのこと。残りの12件のうち、11件は実際に存在するものの既知の問題や他の問題と重複しており、1件のみが「誤検出」でした。
Anthropicがこれらの検出結果の実際のメンテナーに送付したところ、高深刻度または重大度の検出結果が無効であると指摘されることはほとんどなかったそうです。一部のメンテナーからは、深刻度評価が過大評価されている、またはスキャナーがプロジェクトの脅威モデルを誤解している可能性があるとの指摘があったとのことです。Anthropicは「OSS Scannerが完璧であることは保証できませんが、メンテナーからのフィードバックとモデルの改善に基づいて、システムを継続的に改良していきます」と述べました。
PostgreSQLやOpenSSLなどが初期の検証に参加しています。PostgreSQLの開発者であるノア・ミッシュ氏は、「PostgreSQLの不具合が異例なほど高い割合で見つかりました。複数の報告には、ほぼそのまま利用できる修正が含まれていました。迅速な提供ルートを利用できたことで、最新の問題がGAリリースに到達する前に対処できました」とコメントを寄せました。
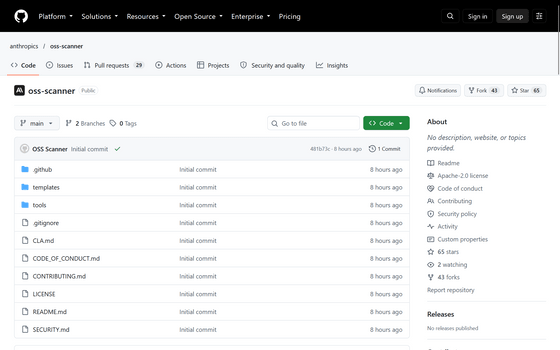
OSS Scannerはインフラやユーザーのセキュリティに重大な影響を与えるオープンソースプロジェクトが対象で、利用の可否は個別に判断されます。対象プロジェクトの主要メンテナーは下記のリポジトリに所定のテンプレートに従ってプルリクエストを送ることで利用を申請できます。
GitHub – anthropics/oss-scanner · GitHub
https://github.com/anthropics/oss-scanner