情報通信研究機構(NICT)は10月13日、8月下旬頃から国内で相次いでいる企業での不正アクセス攻撃による情報漏えいインシデントについて、原因の一部を特定したと発表した。NICTでは「A2B(App-to-Backend Attack)」攻撃と命名した。
NICTの脅威情報分析チーム「LETTIC」によると、A2B攻撃は一般公開されている「Android」アプリのAPIなどを解析し、接続先のバックエンドサーバーへの侵入を図る。アプリ自体に脆弱(ぜいじゃく)性が存在しなくても、バックエンドサーバー側の認証・認可や入力値検証などに不備があれば不正アクセスや情報漏えいにつながる恐れがある。同チームは、「AI活用によりアプリの解析や脆弱性探索が効率化され、こうした攻撃がより多くのシステムに及ぶ可能性にも注意が必要だ」と注意を呼びかけている。
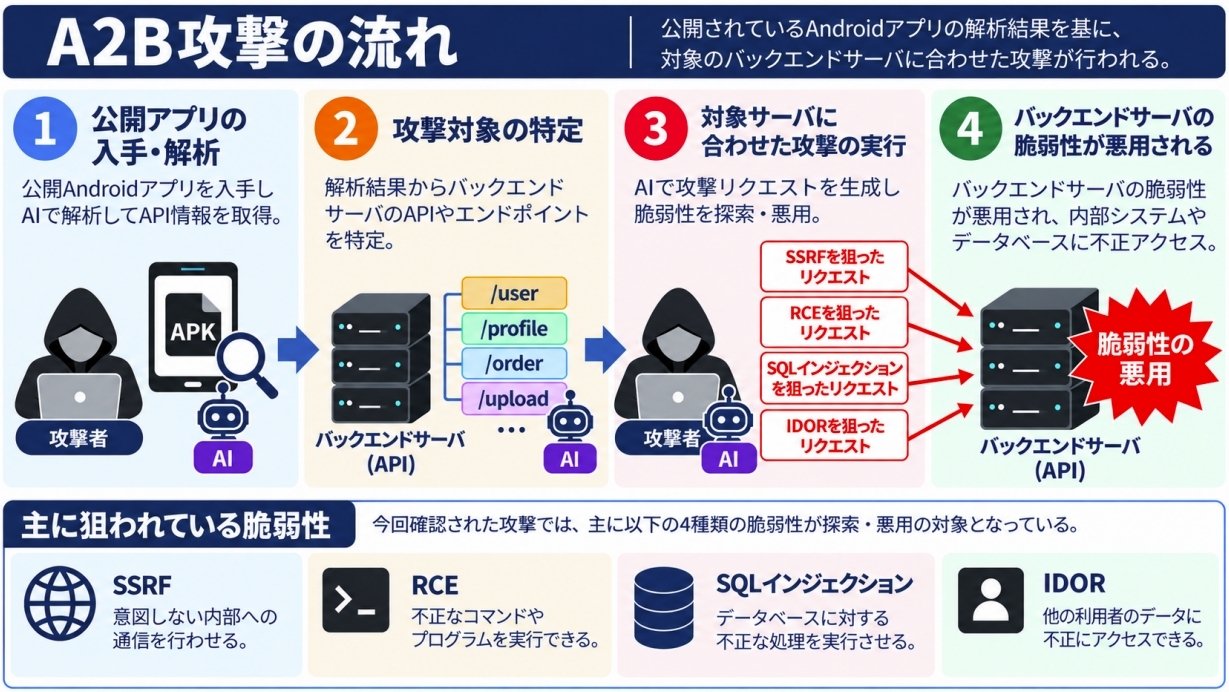
「A2B」の概略(出典:NICT)
LETTICの解析(PDF)からA2B攻撃では、主にサーバーサイドリクエストフォージェリ(SSRF)、リモートコード実行(RCE)、SQLインジェクション、インセキュアダイレクトオブジェクトリファレンス(IDOR)の4種類の脆弱性を標的としていることが分かった。
NICTは、Androidアプリの提供者に点検や対策、回避策などの実施を呼びかけている。また、A2B攻撃と同様の問題は「iOS」アプリやウェブサービスのバックエンドAPIでも起こり得るとして提供者に適切なセキュリティ対策の実施を推奨している。
1. 侵害の確認
APIとインターネット上に公開しているホストについて、以下の観点から不審なアクセスや侵害の有無を優先的に確認する。
APIとインターネット上に公開しているホストを列挙する。対象にはアプリが利用するAPI、サブドメイン、旧バージョンのAPI、検証環境、クラウド上の公開サービスなども含める
2026年8月以降のアクセスログ、APIログ、認証ログなどを確認し、把握されている侵害指標(IoC:IPアドレス、User-Agentなど)との一致、不審なアクセスの有無を調査する。可能であれば、それ以前のログも確認する
IoCとの一致に加え、認証なしでの大量の情報取得、連番IDなどを使ったアクセス他会員情報の閲覧、変更、認証トークンの不審な発行、管理機能の利用など通常と異なる API操作がないか確認する
不審なアクセスが確認された場合、認証の成否、アクセス先のデータ、情報の取得、変更、認証情報の悪用など影響の有無と範囲を速やかに調査する
2. 脆弱性の点検
APIと公開ホストについて、以下の脆弱性や設定不備が存在しないか優先的に点検する。
認可不備(IDOR/BOLA):会員IDなどの識別子を変更することで、他者や他テナントの情報を閲覧、変更できないか確認する
認証やセッション管理の不備:認証トークンの不正発行、偽造、他者の認証情報の取得、認証回避などが可能でないか確認する。また、固定された認証情報や暗号伴が露出していないか確認する
SQLインジェクション/NoSQLインジェクション:外部入力を介してデータベースの情報を不正に取得、変更できないか確認する
SSRF:URL取得、画像処理、文書変換などの機能を通じて内部ネットワーク、クラウドのメタデータサービス、ローカルファイルなどへアクセスできないか確認する
クラウドサービスやストレージの設定不備:クラウドストレージサービスに認証なし、または本来許可されていない権限でアクセスできないか確認する
コード実行やファイル操作に関する脆弱性:危険なデシリアライズ、任意ファイルの書き込み、上書き、不適切な管理機能の公開などがないか確認する
3. 暫定的な緩和策
攻撃による被害発生や拡大を防止するため、業務への影響を考慮しながら必要に応じて以下の暫定的な緩和策を実施する。
国外からのアクセスや不要なアクセス元からの通信を一時的に制限する
不要な公開API、管理機能、検証環境へのアクセスを停止または制限する
APIに対するアクセス頻度や連続的な識別子の指定などを監視し、必要に応じてレート制限やウェブアプリケーションファイル(WAF)などによるアクセス制御を行う
認証情報やトークンの漏えい、悪用が疑われる場合は、該当する認証情報の無効化、再発行などを実施する
脆弱性が確認された場合は速やかに修正する。直ちに修正できない場合や、重大な脆弱性の有無を確認できず、暫定的な制限でもリスクを許容可能な水準まで低減できない場合は、該当するAPIや機能、必要に応じてサービス全体の一時停止を検討する
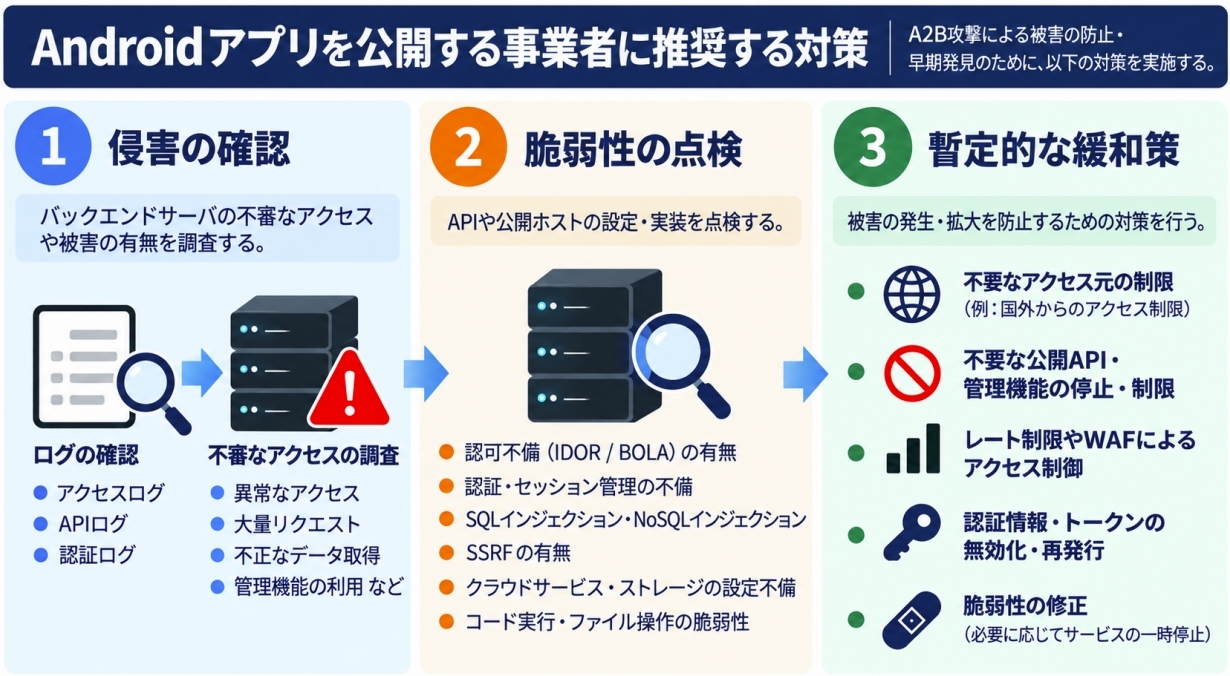
推奨対応(出典:NICT)
ZDNET Japan 記事を毎朝メールでまとめ読み(登録無料)