
公開
2026年10月17日 09時32分
更新
2026年10月17日 09時32分
著者

岡田有花
[ITmedia]
BASEの100%子会社・Eストアーは10月16日、ECサイト構築・運営支援サービス「ショップサーブ」への不正アクセスで、約2335万6000人分の情報が漏えいしたと公表した。うち約209万6900人分には、カード名義、カード番号の一部(先頭6桁と下4桁)、有効期限が含まれていた。
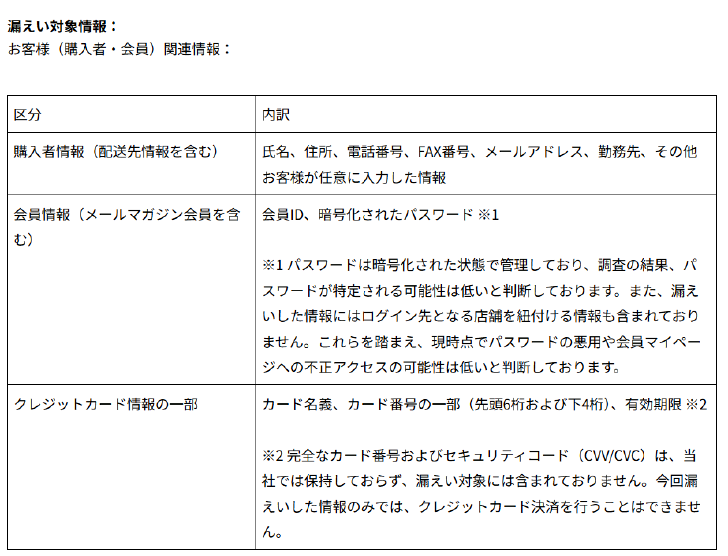
購入者情報で漏えいした項目にはクレカ情報の一部が含まれている
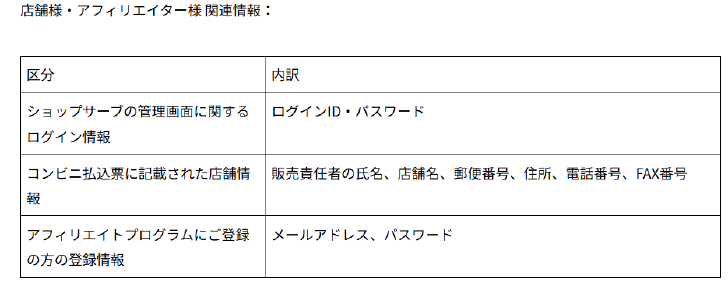
店舗・アフィリエイター情報で漏えいした項目
ショップサーブの紹介ページより
ショップサーブは、企業が独自ドメインのネットショップを作るためのECサイト構築・運営支援サービス。25年7月にBASEがEストアーの全株式を取得して子会社化した。
今回の漏えいは8月に公表。詳細を調べた結果、10月16日に最終報が出た。
店舗はID・パスワードなど、購入者はカード情報の一部など漏えい
対象店舗は、ショップサーブを利用している店舗と過去に利用していた店舗を合わせて7858店。漏えい対象者約2335万6000人には、各店舗の購入者・会員のほか、店舗運営者やアフィリエイターも含まれる。
店舗側では、店舗が使う管理画面のログインIDとパスワード、コンビニ払込票に記載された店舗情報(販売責任者の氏名、店舗名、住所、電話番号など)が漏えいした。同社のアフィリエイトプログラムに登録した人のメールアドレスとパスワードも漏えいした。
購入者側では、配送先情報を含む購入者の氏名、住所、電話番号、FAX番号、メールアドレス、勤務先などと、会員ID、暗号化されたパスワードと、カード情報の一部(カード名義、カード番号の先頭6桁と下4桁、有効期限/約209万6900人分)が漏えいした。
漏えいした会員情報にはログイン先の店舗をひも付ける情報も含まれず、パスワードの悪用や会員マイページへの不正アクセスの可能性は低いとしている。完全なカード番号とセキュリティコードは保持しておらず、漏えいした情報だけでは決済できないとしている。
不正アクセスは2カ月間以上
不正アクセスは5月21日から8月1日まで行われていた。第三者がEストアーのサーバ上で稼働するアプリケーションの脆弱性を悪用して不正なプログラムを実行し、データベースに格納された情報を外部へ送信していたという。
同社は8月1日に気づき、攻撃元からの通信を遮断した。調査の結果、この経路以外の侵害は認められず、バックドア等の不正なプログラムの設置も認められなかった。
第2報で漏えい対象としていた一部情報(店舗メールシステムのログインIDとパスワード、FTPのIDとパスワード、Eストアーからの振込先口座情報)は、漏えい対象に含まれていないことがわかった。
現時点では、二次被害の報告やダークウェブ上への流出は確認していない。関係会社が提供するサービスは対象のサーバやシステムとは異なる環境で運用・管理しており、情報漏えいは発生していないとしている。
同社は脆弱性の修正と認証情報のリセットを済ませ、アプリケーションとサーバの脆弱性診断、認証の強化などの対応を行った。対象者への個別の連絡は完了したが、連絡先を確認できない顧客については、今回の公表と問い合わせ窓口の設置で代替する。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
この記事の著者
関連記事