 写真:窓の杜(株式会社インプレス)
The Apache Software Foundation(ASF)は10月20日、「Apache Tomcat」に全8件の脆弱性が存在することを明らかにした。「Apache Tomcat」v9 / v10 / v11系統に影響する。深刻度の評価はASFとCVSS:3.1または4.0で異なっているが、CVSS:3.1または4.0で最大スコアが9.1(CRITICAL)の脆弱性が含まれる。
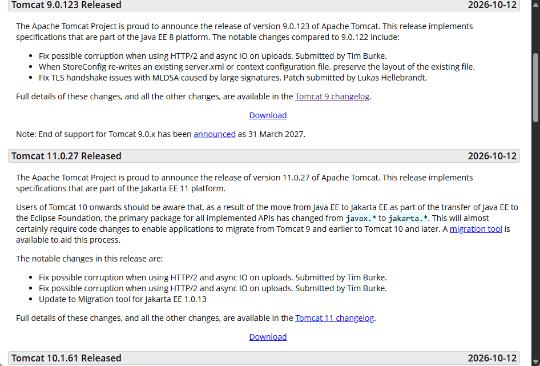
いずれの脆弱性も10月12日にリリースされた「Apache Tomcat」v9.0.123 / v10.1.61 / v11.0.27にアップデートすることで対処可能。各脆弱性のCVE番号と各深刻度、サポート継続中バージョンの影響範囲は以下の通り。
CVE-2026-101356
HTTP/2 request/response mix-up after error during async processing(ASF:Important、CVSS:3.1:9.1 CRITICAL)
・Apache Tomcat 11.0.22 to 11.0.26
・Apache Tomcat 10.1.55 to 10.1.60
・Apache Tomcat 9.0.118 to 9.0.122
CVE-2026-101296
JNDIRealm bind credential validation fails open for non-GSSAPI SASL mechanisms(ASF:Important、CVSS:4.0:9.1 CRITICAL)
・Apache Tomcat 11.0.0-M1 to 11.0.26
・Apache Tomcat 10.1.0-M1 to 10.1.60
・Apache Tomcat 9.0.0.M1 to 9.0.122
CVE-2026-93446
Possible TLS 1.3 connection failures(ASF:Low、CVSS:N/A)
・Apache Tomcat 11.0.0-M21 to 11.0.26
・Apache Tomcat 10.1.25 to 10.1.60
・Apache Tomcat 9.0.90 to 9.0.122
CVE-2026-88041
HTTP/2 trailer header cross-contamination(ASF:Low、CVSS:N/A)
・Apache Tomcat 11.0.0-M23 to 11.0.26
・Apache Tomcat 10.1.27 to 10.1.60
・Apache Tomcat 9.0.92 to 9.0.122
CVE-2026-74049
Jasper JSTL <c:redirect> plug-in implementation omits page abort (SKIP_PAGE)(ASF:Low、CVSS:N/A)
・Apache Tomcat 11.0.0-M1 to 11.0.26
・Apache Tomcat 10.1.0-M1 to 10.1.60
・Apache Tomcat 9.0.0.M1 to 9.0.122
CVE-2026-74048
OpenSSL-FFM FIPS failure does not prevent start-up(ASF:Low、CVSS:N/A)
・Apache Tomcat 11.0.0-M14 to 11.0.26
・Apache Tomcat 10.1.22 to 10.1.60
・Apache Tomcat 9.0.92 to 9.0.122
CVE-2026-103119
AJP response mix-up(ASF:Important、CVSS:3.1:9.1 CRITICAL)
・Apache Tomcat 11.0.0-M25 to 11.0.26
CVE-2026-80353
TOCTOU when setting specific permissions for Unix Domain Sockets – Fix for CVE-2026-65183 did not address APR connector(ASF:Low、CVSS:N/A)
・Apache Tomcat 9.0.47 to 9.0.122
なお、「Apache Tomcat」v9.0系統は2027年3月31日でサポート終了となるので注意してほしい。
窓の杜,長谷川 正太郎