Innovative Tech
公開
2026年10月23日 12時00分
著者
山下(Seamless)
[ITmedia]
Innovative Tech:

2019年にスタートした本連載「Innovative Tech」は、世界中の幅広い分野から最先端の研究論文を独自視点で厳選、解説する。執筆は研究論文メディア「Seamless」(シームレス)を主宰し、日課として数多くの論文に目を通す山下氏が担当。イラストや漫画は、同メディア所属のアーティスト・おね氏が手掛けている。X:@shiropen2
米スタンフォード大学などに所属する研究者らが発表した論文「Keys on Doormats: Exposed API Credentials on the Web」は、Web上の1000万サイトを調査し、本来秘匿にすべき「APIキー」(APIを利用する際の配布元が発行する許可証となる秘密のパスワード)が大量に露出している実態を発表した研究報告だ。
APIキーの漏えいは、たった1つであってもデータ窃取、プライバシー侵害、評判の毀損(きそん)につながり得る。例えば、2016年のUberのデータ侵害は、攻撃者がGitHub上の公開コードに埋め込まれたAmazon Web Services(AWS)のアクセスキーを発見したことに端を発している 。攻撃者はそのキーを使ってUberのクラウドにアクセスし、5700万人のユーザーの個人データが流出した。
そのため研究チームは、Web上の1000万サイトを対象にAPIキーが覗ける状態かを調査した。
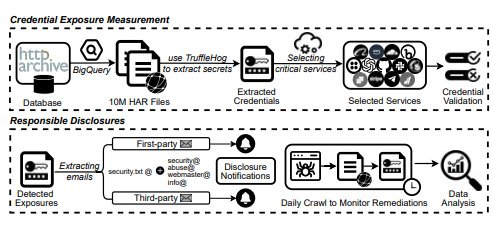
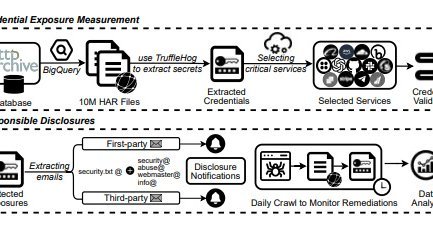
研究の全体像
ブラウザで実際に読み込まれた通信データを調べる動的解析を行った結果、AWS、Stripe、GitHub、OpenAIなど主要14サービスの有効なAPIキー1748件が、5693のドメインで誰にでも見られる状態にあることが判明した。
中には世界的な銀行(G-SIB)や国のエネルギー事業者、さらには学校や警察、裁判所のシステムなど、社会インフラを脅かす漏えいも含まれていた。
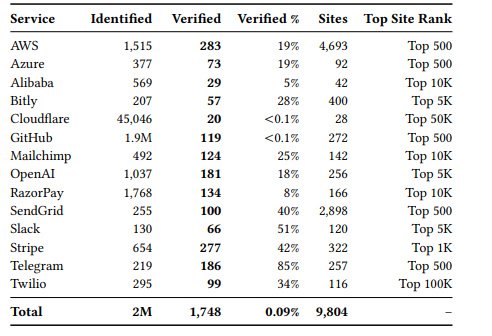
サービス別の露出状況
これほど多くのキーが漏れている原因としては、次のような問題が挙げられる。多くの組織はソースコードの検査に頼っているが、今回見つかった露出の84%はJavaScriptファイル内にあり、その6割以上は本番用のファイルを組み立てるビルドの工程で自動生成されたファイル(バンドル)の中にのみ存在していた。
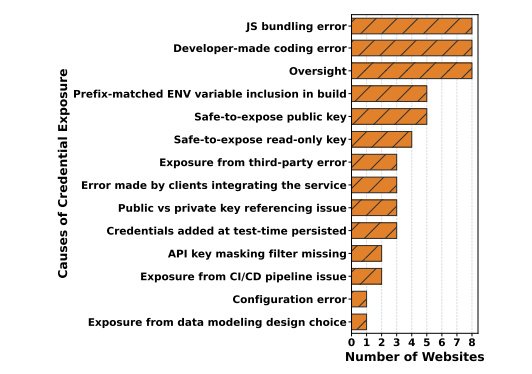
露出の原因
開発ツールにおいて環境変数の設定を誤ると、裏側で隠すべき秘密のキーまでがビルド時に公開用のファイルへ自動的に埋め込まれてしまうため、ソースコードの検査だけでは大半は検知できないわけだ。
さらに過去のデータから、漏えいしたキーは平均1年間も放置されていることが分かった。研究チームが対象組織へ警告メールを送ったところ、2週間で約半数のキーが削除されたものの、キー自体を使えなくする無効化まで行ったのはわずか26%だった。
Source and Image Credits: Demir, Nurullah, et al. “Keys on Doormats: Exposed API Credentials on the Web.” arXiv preprint arXiv:2603.12498 (2026).
Copyright © ITmedia, Inc. All Rights Reserved.
Innovative Tech
2019年にスタートした本連載「Innovative Tech」は、世界中の幅広い分野から最先端の研究論文を独自視点で厳選、解説している。執筆は研究論文メディア「Seamless」(シームレス)を主宰し、日課として数多くの論文に目を通す山下氏が担当。イラストや漫画は、同メディア所属のアーティスト・おね氏が手掛けている。
この連載の記事をもっと見る
この記事の著者
山下(Seamless)
関連記事