公開
2026年10月26日 09時47分
更新
2026年10月26日 11時17分
著者

岡田有花
[ITmedia]
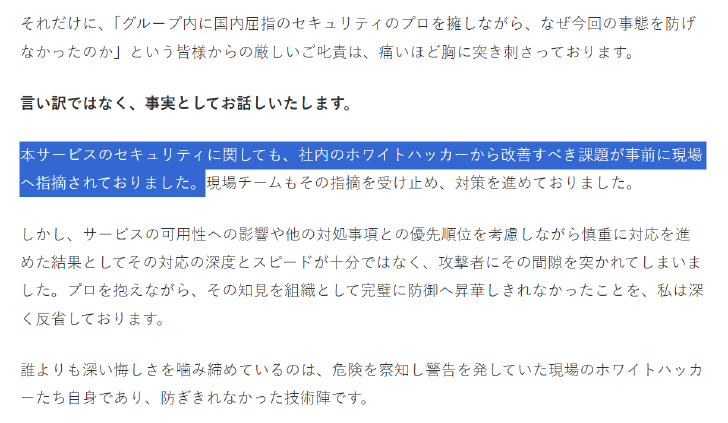
GMOインターネットグループの熊谷正寿代表は10月25日、自身のブログで、傘下のFX自動売買用VPS「お名前.com デスクトップクラウド」へのサイバー攻撃をめぐり、「社内のホワイトハッカーから改善すべき課題が事前に現場へ指摘されていた」と明らかにした。
課題を潰せず攻撃を許した理由は、「サービスの可用性への影響や他の対処事項との優先順位を考慮しながら慎重に対応を進めた結果」と説明。指摘された「課題」の内容や、対応が遅れた詳しい経緯は明らかにしていない。
熊谷氏のブログより
ブログより(反転は編集部)
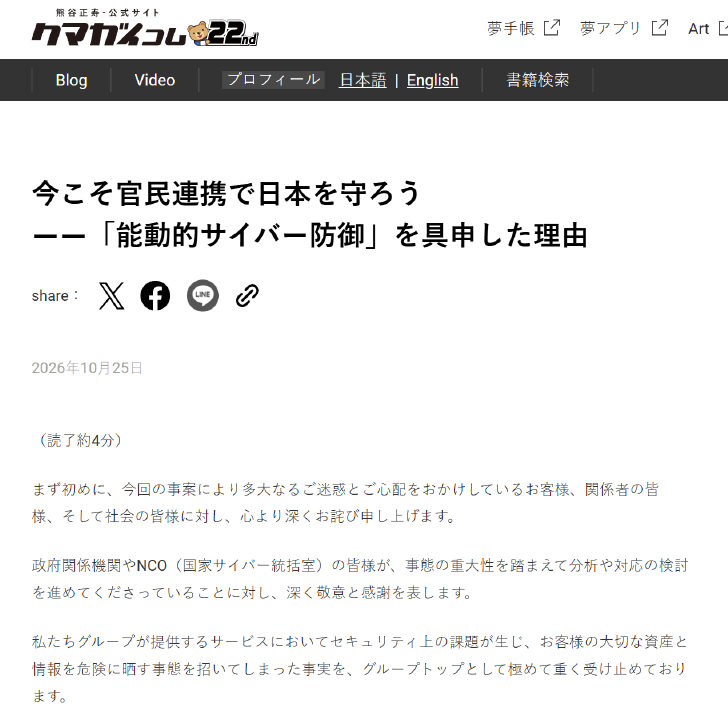
ブログの見出しは「今こそ官民連携で日本を守ろう――『能動的サイバー防御』を具申した理由」。今回のサイバー攻撃に対して、政府の「能動的サイバー防御」適用を求めた背景を説明し、「今こそ官民連携で、日本を守りましょう」と呼び掛けている。
ただSNSでは、「経営判断ミスによるセキュリティ対策不足を、国全体の問題にすり替えている」などの批判が相次いでいる。
「事前に指摘」も対応不十分なまま 攻撃者は「設定の不備」主張
熊谷氏によると、現場チームはホワイトハッカーの指摘を受けて対策を進めていたが、「対応の深度とスピードが十分ではなく、攻撃者にその間隙を突かれてしまった」という。「プロを抱えながら、その知見を組織として完璧に防御へ昇華しきれなかった」と反省を示している。
一方、攻撃者は自ら開設したWebサイトで、GMO側の設定の不備を突いて侵入したと主張。全VPSに共通の管理者アカウントがあったことや、利用者がVPSに接続すると、ローカルPCのドライブまでVPS側から見える設定がデフォルトになっていた、と述べている。
GMO側は脆弱性の詳細を明らかにしておらず、攻撃者の主張が正しいかは不明だが、仮に事実だった場合、高度なセキュリティ上の問題以前に、基本的なセキュリティ対策が不十分だった可能性がある。
「能動的サイバー防御」具申 Xでは「責任転嫁では」の声も
熊谷氏が政府に求めている「能動的サイバー防御」は、国や基幹インフラへの攻撃など、重大なサイバー脅威に対して、警察や自衛隊が攻撃者のインフラや侵入経路を特定・無力化(無害化)し、被害の未然防止と拡大防止を図る安全保障上の枠組み。10月1日に関連法が施行された(関連記事)。
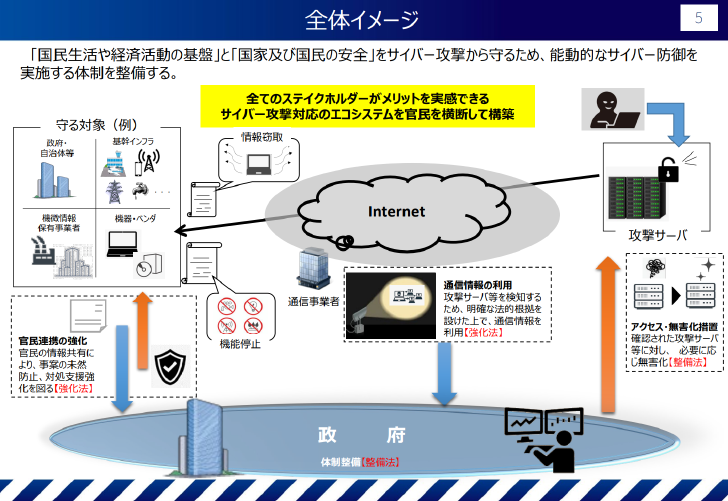
能動的サイバー防御とは(内閣官房の資料より)
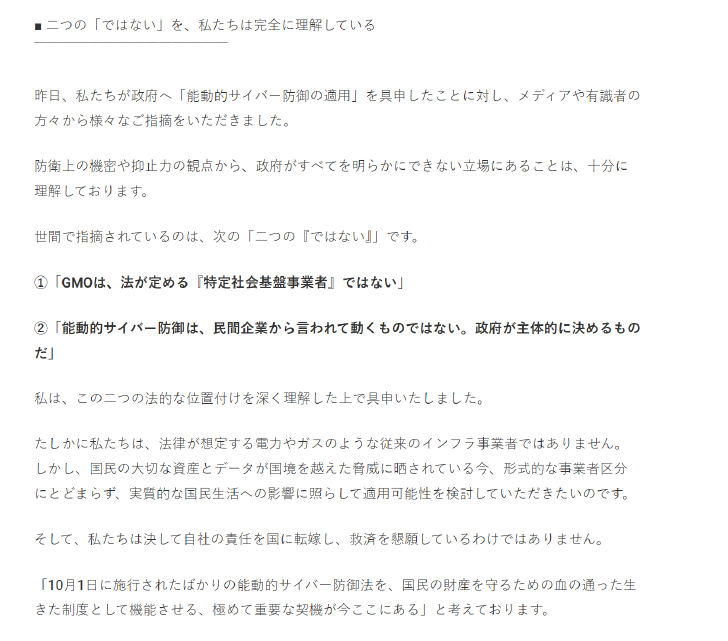
ブログより
「GMOは特定社会基盤事業者(電力、水道など)に当たらない」「能動的サイバー防御は民間企業から要請するものではなく、政府が主体的に判断するもの」との指摘もあるが、熊谷氏はそれを「深く理解した上で具申した」とし、「決して自社の責任を国に転嫁し、救済を懇願しているわけではない」とも主張している。
一方で、今回のサイバー攻撃は「国内外70社以上の金融基盤に接続する環境」が標的となり、「国民の金融資産」が人質に取られているとし、「形式的な事業者区分にとどまらず、実質的な国民生活への影響に照らして適用可能性を検討していただきたい」と訴えた。
背景には、「AI技術の爆発的な進化と悪用」により「いま、インターネットそのものが壊れかけている」という認識があるという。「簡単な指示だけでAIが弱点を探し、侵入まで自走する」時代に入っており、自社が攻撃されたことは「その象徴」だと主張する。
これに対しXでは、今回の攻撃でAIが使われたとする根拠は示されておらず、「自社の設定不備や対応の判断をまず検証すべき」「自社の不備を棚上げして国の問題にしている」「国への責任転嫁では」といった批判が優勢。「官民連携の必要性自体は理解できる」など熊谷氏の主張を擁護する意見は少数派だ。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
この記事の著者
関連記事