

0
会員(無料)になると、いいね!でマイページに保存できます。
共有する
アップルは10月26日、iPhone向けの「iOS 27.2」などを公開し、163件の脆弱性(CVE)を修正したと明らかにした。あわせて、標的型攻撃に悪用された可能性があるとする「CVE-2026-86950」の修正を、旧版の「iOS 18.7.11」にも反映した。悪用の可能性に触れた記載があるのは旧版側のみで、iOS 27.2側に悪用の記載はない。
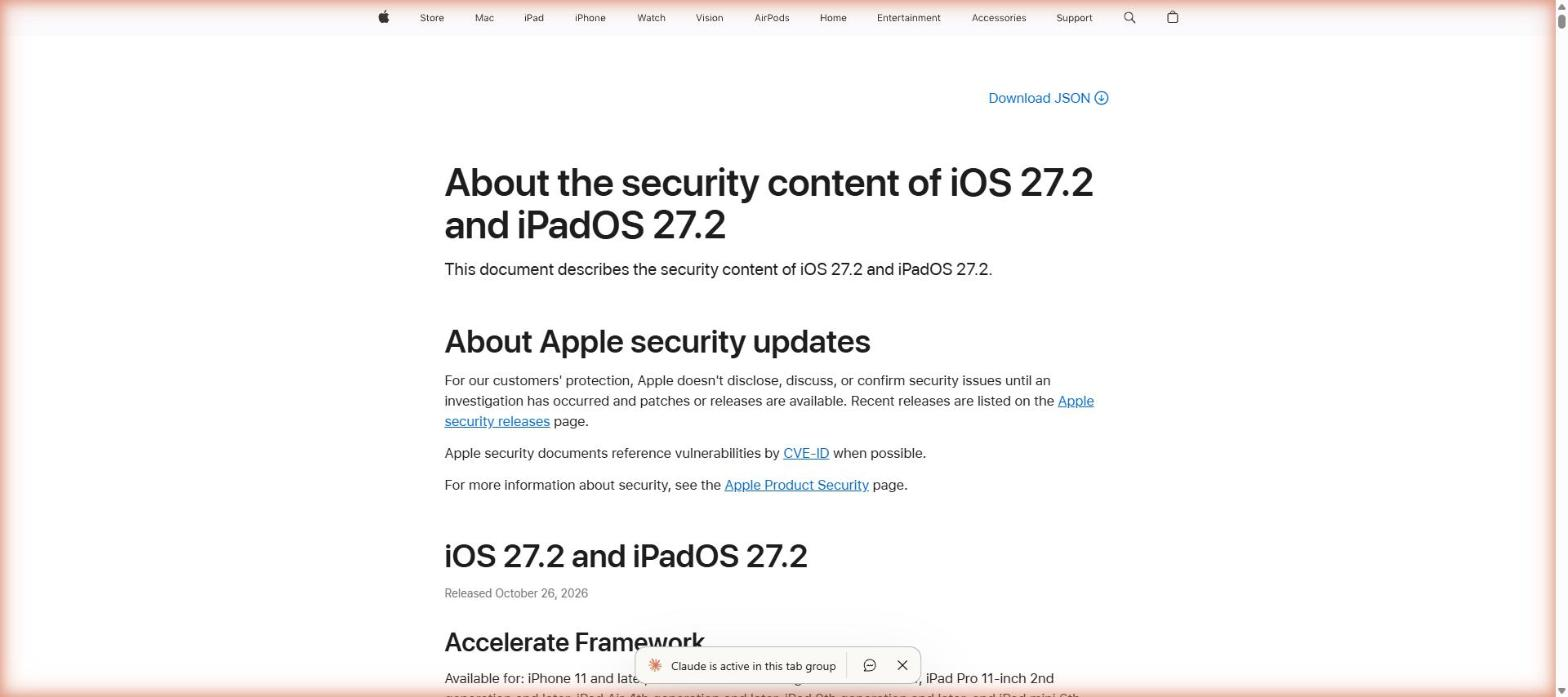
アップルが公開したiOS 27.2のセキュリティ情報ページ
アップルは10月26日、iPhoneとiPadの基本ソフト(OS)「iOS 27.2」「iPadOS 27.2」を公開し、セキュリティ情報を更新したと明らかにした。公式のセキュリティ情報によると、修正した脆弱性はCVE(共通脆弱性識別子)ベースで163件に上る。
対象はiPhone 11以降などの端末で、WebKit、カーネル、ImageIO、Wi-Fiなど多数の部品にまたがる。修正の影響は、アプリの強制終了、サンドボックスからの脱出、プライバシー保護の回避、任意のコードの実行などだ。同ページには、これらの脆弱性が悪用されたとの記載はない。
アップルは同日、旧版向けに「iOS 18.7.11」「iPadOS 18.7.11」も公開した。こちらの修正は3件で、対象はiPhone XS、iPhone XS Max、iPhone XR、iPad(第7世代)などだ。
このうち、画像などの描画を担うCoreGraphicsの「CVE-2026-86950」について、アップルは「iOS 27より前のバージョンで、特定の個人を狙った極めて高度な攻撃に悪用された可能性があるとの報告を把握している」としている。細工したファイルを処理すると、任意のコードを実行される恐れがあるという。発見者として、メタのProduct Securityが記載されている。
ほかに、アプリが機密情報を漏えいさせる恐れがあるAudioと、悪意あるアプリが許可なくカメラへアクセスできる恐れがあるCoreMediaの脆弱性も修正した。
163件の発見者欄には、OpenAIの「Codex Security」、アンソロピックの研究チーム、Google Project Zero、メタのRed Team Xなど、企業や研究組織の名前が並ぶ。
同日には、iOS 26.7.2、macOS Golden Gate 27.2、macOS Tahoe 26.7.2、macOS Sequoia 15.8.2、tvOS 27.2、watchOS 27.2、visionOS 27.2、Safari 27.2も公開されている。
では、悪用の可能性がある穴は、いつ、どの端末から塞がれてきたのか。背景には、初回修正の時期と米政府機関の動き、そしてすでに公開されている検証コードがある。
【画像解説と記事全文はこちら】iOS/iPadOS、10月26日の更新内容
iOS/iPadOS、10月26日の更新内容
(出典:アップル、報道をもとに作成)
この記事の続き >>
・悪用の可能性があるゼロデイが、最初に修正された時期
・iPhone XSなど3機種が置かれた意外な立場
・公開済みの検証コードと、企業が洗い出すべき端末
この続きは
会員限定(完全無料)です
ここから先は「ビジネス+IT」会員に登録された方のみ、ご覧いただけます。
今すぐビジネス+IT会員に
ご登録ください。

今だけ毎月当たる!ずっと無料の会員登録キャンペーン
ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券
5,000円分
当たる!
プレミアム会員に登録する(ずっと無料)
キャンペーン詳細・応募条件を見る
※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
完全無料
登録料・月額料なし、完全無料で使い放題!
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
モバイルセキュリティ・MDMのおすすめコンテンツ
Googleで見つけやすく
評価する
いいね!でぜひ著者を応援してください
会員(無料)になると、いいね!でマイページに保存できます。
関連タグ