
公開
2026年10月28日 10時13分
著者

岡田有花
[ITmedia]
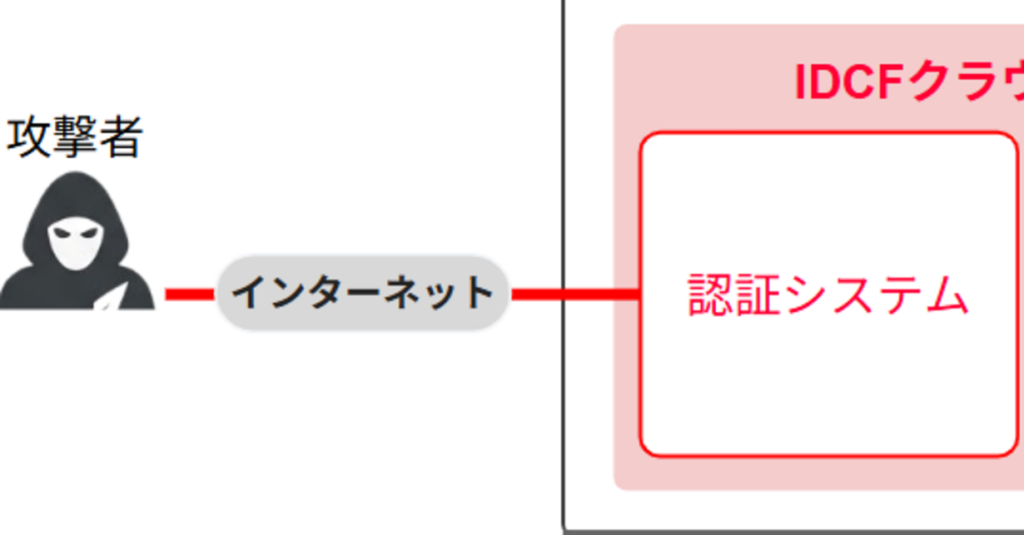
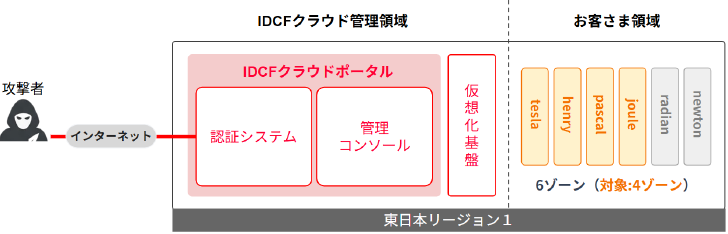
IDCフロンティアは10月27日、クラウドサービス「IDCFクラウド」がランサムウェア攻撃を受けて顧客のサーバ内データが暗号化された件について、「IDCFクラウドポータル」の認証システムで使用していたオープンソースソフトウェア(OSS)の脆弱性が悪用され、侵入の起点となったと発表した。
攻撃者の侵入経路
「IDCFクラウドポータル」は、顧客が仮想サーバの起動や請求情報の確認などに使うポータルサイトで、外部からアクセス可能になっていた。調査の結果、同ポータルから最大71社の顧客の登録情報が不正に照会されたことも確認。仮想サーバ内のデータの外部への流出はなかったという。
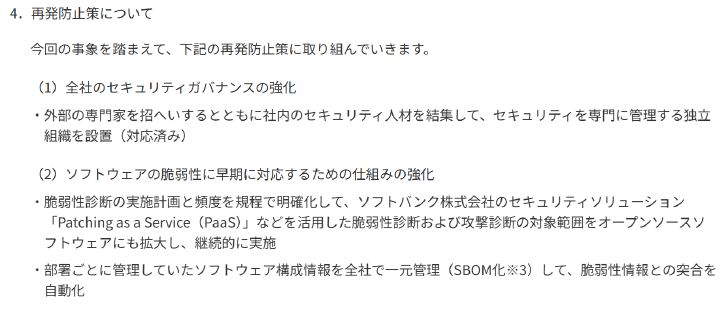
再発防止に向け、セキュリティ専門の独立組織を社内に設立。ソフトウェア構成情報は全社で一元管理(SBOM化)し、脆弱性情報との突合を自動化する。脆弱性診断の実施計画と頻度を規程で明確にし、診断の対象をOSSにも広げる。
再発防止策
サービス停止中の「IDCFクラウドポータル」は再構築して安全性を高め、段階的に再開する。
攻撃者はポータルの認証システムから管理コンソール侵入
同社が外部のセキュリティ専門企業と連携して行ってきた調査が完了し、詳細な侵入経路を明かした。
それによると、攻撃者は同サイトのOSS脆弱性を悪用してポータルの認証システムに侵入した後、管理コンソールを経由し、仮想化基盤の管理者権限を不正に取得。顧客の仮想サーバを停止するとともに仮想サーバ自体を暗号化したという。
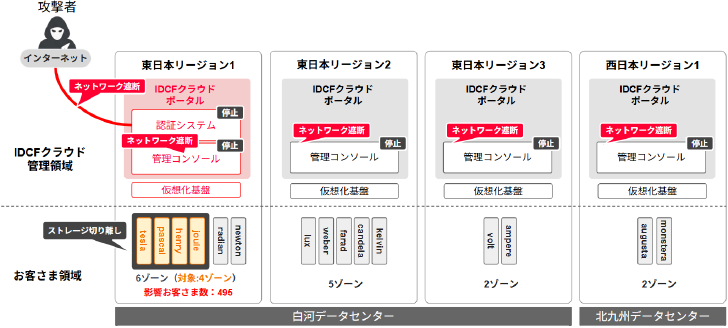
同社は10月7日未明に障害を検知。被害拡大を防止するべく、攻撃を受けた4ゾーンを含む「東日本リージョン1」で「IDCFクラウドポータル」のサービスを停止し、影響を受けた4ゾーンのストレージ機器を切り離した。
同社の対策
その後、それ以外のリージョンでも、安全性の確認のため「IDCFクラウドポータル」を停止。全リージョンの「IDCFクラウドポータル」と外部をつなぐネットワークを遮断した。
サーバ内データの外部流出なし 登録情報の不正照会は最大71社に拡大
攻撃により仮想サーバの停止・暗号化などの影響を受けたのは、495の企業・自治体。従来の環境での復旧は困難とみているが、206の顧客のバックアップデータが取り出し可能だと確認した。対象企業数は既報の194から増えた。
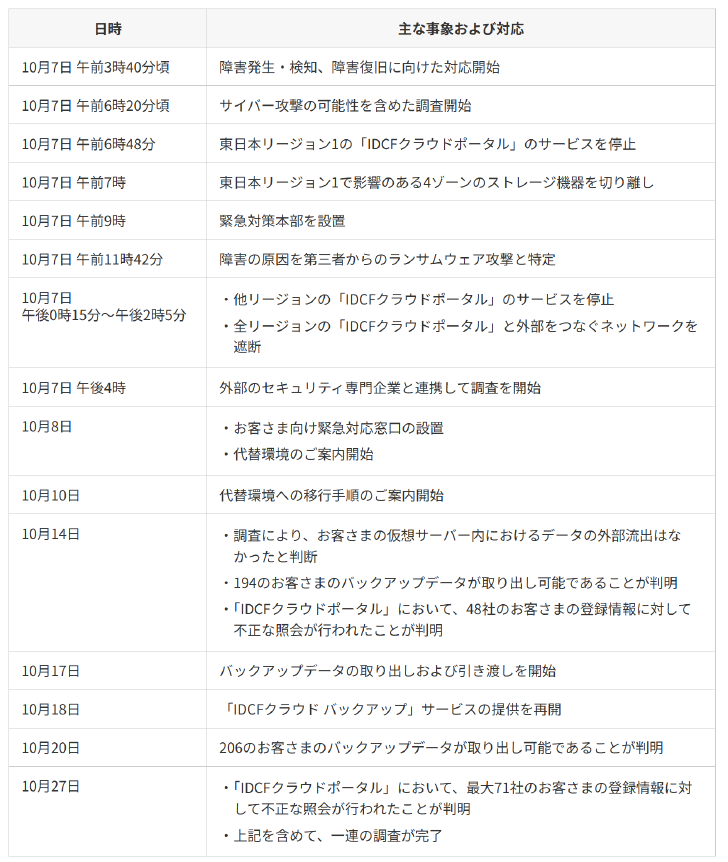
時系列での報告
顧客の仮想サーバ内データの外部流出はなかったと判断。障害の影響を受けていないゾーンや他のリージョンについても同様に、データの外部流出を示す事実は確認していないという。
IDCFクラウドポータルでは、最大71社の顧客の登録情報が不正に照会され、最大31社分には、個人名や個人名を含む可能性があるメールアドレスなどが含まれていた。最大4件ではログインパスワードが不正に変更されていたためリセットし、対象の顧客に個別に連絡した。照会された情報が外部に持ち出された痕跡は確認しておらず、情報の不正利用や二次被害も現時点で確認していない。
同社は攻撃者とは接触しておらず、身代金の支払いや交渉は一切行っていないという。
IDCFクラウドポータルは再構築、認証システムはIdPに刷新
「IDCFクラウドポータル」の再構築に当たっては、侵入の原因となった認証システムを、外部のIDプロバイダー(IdP)事業者のシステムに刷新して安全性を高めた上で、接続を顧客のIPアドレスに制限し、多要素認証を必須にする。
ポータルの再開は3段階で進める。まず、主要な機能の操作を同社が代行(現在実施中)、次に、全ての機能の操作を同社が代行する。最後に、全機能を顧客自身で操作できる状態に戻す。時期は示していないが「安全性を十分に確認した上で再開する」予定だ。
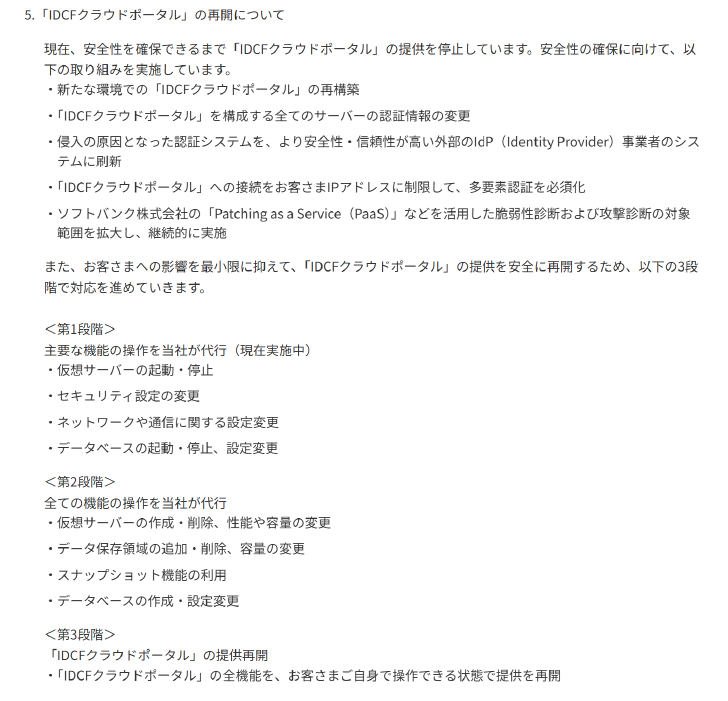
「IDCFクラウドポータル」再開について
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
この記事の著者
関連記事