公開
2026年10月29日 14時04分
更新
2026年10月29日 15時32分
著者

岡田有花
[ITmedia]
PayPayにひも付けた銀行口座からPayPay残高にチャージされ、そのまま身に覚えのない送金をされて残高を失った――こんな報告が10月下旬、Xで注目を浴びた。
PayPay社に取材したところ、マルウェア感染が疑われる端末からの不正送金被害が8月ごろから増えており、同社でも対策を進めているという。
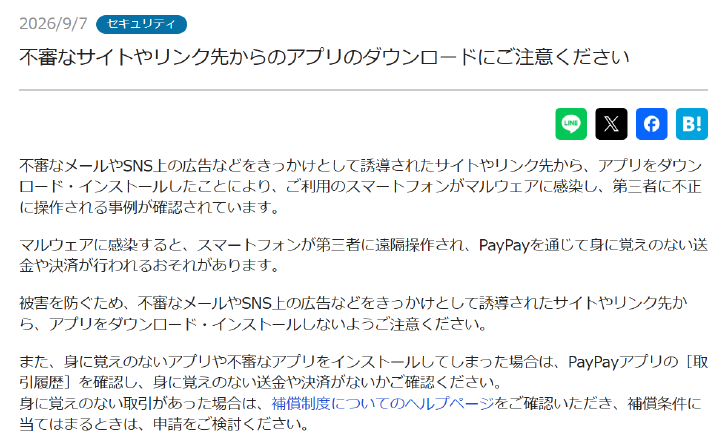
PayPayは9月、不審なアプリによるマルウェア感染・不正送金について注意喚起した
ユーザーにできる対策としては、Google PlayやApp Storeなど公式ストア以外からアプリをダウンロードしないことや、スマートフォンを外部から操作できる権限を許可しないことが有効だ、と説明している。
偽アプリ経由でマルウェア感染 「TikTok 18+」などか
話題になったXポストは、親のPayPayが不正利用され、ひも付けていた口座にあったお金が全部盗られたらしい、という内容。これを見たユーザーから「PayPayを銀行連携しているけど怖い」「不安なので銀行連携を切った」などの声が広がった。
PayPayによると、こうした不正送金の入り口になるのは、Google PlayやApp Storeなど信頼できるサイト“以外”のサイトやリンクから配布される不正なアプリだ。
同社は不正アプリの一例として、TikTokの偽アプリ「TikTok 18+」を挙げる。「TikTokのアダルトバージョン」としてSNS内の広告や掲示板などでダウンロードを促すリンクが出回っているとして、大阪府警も注意喚起している不正アプリだ。
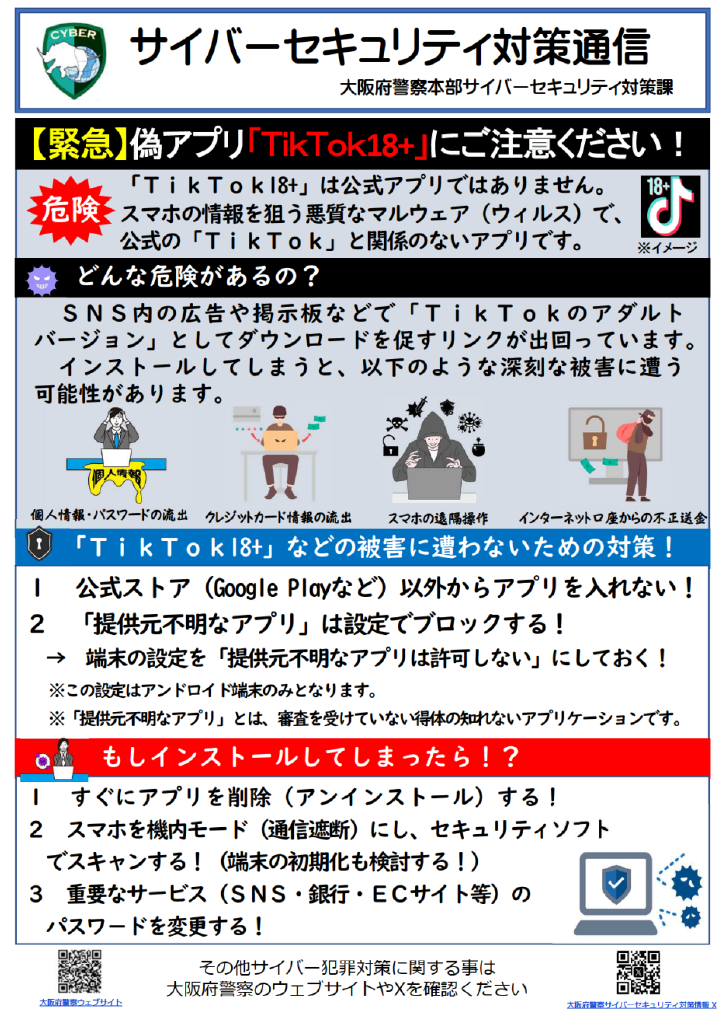
大阪府警の注意喚起より
こうした不正アプリをインストールすると、端末がマルウェアに感染。スマートフォンが第三者に遠隔操作され、PayPayを通じて身に覚えのない送金や決済が行われるおそれがあるという。
PayPayとは別の例だが、一部の銀行は「e-Tax」の偽アプリに注意を呼び掛けている。山梨中央銀行は、メールやSMS、SNS上の広告から偽サイトに誘導され、「e-Tax」の偽アプリをインストールしたことで、銀行アプリを第三者に不正に利用される犯罪が確認されていると報告(PDF)。川崎信用金庫や肥後銀行なども、同様の手口に注意を促している。
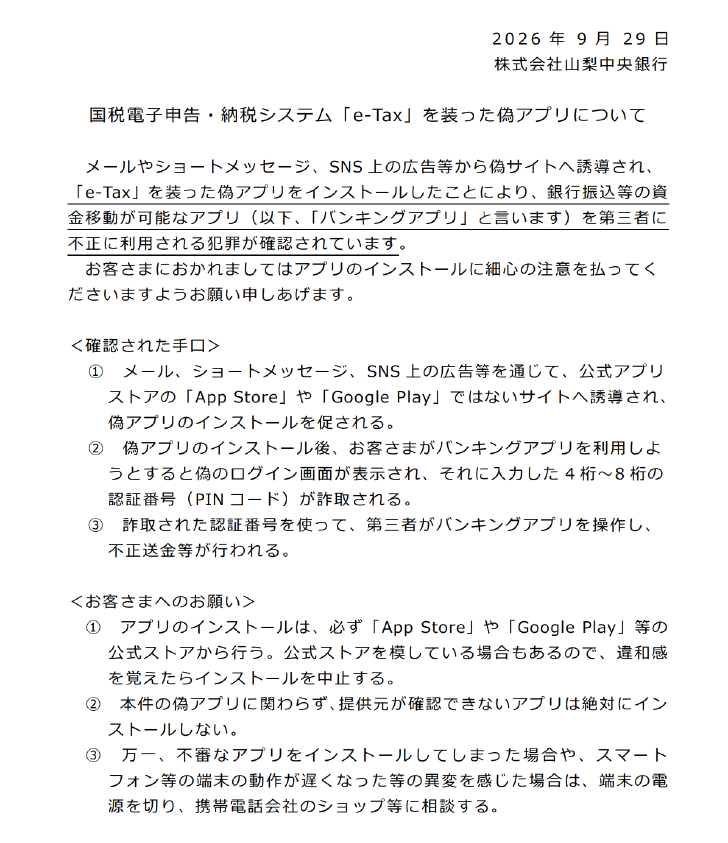
山梨中央銀行による偽「e-Tax」アプリの注意喚起より
「外部から操作できる権限を許可しない」など対策を
こうした事態を受けPayPayは、24時間体制でAIと専任スタッフによる取引監視を行い、不審な取引は即座に停止・ブロックするなどの対策を強化。被害は減少傾向にあるという。
ユーザー側での対策を聞いたところ、
信頼できるサイト(Google Play/App Store)以外からアプリをダウンロード・インストールしないこと
自分のスマートフォンを外部からコントロールできるような設定(VPN接続やフルコントロール、アクセシビリティサービスなど)や権限を許可しないこと
――が有効だと説明した。
また、「支払い」「送る」「チャージ」の利用可能額を設定しておけば、万が一、不正利用された際にも被害額を抑えられる(8月28日の注意喚起)。
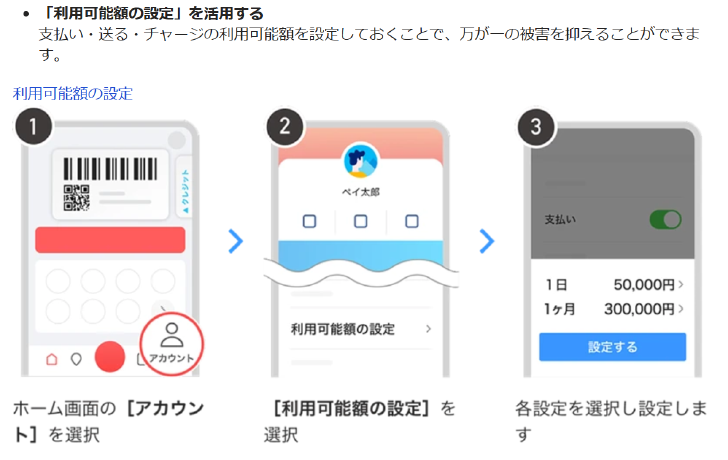
利用上限の設定方法(8月28日の注意喚起より)
不審なアプリをインストールしてしまった場合は、PayPayアプリの取引履歴で身に覚えのない送金や決済がないかを確認し、見つかったら補償制度のヘルプページを確認して、補償条件に当てはまれば申請を検討するよう呼び掛けている(9月7日の注意喚起)。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
この記事の著者
関連記事