公開
2026年10月29日 14時56分
著者

岡田有花
[ITmedia]
キャラクターフィギュアなどの企画・販売を手掛けるグッドスマイルカンパニー(千代田区)は10月29日、直販サイトが不正アクセスを受け、顧客2800人のカード名義人名、カード番号(全16桁)、有効期限、セキュリティコードが漏えいした可能性があると発表した。
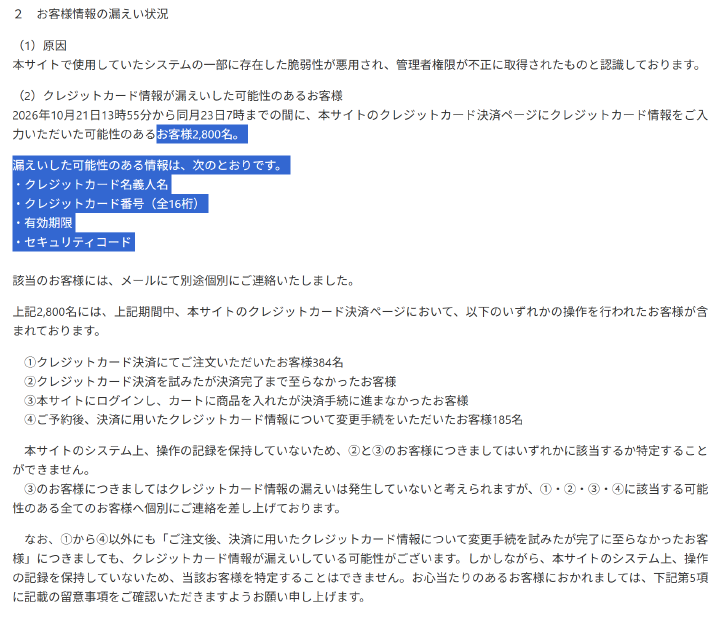
グッドスマイルカンパニーの告知より(反転は編集部)
また、同サイトにカード情報を登録したことがある顧客のカード番号下4ケタと有効期限も漏えいした可能性があり、対象のカードは40万2466枚に上るという。
26日までの報告では、カード番号は下4ケタのみ流出した可能性があると説明。対象人数は明らかにしていなかった。その後の調査で、カード番号全桁が流出した顧客がいる可能性が判明した。
カード決済ページに不正プログラム設置される
システム開発・保守を委託していた事業者から、不正アクセスの連絡を受け、23日午前7時にサイトを閉鎖。顧客情報が複数回閲覧されたほか、21日午後1時55分~23日午前7時まで、カード決済ページに不正なプログラムが設置されていたことが判明した。
システムの一部に存在した脆弱性が悪用されて管理者権限が不正に取得されたことが原因とみている。
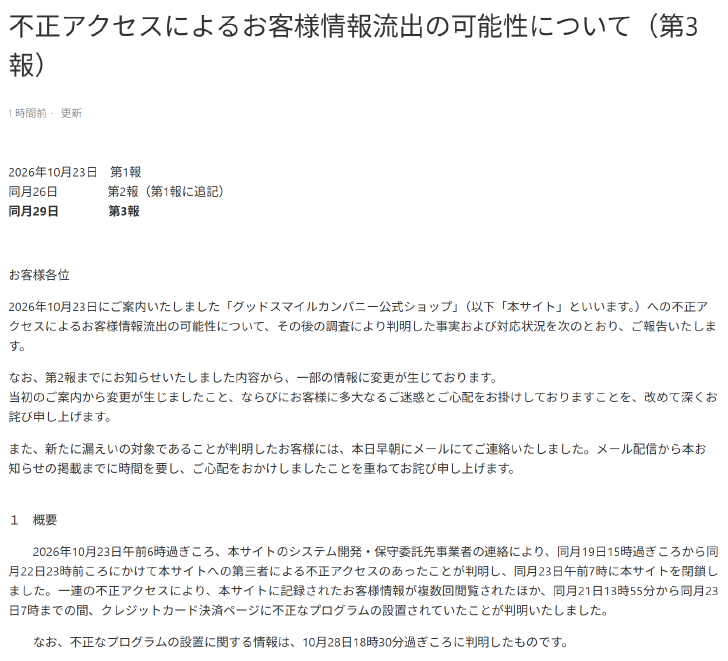
告知の冒頭。不正プログラムが設置されていたことが新たに判明したという
カード名義人名やカード番号全桁、有効期限、セキュリティコードが漏えいした可能性があるのは、不正プログラムが設置されていたタイミングで決済ページにカード情報を入力した可能性がある2800人。
(1)カード決済で注文した顧客384人
(2)カード決済を試みたが決済完了まで至らなかった顧客
(3)サイトにログインし、カートに商品を入れたが決済手続に進まなかった顧客
(4)予約後、決済に用いたクレジットカード情報の変更手続をした185人
――が含まれる。
同社は(3)の顧客について「カード情報の漏えいは発生していないと考えられる」と説明。ただシステム上に操作履歴が残っておらず、(2)と(3)に該当する顧客を区別できないため、いずれも漏えいの可能性がある対象者に含め、個別に連絡した。
これ以外にも、注文後、決済に用いたカードの変更手続を試みたが完了しなかった顧客も漏えいの可能性があるという。ただ、システムで操作の記録を保持していないため特定できないとしている。
カード下4桁、40万枚分流出か 住所や注文内容は最大7673件
カード番号の下4桁と有効期限が漏えいした可能性があるカードは、重複を除いて40万2466枚に上る。対象となる顧客の人数は現在も確認中という。これらカードについては、名義人名やセキュリティコード、ひも付く会員登録情報の漏えいは確認していないという。
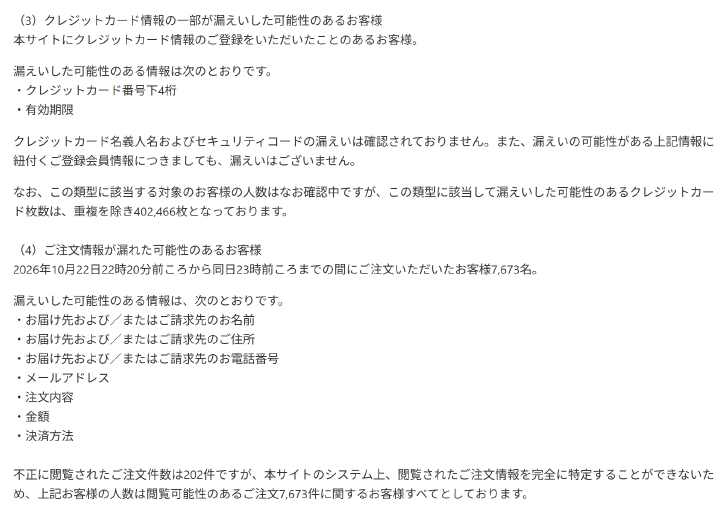
また、22日午後10時20分前ごろから11時前ごろまでに注文した顧客7673人の氏名(配送先または請求先)、住所(同)、電話番号(同)、メールアドレス、注文内容、金額、決済方法も漏えいした可能性がある。
不正に閲覧された注文件数は202件だが、サイトのシステム上、閲覧された注文情報を完全に特定することができないため、閲覧された可能性のある注文7673件の顧客情報すべてを対象とした。
脆弱性は改修 サイト再開は未定
対策として、別途保存していた管理システムのソースコードに基づき、原因と思われる脆弱性を改修。システムを構成する各システム間の接続情報一式を無効化・更新し、セキュリティ強化策を講じた。
原因と思われる脆弱性は、最近報告されたPHPの脆弱性ではないという。
サイトの再開時期は、安全性が確認でき次第、改めて案内する。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
この記事の著者
関連記事