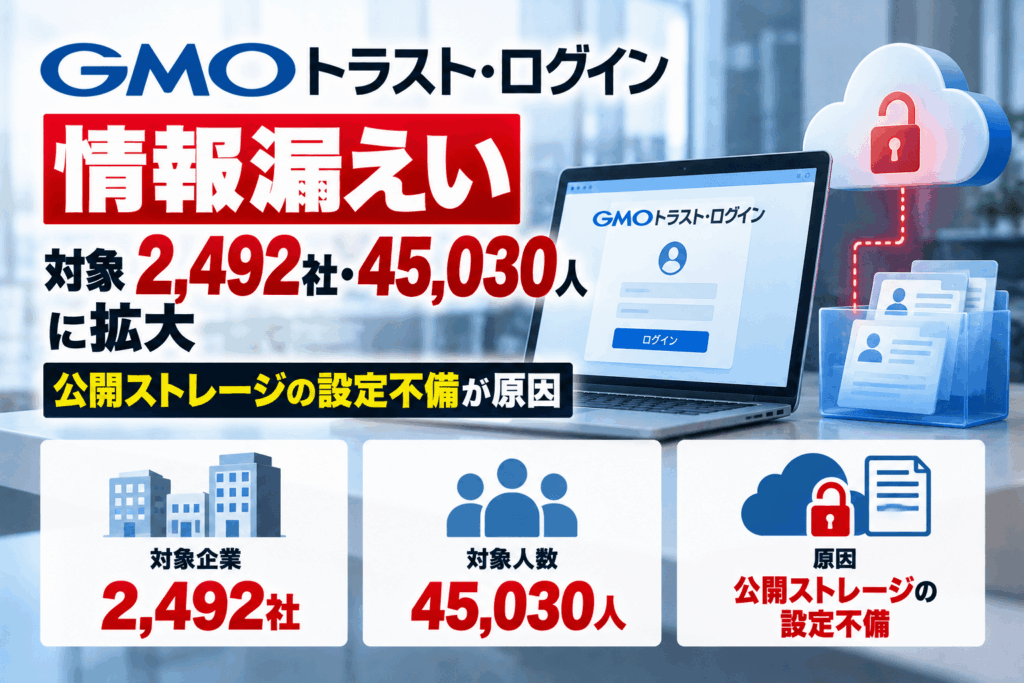
GMOグローバルサインが提供するID管理・シングルサインオン(SSO)サービス「GMOトラスト・ログイン」で発生した情報漏えいについて、同社は2026年10月30日15時、外部専門機関による調査結果をまとめた第三報を公表しました。第三者によるファイル取得が確認された対象は、従来公表の2,007社・37,747人から、2,492社・45,030人へ拡大しました。
原因は、ロゴ画像の配信用に公開設定としていたクラウドストレージに、顧客情報を含む一時ファイルや契約情報ファイルを保存していた設計・設定上の不備です。2017年11月14日頃から外部取得が可能だった一方、アクセス記録で実際の取得を確認できたのは2021年6月8日以降でした。GMOトラスト・ログイン自体のログインパスワードや連携先サービスのパスワード、多要素認証情報、決済情報は流出対象に含まれていません。
GMOトラスト・ログイン情報漏えいのサマリー
2026年10月30日の第三報で、対象企業を2,492社、対象人数を45,030人に更新。
従来の暫定値から企業は485社、人数は7,283人増加。
対象は第三者が取得したと判定されたファイルに含まれる個人情報。人数はメールアドレスの重複を除いて集計。
公開ストレージに一時ファイルや契約情報を置き、外部からファイル一覧を取得できる設計が原因。
外部から取得できる状態にあった期間は2017年11月14日頃〜2026年9月15日。
アクセス記録で第三者による取得が確認された期間は2021年6月8日〜2026年9月15日。これ以前はログがなく、取得の有無を判断できない。
メールアドレス、氏名、連携アプリ名、社員番号・所属などのカスタム属性、請求先担当者の連絡先などが対象。
SSOのログインパスワード、連携先のパスワード、秘密の質問、多要素認証情報、クレジットカード情報は対象外。
ファイル取得は9月14日23時45分頃から段階的に遮断し、9月15日16時までに完了。
外部専門機関の調査は10月23日に完了。10月30日時点で本件に起因する二次被害の報告は確認されていない。
同じGMOインターネットグループの「お名前.com デスクトップクラウド」でも10月に不正アクセスが発生したが、トラスト・ログインの漏えいとの因果関係は確認されていない。
項目
内容
公表日
2026年10月30日15時(第三報)
提供元
GMOグローバルサイン株式会社
対象サービス
GMOトラスト・ログイン(ID管理・SSO)
対象企業
2,492社(前回2,007社)
対象人数
45,030人(前回37,747人、メールアドレス重複除外)
事象
公開ストレージ内の情報ファイルを第三者が取得
原因
公開領域への一時ファイル・契約ファイル保存、ファイル一覧取得可能な設定、アクセス制御不備
公開期間
2017年11月14日頃〜2026年9月15日
取得確認期間
2021年6月8日〜2026年9月15日
現在の状態
外部からの取得を遮断、外部専門機関の調査完了
対象企業2,492社・45,030人の内訳と増加した理由
第三報による対象企業2,492社の内訳は、一括操作で作成されたファイルに含まれる個人情報が取得された2,184社、請求送付先担当者の情報のみが取得された217社、管理者アカウントの削除などによって企業を特定できないもの91社です。人数は、一括操作で作成されたファイルに含まれる44,836人と、それ以外の請求送付先担当者194人で、計45,030人となります。
初回の調査後、調査対象ファイルに不足があり、取得判定の条件にも誤りがあったことが判明しました。追加調査で請求送付先担当者の情報や、企業を特定できない管理者アカウントも対象に含めたことで、数字が改められました。これは10月30日に新たな侵入や新規の情報取得が発生したことを示すものではありません。
何が漏えいしたのか? 取得された情報と対象外の情報
第三者に取得されたファイルには、利用者の氏名・メールアドレスなどの個人情報に加え、企業が利用している連携アプリ名や契約・請求情報が含まれていました。一方、GMOトラスト・ログインのログインパスワードや多要素認証(MFA)の情報などは、同社によると対象に含まれていません。
第三者に取得されたファイルに含まれていた情報
情報の区分
具体的な情報
どのような情報か
利用者の基本情報
氏名、メールアドレス
利用者本人を特定したり、連絡を取ったりするための情報
利用者の業務情報
社員番号、所属部署などのカスタム属性
企業の管理者が独自に登録した項目。企業によって内容は異なる
利用サービスに関する情報
対象アプリ名(SSO連携サービス名)
企業や利用者がどのサービスと連携しているかを示す情報
契約情報
企業ID、ライセンス数、利用状況、解約日
GMOトラスト・ログインの契約や利用状況に関する情報
請求先担当者の情報
氏名、住所、電話番号、メールアドレス
契約に伴う請求書の送付先として登録された担当者の情報
上の情報は、すべてが一つのファイルに保存されていたわけではありません。利用者の基本情報・業務情報・連携アプリ名は主に管理画面の一括操作で生成されたファイルに、契約情報・請求先担当者の連絡先は契約情報ファイルに含まれていました。
対象となる45,030人の全員について、表に記載したすべての情報が漏えいしたわけではありません。例えば、住所と電話番号は請求先担当者の情報として挙げられており、45,030人全員の住所・電話番号が取得されたという意味ではありません。
第三報で「含まれていない」と明示された情報
情報の区分
第三報での説明
GMOトラスト・ログインのログインパスワード
取得対象のファイルに含まれていない
SSOで連携する各サービスのパスワード
取得対象のファイルに含まれていない
秘密の質問・回答
取得対象のファイルに含まれていない
多要素認証(MFA)に関する情報
取得対象のファイルに含まれていない
クレジットカードなどの決済情報
取得対象のファイルに含まれていない
管理画面には「パスワードの一括代理設定」という機能がありますが、今回取得されたのはその操作に伴って生成されたひな形ファイルやエラーファイルです。機能名に「パスワード」とあっても、パスワードそのものが漏えいしたという意味ではありません。
関連資料
AI時代の脆弱性診断サービスの選び方
Webアプリケーション診断やプラットフォーム診断など、脆弱性診断サービスを選ぶ際に確認したいポイントをまとめた資料です。
資料提供元:株式会社アズジェント
脆弱性診断の資料を見る
パスワードが漏えいしていなくても注意が必要な理由
氏名、業務用メールアドレス、所属、連携アプリ名、請求情報などを組み合わせると、第三者が実在の担当者や利用中のサービスを把握し、契約更新やSSOログインの確認を装ったメール・電話を送る材料になる可能性があります。
ただし、今回取得された情報だけでSSOにログインできる、あるいはお名前.com デスクトップクラウドへ侵入できるという事実は確認されていません。 認証情報を別途だまし取る、別の弱点を悪用するなどの追加段階がなければ、情報の把握とシステムへの不正ログインは同じ意味にはなりません。
2017年から公開状態、第三者による取得確認は2021年6月以降
2017年11月14日頃、同社はロゴ画像の配信負荷を軽減するため、クラウドストレージの一部を外部公開領域へ変更しました。この領域に、管理画面での一括登録などの際に作成されるひな形・エラーファイルや契約情報ファイルも保存されていました。ファイル一覧が閲覧可能で、個別ファイルを取得するリンクには署名や有効期限が設定されていませんでした。
第三報では、9月16日の第一報にあった「2017年11月以降に外部から取得されていた」との説明を訂正しています。正確には2017年11月頃から取得できる状態で、第三者による取得をアクセス記録から確認できたのは2021年6月8日以降です。2021年6月7日以前はアクセス記録がないため、取得の有無は確認できず、取得されたおそれがある期間として扱われています。
同社が外部から報告を受けたのは2026年9月14日17時48分です。9月14日23時45分頃から9月15日16時までの間に外部取得を段階的に遮断しました。9月16日の第一報、10月7日の第二報を経て、10月23日に外部専門機関「GMOサイバーセキュリティ byイエラエ」による調査が完了し、10月30日に結果が公表されました。
今回確認されたのは、ストレージの公開設定を通じた情報取得です。同社は第一報で外部からの攻撃やシステムへの侵入によるものではないと説明しています。
お名前.com デスクトップクラウドへのサイバー攻撃と関係する可能性はあるか
同じGMOインターネットグループでは、GMOインターネット株式会社が運営する「お名前.com デスクトップクラウド」でも、2026年10月に不正アクセスが発生しました。しかし、GMOトラスト・ログインを提供するGMOグローバルサイン株式会社の情報漏えいと、デスクトップクラウドの不正アクセスについて、両社の公式発表に共通の攻撃者、流出データの転用、共通の侵入経路を示す事実はありません。現時点では別々の事案として扱う必要があります。
お名前.com側では10月19日に顧客からの問い合わせを受けて調査を開始し、20日に一部顧客サーバーへの不正プログラム設置を確認。23日の第3報では、サーバーに保存された取引口座のログイン情報などが第三者に取得され、不正利用された可能性を公表しました。影響の可能性がある26,739サーバーは、不正アクセスや情報取得が確定した件数ではありません。経緯と利用者が取るべき対応は、お名前.com デスクトップクラウド不正アクセスの経緯・最大26,739サーバーへの影響可能性で整理しています。
両事案の違いを比較すると、情報が外部に出た仕組みと、確認された被害の性質が異なります。
比較項目
GMOトラスト・ログイン
お名前.com デスクトップクラウド
提供会社
GMOグローバルサイン
GMOインターネット
公表された事象
公開ストレージから顧客情報を含むファイルが第三者に取得された
顧客サーバーへの不正プログラム設置を確認した不正アクセス
主な対象情報
氏名・メールアドレス・社員番号・所属・連携アプリ名・契約情報など
顧客サーバー内に保存されていた情報。取引口座の認証情報等の取得・悪用の可能性を調査
確認された原因・経路
公開ストレージの設計・設定不備
トラスト・ログイン側の漏えいを侵入口とする事実は公表されていない
対処
2026年9月15日までに外部取得を遮断
2026年10月21日からサービスを順次停止し調査・対応
漏えい情報が攻撃に転用されるとしたら、どの段階か
一般的な攻撃の流れとしては、漏えいした業務用メールアドレス、氏名、所属、連携先アプリ名、契約・請求情報が、標的の選定や信頼できそうな連絡を装うために利用される可能性があります。例えば、実在するサービスの管理者や請求担当者を装い、偽の契約更新・認証確認の案内を送り、別のサイトで認証情報を入力させようとする手口です。
ただし、今回のファイルにはSSOや連携先サービスのパスワード、多要素認証情報は含まれていないと公表されています。漏えいした連絡先や連携アプリ名を入手しただけで、お名前.comのサーバーや管理基盤へ侵入できるわけではありません。 実際の侵害には、認証情報の別途取得、アクセス権限の悪用、システムの脆弱性悪用など、さらに異なる段階が必要になります。これらのどれがデスクトップクラウドへの侵入で使われたかを示す証拠は、本件の公表資料からは得られていません。
時系列上、トラスト・ログインのファイルは少なくとも2021年6月以降に取得記録があり、2026年9月15日まで外部から取得可能でした。一方、デスクトップクラウドの不正プログラム設置が確認されたのは同年10月20日です。前後関係があることだけでは、漏えい情報の転用や同一犯による攻撃の証拠にはなりません。 両サービスを利用する企業・担当者の重複や、流出ファイルと攻撃対象の一致も公式に示されていません。GMOグローバルサイン・ホールディングスは10月27日、デスクトップクラウドへの攻撃に伴う自社サービスでの不正アクセスや情報漏えいは確認していないと発表しています。
お名前.com事案では、10月27日に攻撃者とみられる者が情報と称する内容を公開したとGMOインターネットが発表しています。攻撃者側の主張と会社側の確認事項は10月27日の犯行声明と個人情報公開の検証で区別しています。その後の第12報を踏まえた特別見舞金・情報公開への対応や、攻撃者の行動・動機を分析したコラムも、それぞれデスクトップクラウドの事件に関する記事です。トラスト・ログインから漏れたファイルとの関連を示すものではありません。
この種の関連性を検証するには、両サービスの利用者・管理者アカウントの重なり、攻撃に使われた認証情報の入手経路、認証・管理操作ログ、不正プログラムの設置経路などを突き合わせる必要があります。現段階での実務上の対応は、両サービスの利用有無を確認し、それぞれの公式通知に従って独立に対策することです。
ストレージが診断対象外、再発防止策に公開範囲の常時監視
同社は従来、アプリケーションとサーバーを中心に診断・侵入テストを実施していましたが、ファイルを保管するストレージは対象に含めていませんでした。このため、顧客情報を含むファイルが公開領域に長期間残る状態を検知できなかったと説明しています。
9月16日にダウンロードリンクを署名付き・有効期限1時間の方式に変更し、9月24日に対象ファイルを削除、9月25日に該当保存場所のファイル一覧表示を停止しました。10月2日には全保存場所の棚卸しと公開設定の常時監視を導入、10月6日には全保存場所のファイル一覧を外部から取得できないようにしています。
今後は、公開が必要なファイルを配信専用の仕組みに分離し、設計段階で保存先・アクセス方法・保存期間・削除方法を点検します。さらに、外部専門機関による診断範囲をWebアプリケーションからクラウド環境全体や外部公開資産へ広げ、年2回実施する方針です。一時ファイルを期限後に自動削除する機能も整備します。対策の実施状況は2026年11月30日から毎月報告する予定で、一部の共通部品の適用期限は2027年1月31日としています。
利用企業が確認したい情報漏えい後の対応
GMOトラスト・ログインを利用する企業の情報システム部門・個人情報保護担当者は、まず提供元からの個別通知を確認し、対象となったファイルと情報項目を特定する必要があります。第三報で示された45,030人には、社員番号・所属・連携先アプリ名などの業務属性情報や、請求先担当者の連絡先が含まれます。これらは、企業の契約管理や利用サービスを知っているように見せる偽メール・電話へ悪用される可能性があります。
企業側では、次の事項を確認します。
管理者向け通知に示された対象者と流出項目を突き合わせ、所属部署・連携アプリ・請求担当者への影響を把握する。
「ライセンス超過」「契約更新」「アカウント確認」を口実としたメール・電話への応答ルールを社内で共有し、請求先変更や送金依頼は登録済みの別経路で確認する。
利用者への通知内容、問い合わせ窓口、不審メールの報告先を一元化する。実際に不審なログインや偽請求が発生した場合は証跡を保全し、関係部署へ連携する。
提供元が10月7日に案内した個人情報保護委員会への報告について、対象企業として必要な対応を担当部門・専門家と確認する。
自社または委託先で利用するオブジェクトストレージ、CDN配信元、一時ファイルの保存先を棚卸しし、認証なしでの取得、一覧表示、ファイルの自動削除状況、監視対象を点検する。
お名前.com デスクトップクラウドも併用している場合は、GMOトラスト・ログインの漏えい通知とは別に、デスクトップクラウド側の公式案内を確認し、保存済み認証情報の変更、ログインセッションの失効、取引履歴の点検などの要否を判断する。
同様の公開設定ミスへの予防・点検方法は、セキュリティ対策Labのクラウドの情報漏洩事例と対策に関する資料でも整理しています。
社員番号や所属、連携先アプリ名を含む情報が漏えいした場合、実在の利用サービスを装った標的型フィッシングに警戒が必要です。訓練を実施する企業は、契約更新通知やSSO認証の偽装などを題材に、メール内URLの操作だけでなく不審メールの報告まで評価できます。実施方法・機能・運用の比較は標的型攻撃メール訓練サービス比較で確認できます。これは二次被害対策の例であり、今回のストレージ設定ミスそのものをメール訓練で防止できるという意味ではありません。
対象者個人への注意:偽の契約更新・アカウント確認メールに警戒
同社は第三報で、契約更新、ライセンス超過、アカウント確認などを理由にID・パスワードの入力や送金を求める連絡への注意を呼びかけています。同社がメールや電話でパスワードなどの認証情報を尋ねることはないとしています。
利用者は、受信メールの表示名にGMOや勤務先のサービス名が含まれていても、それだけで正当な通知と判断しないでください。メール内リンクからログインせず、普段利用しているブックマークや社内ポータルからアクセスし、疑わしい連絡は情報システム部門へ転送・報告します。請求先担当者は、振込先変更の依頼が届いても、登録済みの取引先連絡先を使って別途確認します。
今回、パスワードそのものの流出は公表されていないため、全利用者が本件のみを理由にパスワードを一斉変更すべきと断定することはできません。ただし、不審なサイトへ認証情報を入力した場合や不審なログイン履歴を確認した場合は、直ちに管理者へ連絡し、パスワード変更、セッション失効、認証設定の確認を行います。漏えい情報の種類別に取るべき行動は個人情報が漏えいした場合のリスクと対策にもまとめています。
調査は最終報告、再発防止策は月次で報告へ
GMOグローバルサインは第三報を調査結果の最終報告と位置付けています。個人情報保護委員会へは2026年11月12日に確報を提出する予定です。再発防止策の実施状況については毎月、外部診断を含むセキュリティの取り組みは年次で公表する方針です。
問い合わせはGMOトラスト・ログインの公式窓口(https://trustlogin.com/contact/、電話03-4545-2303、平日10〜18時)で受け付けています。
出典
この記事をシェアする
メールマガジン
最新のセキュリティ情報やセキュリティ対策に関する情報をお届けします。
Googleアカウントへのログインが必要です
投稿者:三村
セキュリティ製品を手がける上場企業にて、SOC(セキュリティオペレーションセンター)運営およびWebアプリケーション脆弱性診断の営業に8年間従事。その後、システムエンジニアへ転身し、MDMや人事系SaaSの開発に携わる。
8年の実務経験と開発者としての知見を活かし、「セキュリティ対策Lab」ではダークウェブ調査、セキュリティインシデントの分析、および高度なセキュリティ対策解説の執筆・編集を統括しています。
LinkedIn(外部サイト)