
 提供元:共同
2022年3月、トヨタ自動車は国内全14工場の稼働を止めた。部品の仕入れ先である小島プレス工業がサイバー攻撃を受けたためだ。サプライチェーンへの攻撃をきっかけに、自社にも被害が及ぶことは少なくない。取引先との接続をいつ遮断するのか。「止めないでほしい」という現場の声に、経営はどう対応すべきか。実際の事件を基にした架空のケースと設問で考える。日本ハッカー協会代表理事の杉浦隆幸氏に、判断のポイントを聞いた。
※本稿は、2026年4月20日に配信した「動画番組 インシデントファイル」の内容を採録したものです。
取引先との接続、するべき決断
〔ケース〕※実際の事件を基に構成した架空のケース
 〔ケース〕
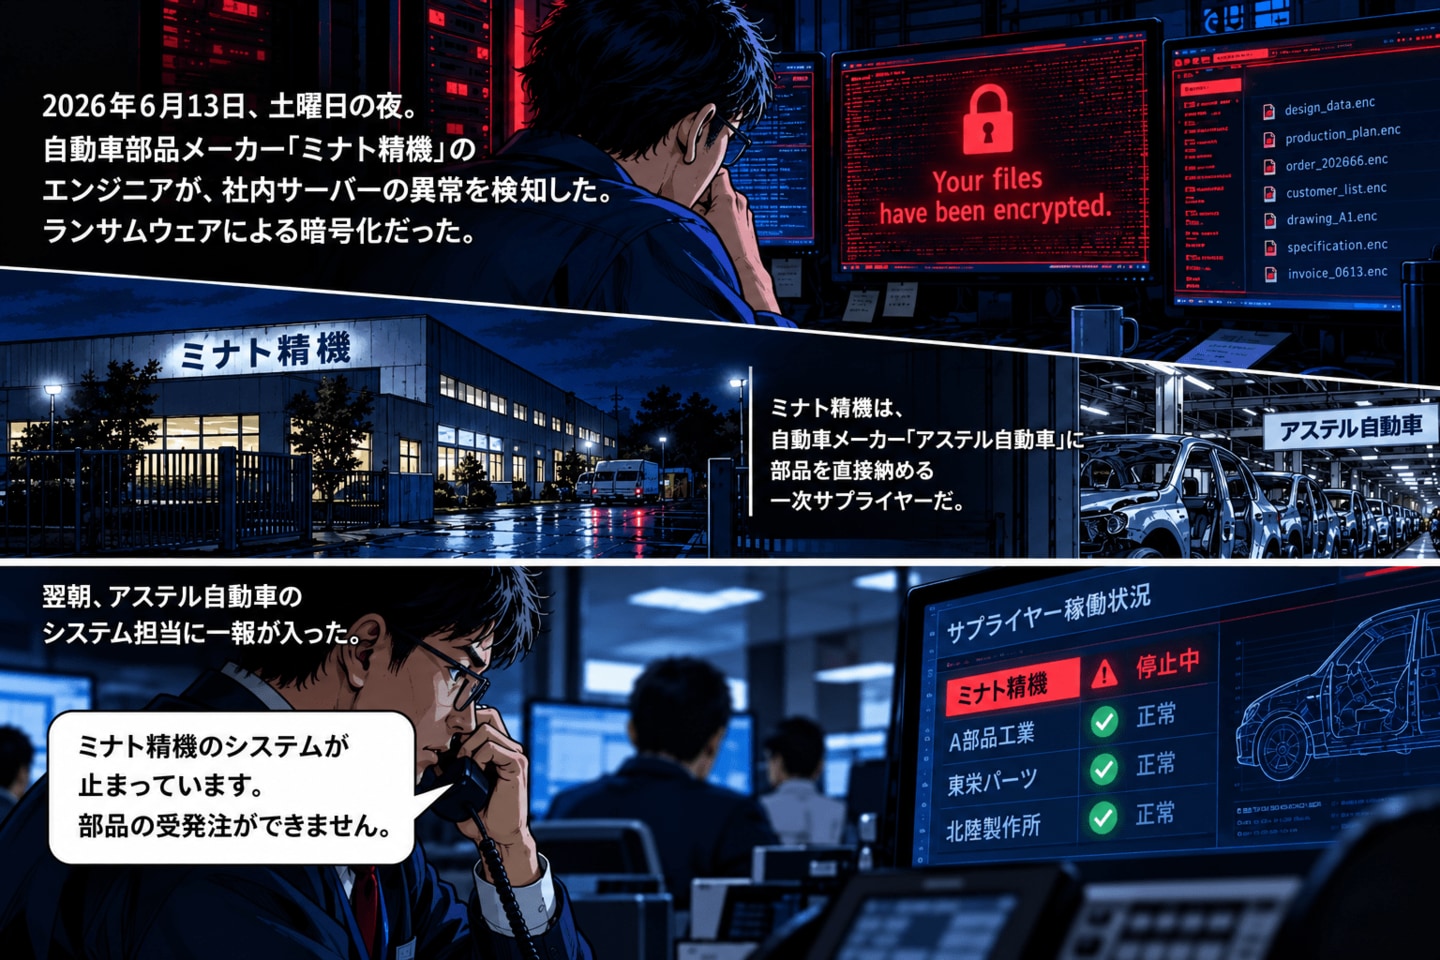
2026年6月13日、土曜日の夜。自動車部品メーカー「ミナト精機」のエンジニアが、社内サーバーの異常を検知した。ランサムウエアによる暗号化だった。ミナト精機は、自動車メーカー「アステル自動車」に部品を直接納める一次サプライヤーだ。翌朝、アステル自動車のシステム担当に一報が入った。「ミナト精機のシステムが止まっています。部品の受発注ができません」
──このケースは、2022年に発生した小島プレス工業へのサイバー攻撃をモデルにしています。攻撃を受けていない自社にも、取引先の被害が及びます。サプライチェーンを狙う攻撃はよくあるのですか。
杉浦隆幸氏(以下、敬称略) サプライチェーン攻撃には3つの型があります。1つ目は、本体より守りが弱いサプライヤーを狙う攻撃。2つ目は、たまたま侵入した先からその取引先へ広げる攻撃。3つ目は、多くの企業に製品を提供している会社をあえて狙い、多数に被害を及ぼす攻撃です。
製造業のサプライチェーンは、十数万社に及ぶことも普通です。全てに目を光らせるのは難しい。ただ、自社のネットワークに直接つながっている会社はそれほど多くありません。そこは十分に注意する必要があります。大手企業であれば、自社のシステム子会社を通じて取引先にもシステムを提供し、その運用・管理を担わせる方法があります。
 〔選択①〕
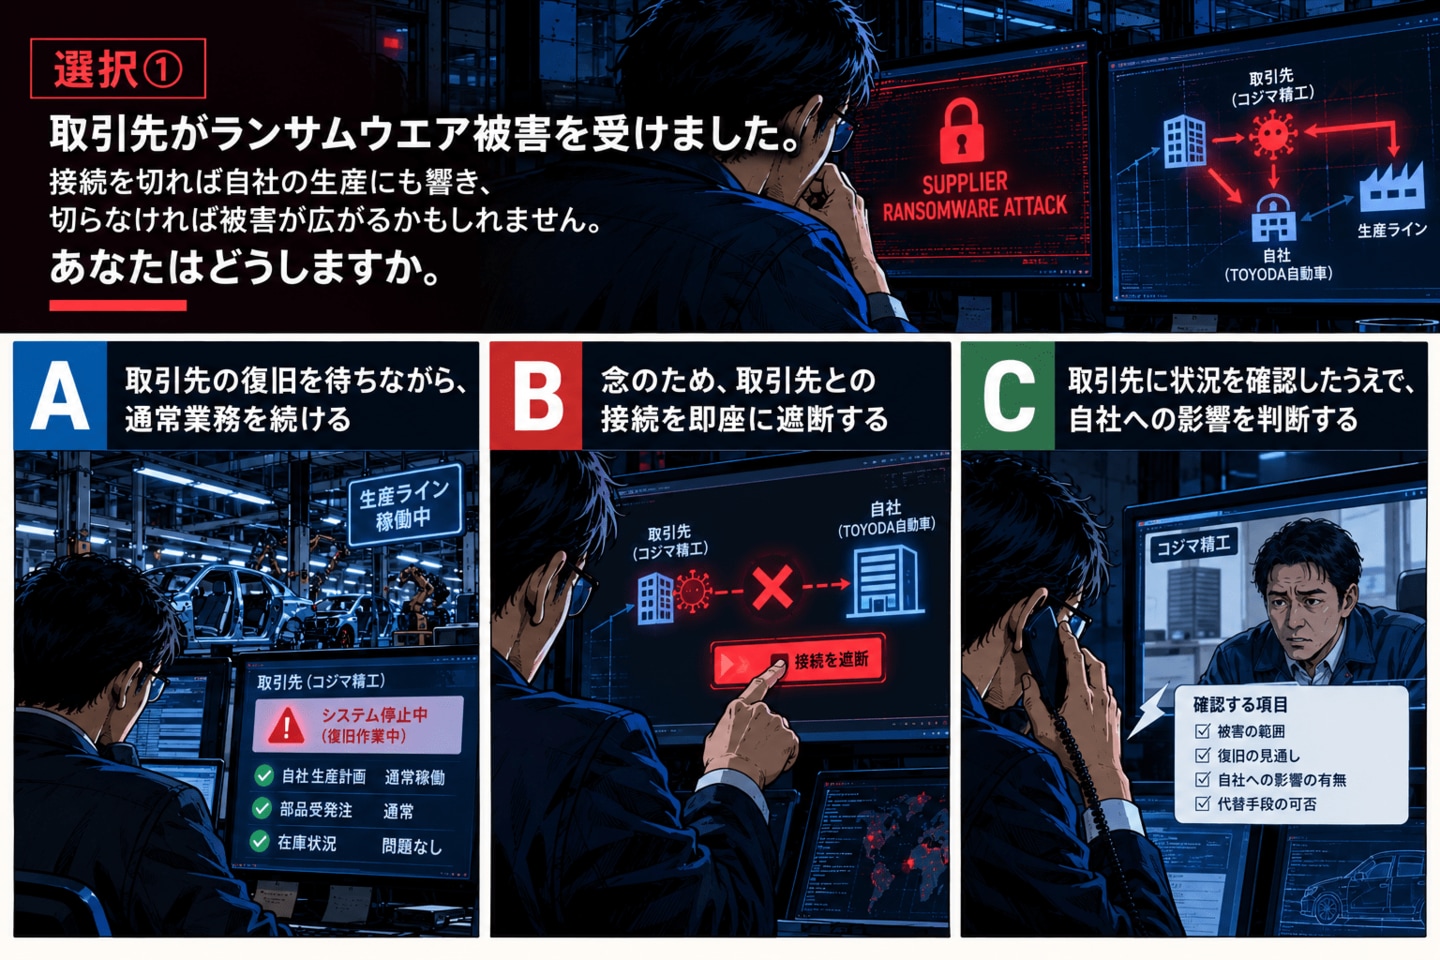
取引先がランサムウエア被害を受けました。接続を切れば自社の生産にも響き、切らなければ被害が広がるかもしれません。あなたはどうしますか。
A:取引先の復旧を待ちながら、通常業務を続ける
B:念のため、取引先との接続を即座に遮断する
C:取引先に状況を確認した上で、自社への影響を判断する