
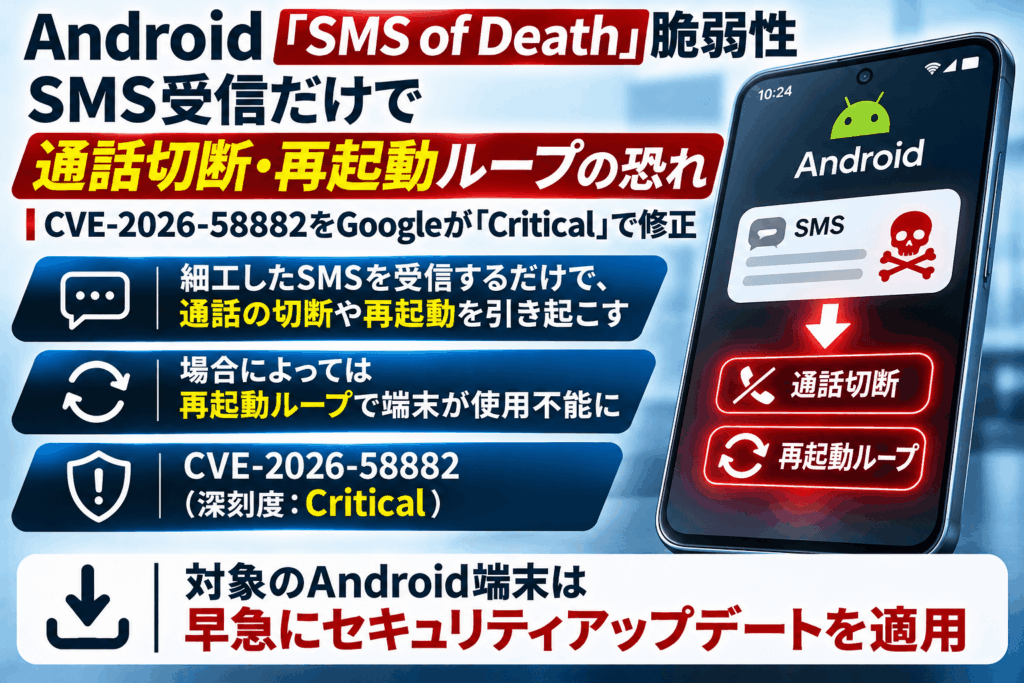
Androidの電話機能を、細工されたSMSを受信させるだけで停止させる脆弱性「CVE-2026-58882」が公表されました。「SMS of Death」と呼ばれるこの問題は、利用者がメッセージを開く操作をしなくても発生し、通話の切断や携帯電話回線の一時的な利用不能を引き起こす可能性があります。研究者の実証では、特定条件下で端末が再起動を繰り返し、通常の操作が難しくなる例も確認されました。
Googleは2026年11月2日に公開したAndroid Security Bulletinで、同脆弱性を深刻度「Critical」のサービス拒否(DoS)として掲載しました。Android 14、15、16、16 QPR2、17を修正対象のAOSPバージョンとして挙げ、同月5日以降のセキュリティパッチレベルが11月版に掲載された問題に対応すると説明しています。一方、研究者はAndroid 12・13など更新対象から外れた古い端末での危険性を指摘しています。
「SMS of Death」のサマリー
脆弱性識別番号:CVE-2026-58882
通称:SMS of Death
影響する機能:AndroidのSMS/WAP Push受信処理と電話サービス
攻撃条件:特別に細工されたメッセージの受信。利用者によるタップや開封操作は不要
想定される影響:電話機能のクラッシュ、通話切断、携帯回線の一時的な切断、再起動の繰り返し
重大度:Googleの2026年11月版Android Security Bulletinで「Critical」
公開状況:研究者が2026年10月29日に技術解説と実証用コードを公開
公式修正情報:2026年11月2日公開のAndroid Security Bulletinに掲載。2026-11-05以降のセキュリティパッチレベルが11月版の修正基準
修正対象として掲載されたAOSPバージョン:Android 14、15、16、16 QPR2、17
実攻撃:実証用コードの公開は確認されているが、第三者による実際の悪用や被害台数は確認されていない
項目
内容
CVE
CVE-2026-58882
種別
サービス拒否(DoS)
Googleの深刻度
Critical
問題のある処理
WapPushOverSms.decodeWapPdu()
影響を受けるプロセス
com.android.phone
Googleの11月版修正対象
Android 14/15/16/16 QPR2/17
公式セキュリティ情報の公表日
2026年11月2日
公式パッチレベル
2026-11-05以降
SMSを開かなくても電話機能が停止する仕組み
発見者のセキュリティ研究者Mark B氏によると、問題はAndroidがWAP Push形式のメッセージを処理する際のヘッダー長の検証にあります。受信データの長さを表す値が適切に検証されないまま扱われることで、配列の確保処理で例外が生じ、Androidの電話機能を担う`com.android.phone`プロセスが停止します。
攻撃に利用されるのは通常の会話文を表示するSMSではなく、端末が受信時に自動処理する特殊な形式のメッセージです。処理は受信トレイへの表示より前に行われるため、利用者が不審なSMSを目にするとは限りません。「リンクを開かない」「添付ファイルを実行しない」といった一般的なSMS詐欺対策だけでは、この問題を防げない点が特徴です。
研究者はGoogle PixelやSamsung Galaxyなどで動作を検証しました。電話処理が停止すると、発信・着信や通話中の接続が一時的に途絶えます。研究者は緊急通報中の通話にも影響し得ると説明しており、機密情報の窃取を目的とする脆弱性とは異なり、通信機能の可用性が主な問題です。
連続送信で再起動ループ、古いAndroid端末では復旧が難しくなる恐れ
研究者の検証では、問題のあるメッセージが再配送されたり、端末内で処理待ちのまま残ったりすることで、クラッシュが繰り返される場合がありました。約20通を用いたテストでは長時間にわたって端末が使いにくくなる状態を確認しています。
Android 12の検証端末では、約90秒ごとにリカバリーモードへ移行する挙動も報告されました。研究者が紹介する技術的な復旧手段にはAndroid Debug Bridge(ADB)を用いて処理待ちのメッセージを除去する方法がありますが、一般利用者が安全に実施するのは容易ではありません。端末の初期化はデータ消失を伴うため、不具合が起きた場合はまず製造元・通信事業者・社内の端末管理担当者へ相談する必要があります。
ただし、これらは研究者が制御された環境で確認した結果です。すべてのAndroid端末が必ず再起動ループに陥るという意味ではなく、現時点で大規模な実被害が確認されたことを示すものでもありません。
関連資料
AI時代の脆弱性管理・パッチ管理|運用見直しのポイントと製品選定の確認事項
脆弱性の優先順位付けから修復、暫定防御、パッチ管理まで、運用見直しと製品選定で確認したいポイントをまとめた資料です。
資料提供元:株式会社アズジェント
脆弱性管理の資料を見る
Googleが11月2日にCVEを正式掲載 10月更新との関係は
研究者は2026年5月5日にGoogleへ報告し、10月29日に技術資料を公開しました。GoogleのAndroid Open Source Project(AOSP)では、6月15日作成の修正コミット「Fix remote DoS in decodeWapPdu」を確認できます。修正は、問題のあるメッセージ処理で発生した例外を適切に扱い、同じメッセージが再処理されてクラッシュを繰り返すことを防ぐ内容です。
10月31日付のBleepingComputer記事と研究者の説明では、Android 14~17向けの10月更新に修正が組み込まれたとされています。しかし、2026年10月版のGoogle公式Android Security BulletinにはCVE-2026-58882の記載がありません。一方、11月2日付の公式Bulletinには「CVE-2026-58882/DoS/Critical」が明記されています。
このため、現時点の利用者向け確認基準はGoogleが公表した2026年11月5日以降のセキュリティパッチレベルとします。開発元の修正が存在することと、個々の端末へ実際に修正が配信・適用されていることは別です。10月更新済みの端末についても、メーカーの修正情報を確認し、配信されている新しい更新を適用してください。
Android 12・13については、研究者が影響を指摘する一方、Googleの11月版Bulletinの修正対象AOSPバージョンには掲載されていません。ただし、端末メーカーが独自に対処した可能性まで否定できないため、OSの数字だけで一律に判断せず、機種ごとの更新提供状況を調べる必要があります。
セキュリティ対策Labでは、先に公開された2026年10月のAndroidセキュリティ更新も取り上げています。今回のCVEは11月の正式公表と研究者による実証が主題となるため、10月更新の解説記事とは別のニュースとして整理します。
一般利用者と企業のAndroid端末管理者が確認したい対策
一般利用者は、Androidの「設定」からOSバージョンと「Androidセキュリティアップデート」の日付を確認し、端末メーカーから提供されている最新の更新を適用してください。機種によって画面名は異なり、通信事業者やメーカーの配信時期によって更新の提供日が変わる場合があります。更新の適用後は、必要に応じて端末を再起動します。
Android 12・13など古いバージョンを使用していて更新が提供されない場合は、修正の有無を製造元へ確認し、サポート終了端末の入れ替えを検討してください。SMSアプリの通知を非表示にしたり、不審なURLを開かなかったりするだけでは、受信時に自動実行される処理の脆弱性は解消されません。
企業の情報システム部門では、MDM/EMM管理下の端末からOSバージョン、機種、セキュリティパッチレベル、最終更新日時を抽出します。業務連絡や多要素認証の受信、緊急時の連絡手段として利用する端末を優先し、未更新機種とサポート終了機種を特定してください。更新できない端末については代替の通信手段を確保した上で、交換計画を立てる必要があります。
故障やマルウェア感染と誤認されやすい症状であるため、突然の通話切断や電話サービスの停止が繰り返される場合は、発生日時、端末型番、OS・パッチレベル、症状を記録し、製造元や管理部門へ連絡してください。端末の調査や復旧を急ぐあまり、業務データが残る端末を無断で初期化しないことも大切です。
多数の端末で更新状況を把握し、対応を優先順位付けする方法は、脆弱性管理の運用プロセスで解説しています。
過去のAndroidゼロクリック攻撃との違い
Androidでユーザー操作を伴わない攻撃面が問題となった例として、Google Project ZeroがPixel 9の受信音声添付の自動解析を対象に研究した事案があります。こちらはメッセージに含まれる音声データの解析を起点とする研究でしたが、今回のSMS of DeathはWAP Push受信処理の不備によって電話サービスが停止する問題です。いずれも「受信内容が画面に表示される前に自動処理される」という点が共通しますが、脆弱性の原因と影響は異なります。
関連:Pixel 9のゼロクリック攻撃と自動解析のリスク
出典
この記事をシェアする
メールマガジン
最新のセキュリティ情報やセキュリティ対策に関する情報をお届けします。
Googleアカウントへのログインが必要です
投稿者:三村
セキュリティ製品を手がける上場企業にて、SOC(セキュリティオペレーションセンター)運営およびWebアプリケーション脆弱性診断の営業に8年間従事。その後、システムエンジニアへ転身し、MDMや人事系SaaSの開発に携わる。
8年の実務経験と開発者としての知見を活かし、「セキュリティ対策Lab」ではダークウェブ調査、セキュリティインシデントの分析、および高度なセキュリティ対策解説の執筆・編集を統括しています。
LinkedIn(外部サイト)