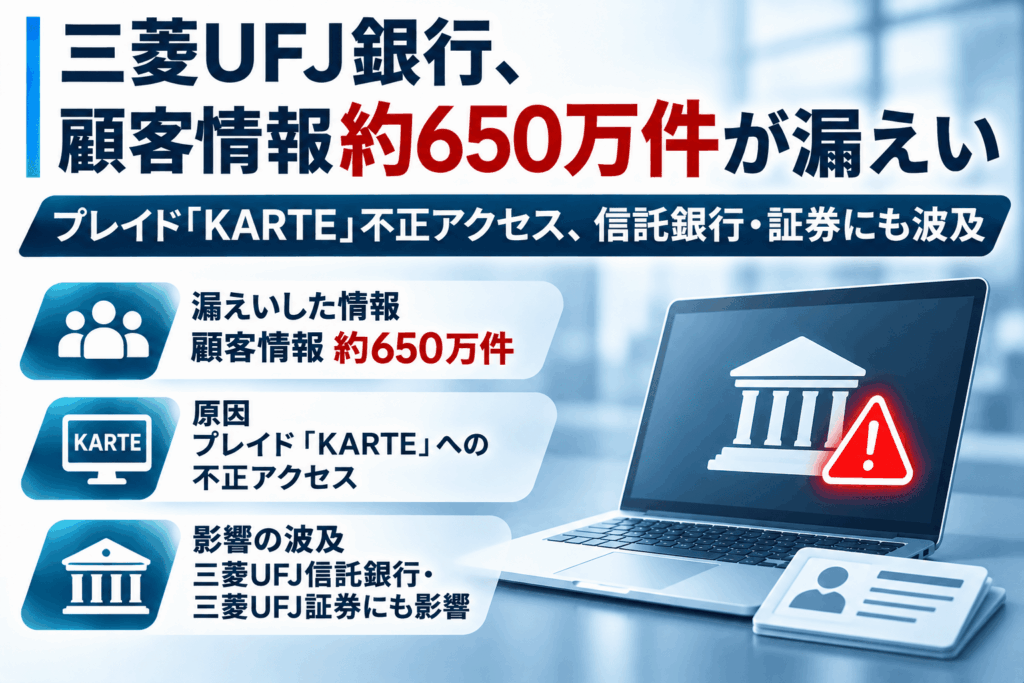
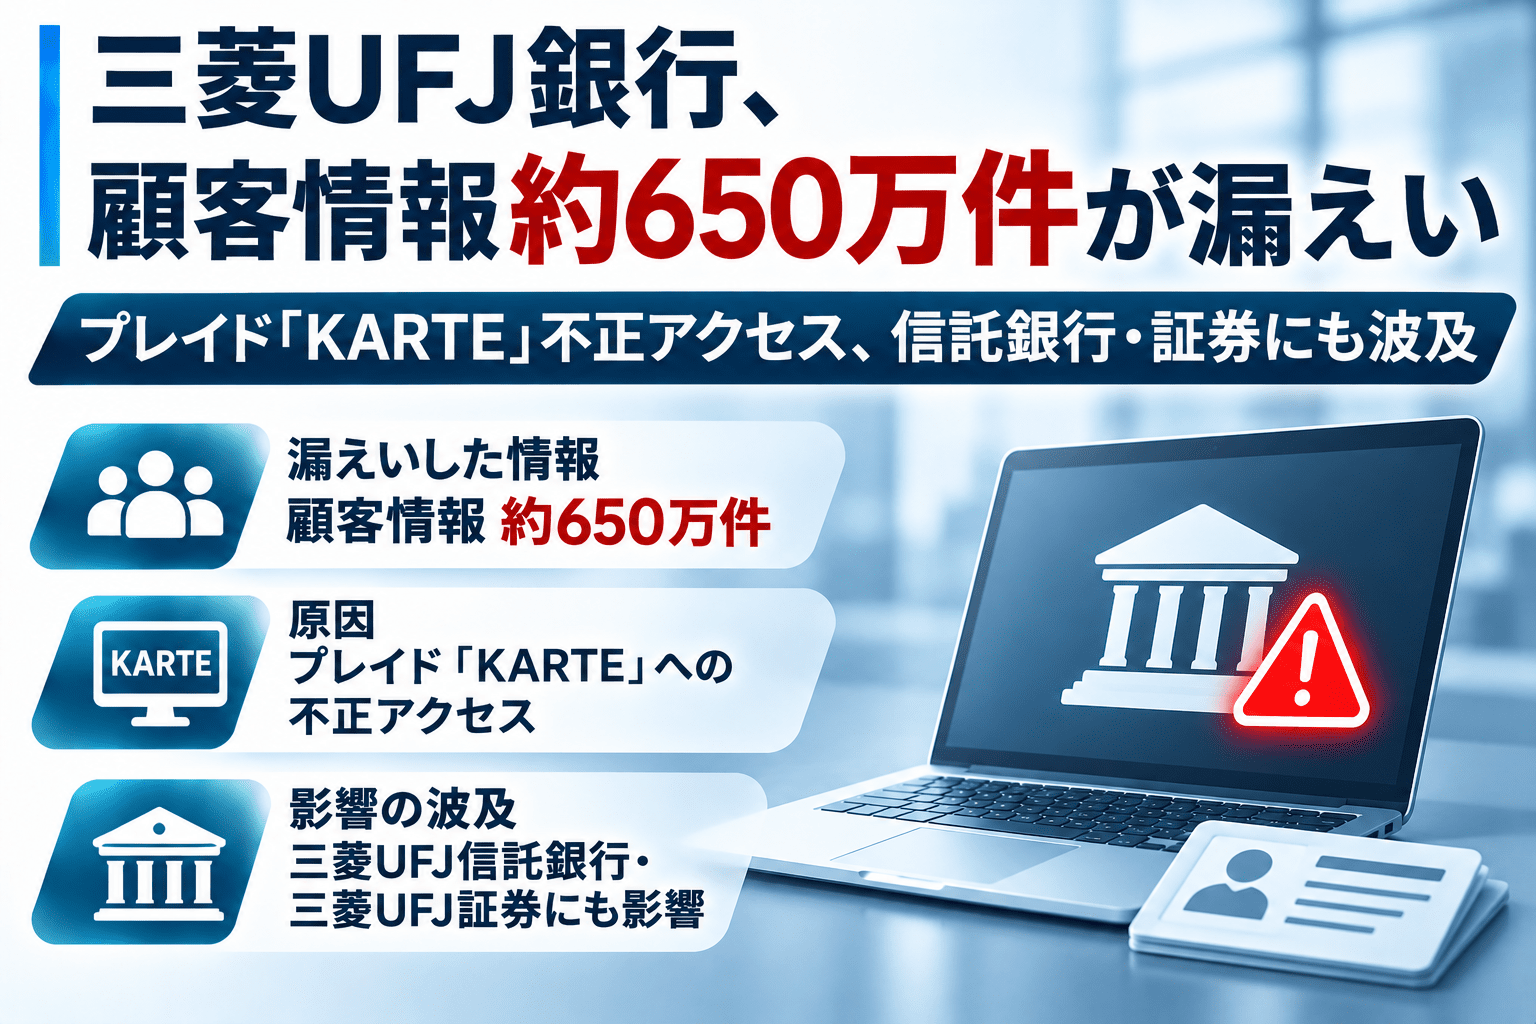
三菱UFJ銀行は2026年11月18日、Webサイトやアプリで顧客への案内などに使用している株式会社プレイドの「KARTE」が不正アクセスを受け、顧客関連情報約650万件が外部に漏えいしたと発表しました。漏えいしたのは顧客の性別、年齢、居住地域(都道府県または政令指定都市)です。氏名、住所、電話番号、メールアドレスなど、第三者が顧客を特定したり直接連絡したりするための情報は含まれていません。
同行は、11月13日にKARTEへの不正アクセスと全サービス停止の報告を受け、17日に自社顧客情報の漏えい範囲について説明を受けました。今回侵入されたのはプレイドのシステムであり、三菱UFJ銀行のシステム自体への不正アクセスではありません。11月18日時点で、今回の漏えいに起因する不正利用などの被害は確認されていません。
同じ11月18日には、三菱UFJ信託銀行が約23万件、三菱UFJ eスマート証券が証券口座番号約6万件と年齢約10万5,000件の漏えいを別々に公表しました。いずれも上流にあるKARTEへの同じ不正アクセスに関連するものです。各法人で預けていた情報の種類と件数の数え方が異なるため、これらを合計してMUFGグループ全体の被害者数とすることはできません。
三菱UFJ銀行の約650万件漏えいのサマリー
公表日:2026年11月18日。三菱UFJ銀行が自社の公式PDFで情報漏えいを確認。
侵害されたサービス:プレイドが提供する顧客体験プラットフォーム「KARTE」。銀行がWebサイト・アプリ上の顧客向け案内などに利用。
不正アクセスの発生・連絡:11月13日にプレイドからKARTE全サービス停止の報告を受領。
漏えい範囲の連絡:11月17日にプレイドから同行の顧客情報の漏えい範囲について報告を受領。
漏えいした情報:約650万件の顧客関連情報。性別、年齢、居住地域(都道府県または政令指定都市)。
対象外:氏名、住所、電話番号、メールアドレスなど、顧客を特定したり連絡したりするための情報。
銀行本体のシステム:今回の不正アクセスの対象ではないと明言。
二次被害:11月18日時点で、本件に起因する不正利用などは確認されていない。
顧客への連絡:漏えい対象となった顧客にメール等で個別に連絡する方針。
同一インシデントの関連法人:三菱UFJ信託銀行、三菱UFJ eスマート証券も11月18日に別途公表。
項目
11月18日付・三菱UFJ銀行の公式発表
対象組織
株式会社三菱UFJ銀行
不正アクセスを受けたシステム
委託先プレイドの「KARTE」
漏えいした情報
性別、年齢、居住地域(都道府県・政令指定都市)
公表件数
約650万件
対象外と明記
氏名、住所、電話番号、メールアドレスなど個人の直接特定・連絡につながる情報
銀行自身のシステムへの侵入
なし(本件は同行のシステムが不正アクセスされたものではない)
顧客への通知
対象者へメール等で個別連絡
本件の専用問い合わせ窓口
0120-322-250、平日9時~17時、2026年11月18日~12月18日
漏えいしたのは性別・年齢・居住地域 約650万「人」とは発表していない
三菱UFJ銀行が公式資料に挙げた情報項目は「性別」「年齢」「居住地域」の3種類です。居住地域は都道府県または政令指定都市の区分であり、町名や番地を含む住所ではありません。同行は、第三者が顧客を特定できる情報や顧客に直接連絡するための情報は漏えい対象に含まれないと説明しています。
公式発表の数量表現は「約650万件」です。個々の情報について重複を除いた顧客数、各属性の登録方法、何人の顧客と対応するかという内訳までは示されていません。そのため「650万人の氏名が流出」「約650万人の預金口座が漏えい」などの表現は不正確です。預金残高、銀行口座番号、暗証番号、インターネットバンキングのパスワードが流出したという発表でもありません。
氏名や連絡先がなくても、属性データが保管されていた外部サービスを攻撃者が不正に取得した事実には変わりません。
11月13日にKARTEへ不正アクセス、17日に同行の対象範囲を報告
三菱UFJ銀行は、Webサイト・アプリにおける案内等の業務をプレイドに委託していました。11月13日にKARTEで第三者による不正アクセスが発生した際、同社からKARTE全サービス停止について報告を受けています。銀行側が自社顧客情報の漏えい範囲を知らされたのは11月17日です。
プレイドは11月16日の公式発表で、自社サーバーの脆弱性を悪用され、システムとデータベースに接続するための認証情報が窃取されたと説明しました。その後、データの外部読み出しや取得した認証情報を使った管理画面への不正アクセスを確認したとしています。プレイドは11月13日8時59分に不正アクセスを検知し、認証情報の無効化、サーバー停止、攻撃元通信の遮断などで同日中に封じ込めを進めました。
プレイドが公表した「KARTEアカウント用メールアドレス79,249件」は、今回の三菱UFJ銀行の顧客関連情報約650万件とは対象が異なります。銀行利用者のメールアドレス79,249件が同時に漏えいしたという意味ではありません。
各社の影響やプレイド側の対応状況は、セキュリティ対策Labのプレイド「KARTE」不正アクセスの影響企業まとめで整理しています。
関連資料
AI時代の脆弱性管理・パッチ管理|運用見直しのポイントと製品選定の確認事項
脆弱性の優先順位付けから修復、暫定防御、パッチ管理まで、運用見直しと製品選定で確認したいポイントをまとめた資料です。
資料提供元:株式会社アズジェント
脆弱性管理の資料を見る
三菱UFJ信託銀行・三菱UFJ eスマート証券でも漏えい MUFG関連3法人の違い
11月18日、MUFGに属する銀行・信託銀行・証券会社が同じKARTEへの不正アクセスに伴う情報漏えいを公表しました。3社それぞれのシステムで独立した3件の不正アクセスが発生したわけではありません。
公表法人
漏えいした情報
公式発表の件数
対象外・留意点
三菱UFJ銀行
顧客の性別、年齢、居住地域(都道府県または政令指定都市)
約650万件
氏名・住所・電話番号・メールアドレス等を含まず。銀行自身のシステムへの侵入ではない
三菱UFJ信託銀行
三菱UFJ信託ダイレクトの会員番号を基に生成した識別子、性別、メールアドレス登録の有無。一部にLINE利用者識別番号、アンケート回答(性別・年齢・居住都道府県)
2区分合計約23万件
氏名・住所・生年月日・電話番号・メールアドレスそのもの・口座番号・暗証番号・パスワードは対象外
三菱UFJ eスマート証券
証券口座番号のみのデータ、年齢のみのデータ
証券口座番号約6万件/年齢約10万5,000件
両者は紐づかない状態。氏名・住所・生年月日・メールアドレス等を含まず、パスワード・本人確認書類等もKARTE上で非保有
三菱UFJ信託銀行によると、約23万件は三菱UFJ信託ダイレクトのみの利用者と、同行のLINE公式アカウントも利用する人に関係する2区分の合計です。会員番号そのものではなく変換後の識別子が対象で、漏えいした情報のみから顧客を直接特定することはできず、同情報によるインターネットバンキングへのアクセスや取引もできないと説明しています。対象者にはメール等で連絡し、本件専用ダイヤル「0120-304-560」(平日9時~17時、12月11日まで)を設けました。詳細は三菱UFJ信託銀行のKARTE漏えいに関する単独記事で確認できます。
三菱UFJ eスマート証券は「証券口座番号約6万件」と「年齢約10万5,000件」を別々に公表し、両者が互いに紐づかないことを明示しました。これは「約16万5,000人の口座番号と年齢の組み合わせが漏えいした」という意味ではありません。同社はKARTEとのデータ連携を停止し、連携用認証情報を無効化しました。該当者には遅くとも11月19日中にメールを送り、ログイン後の「お客さまへのお知らせ」にも通知を掲載する方針です。専用ダイヤルは「0120-977-400」(平日8時~17時)。詳細は三菱UFJ eスマート証券の証券口座番号・年齢の漏えいに関する単独記事で解説しています。
個人向け対策:銀行を装った「漏えい確認」「口座凍結」「補償手続き」に注意
三菱UFJ銀行が公表した約650万件に氏名やメールアドレス、電話番号は含まれていません。したがって、今回の漏えい情報だけを用いて攻撃者が対象者へ直接メール・電話を送ることはできません。一方、今回のニュースを知った第三者が、別途入手した連絡先や無差別配信を使って三菱UFJ銀行・MUFGグループを装う可能性はあります。同行自身も公表に便乗した不審な連絡への注意を呼びかけています。
以下は想定される詐欺のパターンであり、今回の漏えいを原因とする実際の詐欺発生が確認されたという意味ではありません。
不審な連絡の例
取るべき対応
「650万件の対象者確認が必要」「漏えい対象か調べる」というSMSやメール
リンクを押さず、自分で三菱UFJ銀行の公式サイトや公式アプリを開く。対象者への正式な案内と照合する
「口座を凍結する」「今すぐ利用制限を解除しないと送金できなくなる」という緊急通知
脅すような文面に従ってログインしない。銀行の公式セキュリティ案内は、こうした緊急ログインを促すメール・SMSへの警戒を求めている
「被害補償」「特別返金」「預金保護のための移管」を名目に口座番号、キャッシュカード情報、暗証番号を求める電話
その場で教えず切電する。電話で名乗った部署に折り返すのでなく、自分で確認した銀行の公式窓口へ連絡する
「ワンタイムパスワードを読み上げて」「アプリの承認画面を押して」と指示する
認証コードを第三者に伝えず、身に覚えのない承認操作をしない。銀行関係者を名乗る相手でも同じ
「金融庁・警察と連携して資金を安全な口座へ移す」「遠隔操作アプリで調査する」
送金や遠隔操作アプリの導入に応じず、銀行・公的機関の確認済み窓口に相談する
三菱UFJ信託銀行・三菱UFJ eスマート証券を名乗る「共同確認」「グループ一括手続き」
自分が利用する金融機関の公式サイト・アプリを別々に確認する。今回の通知は法人ごとに内容・対象が異なる
メール通知が届いたときの確認方法
三菱UFJ銀行は漏えい対象者にメール等で個別連絡すると公表しています。したがって「通知メールが来ること自体が偽物」という説明も正しくありません。ただし、差出人名や銀行のロゴが本物らしく見えても、メールの真偽を保証するものではありません。
通知を受け取った場合は、メール内のログインリンクやQRコードから移動せず、普段使っている公式アプリ、または自分で入力・保存している https://www.bk.mufg.jp/ にアクセスし、公式発表・問い合わせ先と内容を照合してください。不明なときは公式PDFに記載された専用窓口「0120-322-250」(平日9時~17時、12月18日まで)へ確認できます。
三菱UFJ銀行の金融犯罪に関する公式案内は、「口座凍結」「取引規制」「今すぐログイン」といった文言で操作を促すSMSやメールに注意するよう案内しています。銀行の発表を確認する前に「ログイン」「情報更新」「確認のための送金」を求められた場合は、不審な連絡として扱ってください。
不審な連絡を受けたが、リンクや添付ファイルを開いていない場合
操作せずにメール・SMSを閉じ、公式サイトから必要な情報を確認してください。電話で不審な指示を受けた場合は、相手が氏名や年齢、居住地域、利用銀行名を知っていても、それだけで正規の担当者と判断しないようにしてください。発信者番号は偽装される場合があり、折り返し連絡は銀行の公式ページに掲載された番号を使うのが安全です。
今回の三菱UFJ銀行の公式発表では、暗証番号やパスワードの漏えいは示されていません。今回の事故を理由に、すべての利用者が直ちにパスワードを変更しなければならないという案内は出ていません。ただし、複数サービス間でパスワードを使い回している場合は、今回とは別のリスクとして見直すことができます。
偽サイトにパスワード・暗証番号・認証コードを入力した場合
すでに偽サイトへ情報を入力した場合や、第三者に認証情報を伝えてしまった場合は、画面を閉じるだけで終わらせず、早急に銀行へ相談してください。三菱UFJ銀行は**インターネットバンキング不正利用ご相談ダイヤル「0120-111-082」**を案内しています。受付は原則24時間365日ですが、毎月第2土曜日21時~翌朝6時40分は利用できないと説明しています。つながらない場合の代替番号は「050-3786-0082」(通話料有料)です。
そのうえで銀行の案内に従い、必要に応じてインターネットバンキングの利用停止、ログイン情報の変更、認証設定の再確認を行ってください。覚えのない端末の登録やログイン、送金先変更、振込などがないか取引履歴も確認します。身に覚えのない認証通知が届いた場合には承認しないでください。
メールアカウントのパスワードまで入力してしまった場合は、メールサービス側のパスワード変更や利用可能な多要素認証の設定、転送設定・ログイン履歴の確認も行います。メールアカウントの乗っ取りは、金融機関からの正規通知の見落としや不正操作の発見遅れにつながるおそれがあります。
すでに振り込みをした、不審な取引がある場合
「口座保護」「補償手続き」などの名目で振り込みを行った場合は、速やかに銀行へ連絡し、振込先金融機関への被害申告や組戻し・口座凍結の可否を相談してください。銀行の公式案内は、振り込め詐欺被害が疑われる場合、振込先の金融機関へ速やかに連絡するよう求めています。相談先への連絡と並行して、警察相談専用電話「#9110」や最寄りの警察署にも相談できます。
被害の説明に備え、メール・SMSの文面、偽サイトのURL、送金日時・金額・振込先、相手との通話記録などを可能な範囲で保存します。怪しいサイトに改めてアクセスしたり、詐欺相手に返金を要求するため直接交渉したりする必要はありません。
証券口座を利用する人は、銀行本体と混同しない
三菱UFJ eスマート証券の利用者は、証券会社が独自に送る案内とログイン後の「お客さまへのお知らせ」を確認してください。MUFG関連3法人が同じ事故の影響を公表したとしても、それぞれの本人確認・認証方法や連絡先は共通ではありません。証券会社は、フィッシング対策としてパスキーの利用を推奨しています。銀行と証券会社のアカウントを、電話で一括して「安全確認」するという案内には注意してください。
金融機関の情シス・セキュリティ担当者が確認したい委託先SaaSの管理
今回の影響先では、勘定系・証券取引システム自体への侵入ではなく、顧客向けWeb表示や案内に用いる外部マーケティング基盤でデータが漏えいしました。顧客を直接特定できない属性・識別子も、外部SaaSに蓄積される情報として取扱いと削除の責任分担を確認する必要があります。
金融機関では、外部SaaSへの連携データについて①送信項目と送信の必要性、②識別子・属性情報の紐づき、③自社システムと委託先の権限境界、④連携用APIキー・トークンの失効手順、⑤委託先での保管期間・契約終了時の削除、⑥事故時の利用者通知・利用停止の判断主体を点検できます。今回は別法人が同じ外部事業者を使っていたことも影響の説明で明確になりました。自社だけでなくグループ内で共通する委託先を把握することが、影響確認の時間短縮につながります。
委託先への監督、再委託、データ削除、契約で確認する項目は、セキュリティ対策Labの委託先のセキュリティ管理ガイドで整理しています。
出典
この記事をシェアする
メールマガジン
最新のセキュリティ情報やセキュリティ対策に関する情報をお届けします。
Googleアカウントへのログインが必要です
投稿者:三村
セキュリティ製品を手がける上場企業にて、SOC(セキュリティオペレーションセンター)運営およびWebアプリケーション脆弱性診断の営業に8年間従事。その後、システムエンジニアへ転身し、MDMや人事系SaaSの開発に携わる。
8年の実務経験と開発者としての知見を活かし、「セキュリティ対策Lab」ではダークウェブ調査、セキュリティインシデントの分析、および高度なセキュリティ対策解説の執筆・編集を統括しています。
LinkedIn(外部サイト)