ファイアウォールは必須ツールだ。「Linux」をデスクトップOSとして利用している場合でもファイアウォールを有効化しておくメリットは大きい。
ただ、全てのファイアウォールが同じように作られているわけではない。例えば、「Ubuntu」系ディストリビューションで標準採用されている「Uncomplicated Firewall」(UFW)は、コマンドライン版が扱いやすいだけではなく、グラフィカルユーザーインターフェース(GUI)版はより直感的な操作ができる。
一方で、「Fedora」で標準的に使われている「firewalld」は非常に強力だが、UFWほど初心者向けではない。firewalldのGUIツールも新規ユーザーにとっては煩雑に感じられることが多く、UFWでは意識せずに済む「ゾーン」などの設定を理解しなければならない。
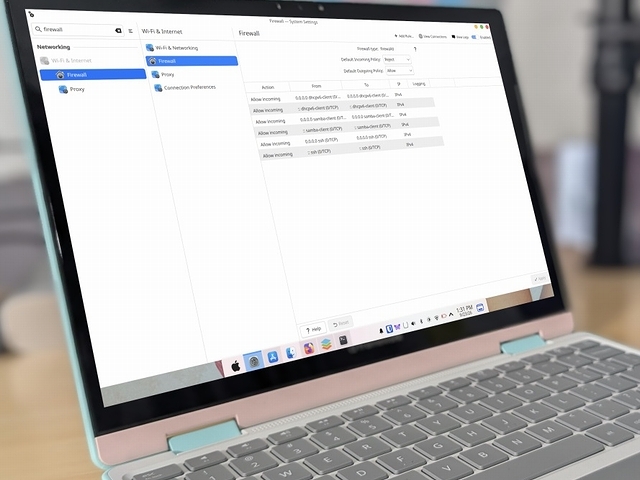
FedoraのfirewalldのGUIを操作する際、筆者はLinuxの初心者を困惑させないフロントエンドの登場を切望していた。そうした経緯で先日、KDE Plasma/Fedoraでファイアウォールの設定をとても簡単にできるGUIの「Plasma Firewall」を発見した。
Plasma Firewallとは何か
Plasma Firewallは独立した単体アプリではなく、インストールするとKDE Plasmaの「システム設定」内にファイアウォール設定項目が追加されるようになっている。
デフォルトのリポジトリーからインストール可能だ。KDEのアプリストア「Discover」を開き、検索ウインドウに「Firewall」と入力して「Info Center – Plasma Firewall」を探し、「インストール」をクリックする。
firewalldの複雑なGUIとは異なり、Plasma Firewallの画面にはデフォルトの受信/送信ルールと、特定のアプリやサービスの個別ルールだけが表示される。
ここで、ファイアウォールの基本的な仕組みを整理しておこう。
データパケットがコンピューターへの入力を試みる
ファイアウォールがデータパケットとカスタムルールと照合する。「許可」などのルールをパケットに適用するか、ルールがなければ評価を行う
カスタムルール未設定時はパケットをデフォルトの入力ポリシー(許可、不許可、拒否のいずれか)と比較する
デフォルトのポリシーに従う場合、許可ならパケットを受信し、拒否なら拒否を通知するメッセージを返してパケットを拒否する。不許可であれば、メッセージを返すことなくパケットを拒否する
これらがファイアウォールの基本的な仕組みであり、あらかじめ理解しておくべきポイントだ。
ほぼ全てのファイアウォールがデフォルトのポリシーを拒否に設定しており、Plasma Firewallもこれに準拠する。そのため、明示的に許可するルールがない限り、パケットの受信を自動的に拒否する。
ZDNET Japan 記事を毎朝メールでまとめ読み(登録無料)