ガートナージャパンは10月7日、日本におけるセキュリティ(AI時代のサイバーセキュリティ)のハイプ・サイクルを発表した。
セキュリティ領域で2026年に新たに追加したもので、サイバーセキュリティリーダーがAI時代のサイバーセキュリティについて注目すべき重要なテクノロジーや手法、概念を取り上げている。
このハイプ・サイクルでは、AIエージェントの急拡大とフロンティアAIによる脅威に備えるための新たなテクノロジーや手法に注目している。「AI TRiSM」「AIランタイム・ディフェンス」「AIガバナンス」「サイバーセキュリティAIアシスタント」の4項目が「過度な期待」のピーク期に位置付けられている。
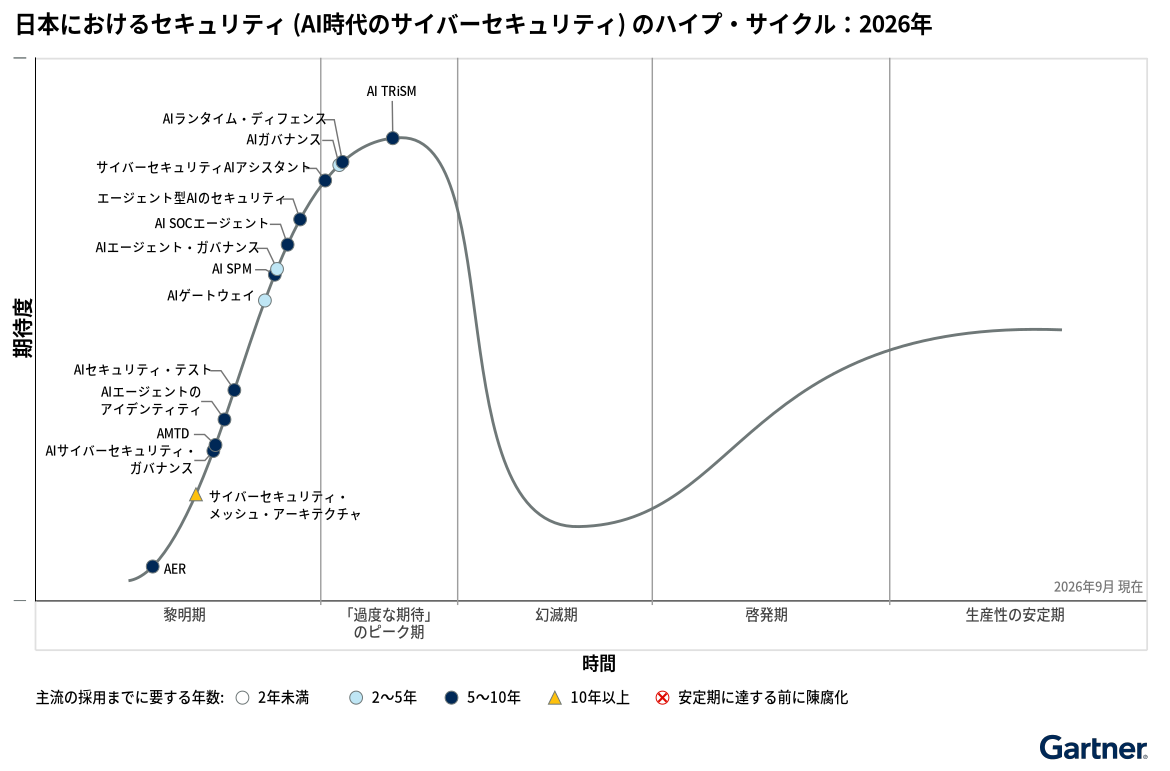
出典:Gartner (2026年10月)
同社では、企業は「Security for AI(AIのためのセキュリティ)」と「AI for Security(セキュリティのためのAI)」の2つの観点からAI時代のサイバーセキュリティを議論する必要があるとしている。
Security for AIについては、従業員によるAIや生成AI、AIエージェントの利用が急速に拡大する中、それに伴って生じる新たな脅威への対応が急務となっている。マシンアイデンティティー管理のほか、AI自体を侵害するようなインジェクションやポイズニングといった新たな攻撃への備えとして、AIエージェントガバナンス、AIセキュリティテスト、ランタイムディフェンスなどの技術への関心も徐々に高まっているという。
AI for Securityについては、セキュリティ運用にAIを活用することに多くの企業が関心を寄せている。AIの進化により、これまでなかなか達成できなかった運用の高度化や効率化を、ある程度のリアリティーを持って視野に入れられるようになりつつある。
特に、AI活用を前提に運用体制を刷新して、外部委託への依存を少しずつ減らしながら運用のナレッジを社内に蓄積できるようにすることも、サイバーセキュリティリーダーの関心事の1つになっているとしている。
その一方で、フロンティアAIがもたらす新たなサイバー脅威は、既存のセキュリティ運用手法に大きなパラダイムシフトをもたらすと見込まれるという。AI SOCエージェントや自律的エクスポージャー修復(AER)のような自動化に関するテクノロジーについては、セキュリティの現場担当者による関心も高くなってきているとしている。
シニア ディレクター アナリストの矢野薫氏は、「今回取り上げたほとんどのテクノロジは成熟までにまだ時間がかかると考えられている。しかし、戦略的取り組みとしてAIエージェントの活用を拡大している企業は、可能な限り早い段階からこうしたテクノロジーの試験的利用を開始し、AI活用を進めながらセキュリティを発展させていくような試行錯誤の姿勢を取ることが重要だ」とコメントしている。
ZDNET Japan 記事を毎朝メールでまとめ読み(登録無料)