公開
2026年10月09日 19時05分
更新
2026年10月09日 20時51分
オンラインコミュニティー作成サービスを手掛けるコミューン(東京都品川区)は10月9日、「Commune」「Commune for Work」といったサービスが不正アクセスを受け、約30万7000会員分の情報が漏えいした可能性があると発表した。同社のサービスを使って交流サイトを運営していたスズキやヤマハもそれぞれ影響を公表している。
コミューンによれば、サービス上の表示名や自己紹介などが約18万1000会員分、メールアドレスが約12万6000会員分(うち約4万2000会員は同社の従業員やデモアカウントの情報)漏えいした可能性があるという。クレジットカード情報や会員間のダイレクトメッセージ、パスワードは対象外だが、144会員についてはパスワードが本人の操作なしに仮パスワードに変更されていた。
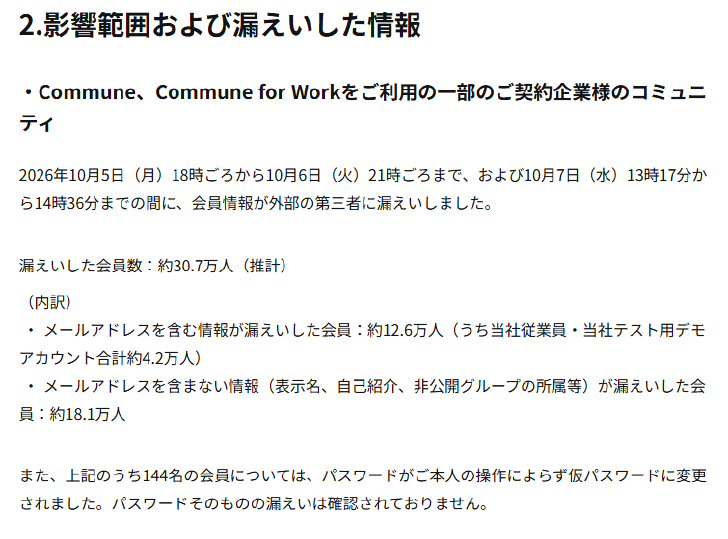
コミューンの発表から一部抜粋
漏えいがあったのは5日午後6時ごろから6日午後9時ごろ、および7日午後1時17分から午後2時36分の間にかけて。「(サービス上で)非公開コミュニティーの招待リンクを不正に取得して一般会員として登録した他、管理者になりすまして会員情報の閲覧・取得やデータの上書きを行った」(コミューン)という。
ヤマハやスズキも影響を公表しており、ヤマハは交流サービス「ヤマハネットワークエンジニア会」利用者のメールアドレスやアカウント名などが1600人分、スズキはコミュニティーサイト「スズキヴィレッジ」会員のメールアドレスや性別、居住地、年代などが3000人分漏えいした可能性がある。
コミューンは6日に「Commune」「Commune for Work」で動くコミュニティーを全て停止し、不正アクセス経路の遮断や攻撃者のアカウント削除といった対策を実施。社内で安全を確認後、8日から順次コミュニティーの稼働を再開している。ただし投稿などのデータは6日午後6時時点のものにロールバックしているといい、今後復元を進めるものの、同時刻以降に発信されたダイレクトメッセージやいいねの記録は元に戻せない見込みだ。
同社は今後、詳細の調査と再発防止策の策定を進める。会員に対しては漏えいした可能性がある情報を悪用したフィッシングメールなどに注意するよう呼び掛けている。
Copyright © ITmedia, Inc. All Rights Reserved.
関連記事