 「Windows Update」の証明書のローテーションに備えるよう、Microsoftが呼びかけている
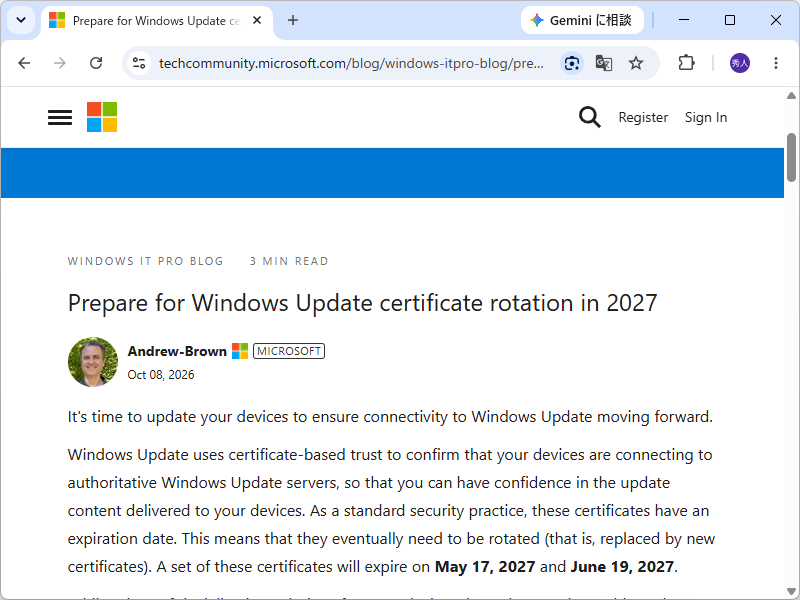
「Windows Update」への接続に使われている証明書が近く期限切れを迎えるため、証明書の入れ替え(ローテーション)が実施されるとのこと。米Microsoftが10月8日(現地時間、以下同)、公式ブログ「Windows IT Pro Blog」などでアナウンスしている。
同社によると、「Windows Update」の証明書にはあらかじめ有効期限が定められており、これが2027年5月17日と6月19日に期限切れとなる。期限を更新した証明書は、毎月の更新プログラムを通じて配布されるため、ほとんどの場合ユーザー側の対応は不要。
ただし、古いOSバージョンを使い続けていたり、長い間更新プログラムを適用していないデバイスでは、対応が必要になることも考えられる。新しい証明書を持たないデバイスは、証明書の期限が過ぎると「Windows Update」に接続できなくなり、あらゆる種類の更新を受けられなくなる。
バージョンごとの対応は、以下のとおり。
「Windows 11 バージョン 25H2」以降:対応は不要。すでに新しい証明書が含まれている「Windows 11 バージョン 24H2」「Windows Server 2025」:2027年6月19日までに、2025年9月のセキュリティ更新プログラム以降をインストールするサポート中のそのほかの「Windows 11」、「Windows Server 2022」:2027年6月19日までに、2026年7月のセキュリティ更新プログラム以降をインストールするサポート中の「Windows 10」:2027年6月19日までに、2026年7月のセキュリティ更新プログラム以降をインストールする「Windows 10 Enterprise 2019 LTSC」「Windows Server 2019」「Windows Server 2016」:2027年5月17日までに、2026年7月のセキュリティ更新プログラム以降をインストールするそのほかの古いバージョン:サポート対象のバージョンへアップグレードする。サポートが終了したデバイスは「Windows Update」のサービスにアクセスできなくなる
なお、「Windows Server Update Services」(WSUS)から更新プログラムを受け取っているデバイスは、今回の証明書期限切れの影響を受けない。また、サポート対象のWindowsで証明書期限切れにより「Windows Update」へ接続できなくなった場合は、「Microsoft Update カタログ」から必要な更新プログラムを直接ダウンロードして適用できる。
同社はIT管理者に対し、古いWindowsが社内で利用されていないか調査すること、サポート対象のデバイスであれば最新の月例パッチを適用すること、サポート終了デバイスがある場合は証明書が期限切れを迎える前にアップグレードを計画することなどを呼び掛けている。