公開
2026年10月16日 17時15分
著者

林裕也
[ITmedia]
ヤマト運輸は10月16日、「クロネコ代金後払いサービス」への不正アクセスについて、利用者情報など計約531万件が不正に持ち出されたことが判明したと発表した。クレジットカード情報やパスワードは含まれていないという。
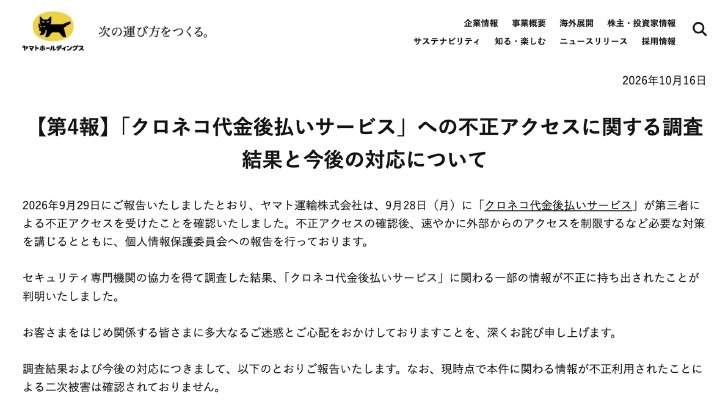
調査結果を公表したヤマト運輸の発表文(出典:ヤマトホールディングスのWebサイト、以下同)
漏えいしたのは、2018年10月1日から26年9月28日までにサービスを利用した一部利用者の氏名、住所、電話番号、メールアドレス、商品明細(商品名、数量、単価など)、申込番号などの社内管理用情報で、約526万件。このうちメールアドレスを含むのは約49万件だった。
このほか、一部の届け先の氏名、住所、電話番号、送り状番号約5万件(21年2月5日以降分)と、加盟店名や加盟店コードなどの加盟店情報約4100件(18年10月1日以降分)も漏えいした。一方、10月2日の第2報で流出の可能性があるとしていた請求金額、債権残高、同社社員の氏名については、調査の結果、漏えいを確認しなかったとしている。
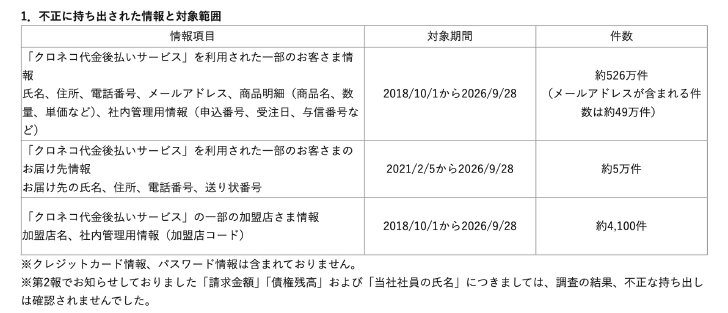
漏えいした情報の項目と対象期間、件数
対象者には順次個別に連絡する。登録情報の変更などで連絡が難しい場合は、今回の発表をもって通知に代えるという。同社は「心当たりのない不審なメールやSMSが届いた」「不審な電話がかかってきた」といった問い合わせを受けているものの、持ち出された情報の不正利用による二次被害は確認していないとしている。顧客に対しては、不審なメールやSMSを受信した場合は、記載されたURLへのアクセスや添付ファイルの開封は避け、メール自体を削除するよう呼び掛けている。
同社は9月28日に不正アクセスを確認し、同日夜にサービスを停止。29日に事案を公表し、10月9日にサービスを再開していた。今後は外部専門機関の助言のもと、中長期的な対策を通じて情報セキュリティ体制の強化を進めるとしている。
Copyright © ITmedia, Inc. All Rights Reserved.
この記事の著者
関連記事