
公開
2026年10月17日 10時42分
著者

岡田有花
[ITmedia]
旅行予約サイト「skyticket」の不正アクセスで、運営元のアドベンチャー(東京都渋谷区)は10月16日、最大6140人のクレジットカード情報が流出したと発表した。9日の初報では「カード情報の流出はない」としていたが、その後の調査で流出を確認し、訂正した。
対象は、2017年2月から18年6月までの間に、有料会員サービス「skyticket プレミアム」料金支払いのためにカードを登録・利用した顧客で、カード番号、カード名義人名、有効期限(一部の顧客はカード番号のみ)が含まれていた。セキュリティコードは含まない。
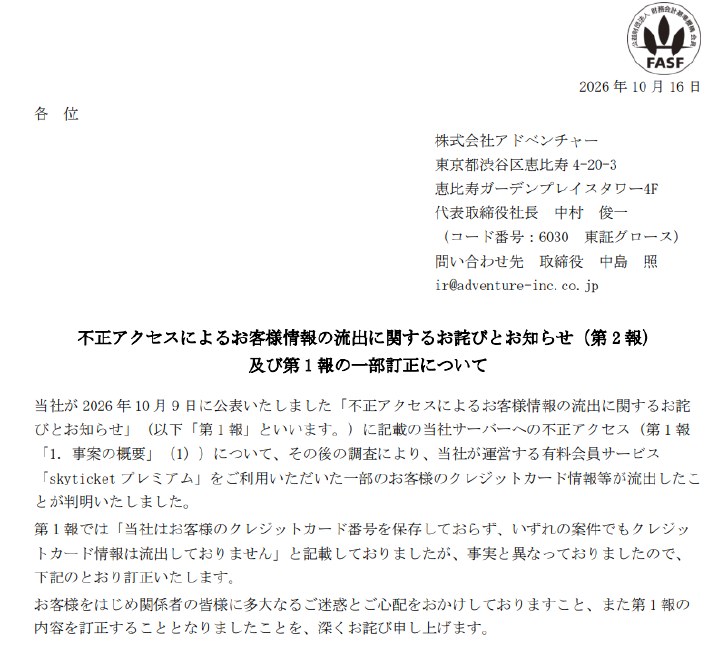
適時開示より
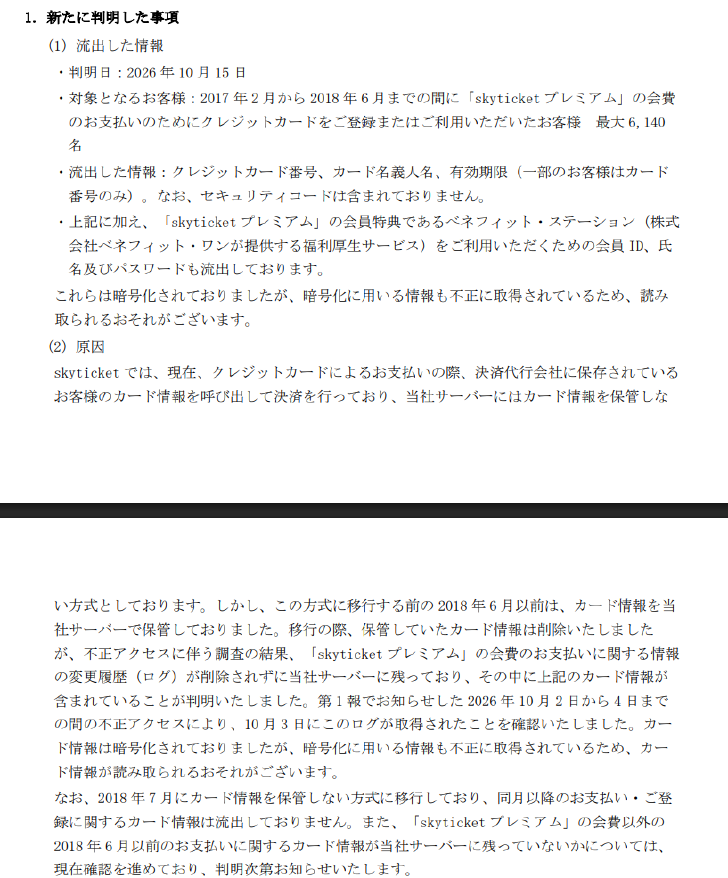
新たに流出が判明した事項と、その原因
skyticket公式サイトより
同社は2018年6月までカード情報を自社サーバに保管していた。その後、決済代行会社での管理に移行したが、移行時に「skyticket プレミアム」の会費支払いの変更履歴(ログ)が削除されないままサーバに残っており、これにカード情報が含まれていた。
これ以外にも、18年6月以前の支払いに関するカード情報がサーバに残っていないかは確認を進めている。18年7月以降のカード情報は流出していない。
カード情報を含むログが取得されたのは、26年10月3日。判明したのは10月15日だったという。データは暗号化していたが、暗号化に用いる情報も不正に取得されたため、読み取られるおそれがあるという。
ベネフィット・ステーションのID、パスワードも
また新たに、会員特典の「ベネフィット・ステーション」(ベネフィット・ワンが提供する福利厚生サービス)を利用するための会員ID、氏名、パスワードも流出したことがわかった。
このデータも暗号化していたが、暗号化に用いる情報も不正に取得された。
「10月以降のカード利用明細の確認を」
現時点で、流出したカード情報などが悪用された二次被害は確認していない。同社は決済代行会社を通じてカード会社に不正利用のモニタリングを依頼し、ベネフィット・ワンにも報告した。
ログを外部からアクセスできない状態にするための隔離作業も進めている。個人情報保護委員会と関係機関にも報告した。業績への影響は精査中。
対象の顧客のうち連絡先を確認できる人には、順次メールで個別に連絡する。連絡先を確認できない人には、Webサイトでの公表で代える。
同社は対象者に、10月以降のカード利用明細を確認するよう呼びかけている。ベネフィット・ステーションを現在も利用している人には、パスワードを変更するよう求めている。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
この記事の著者
関連記事