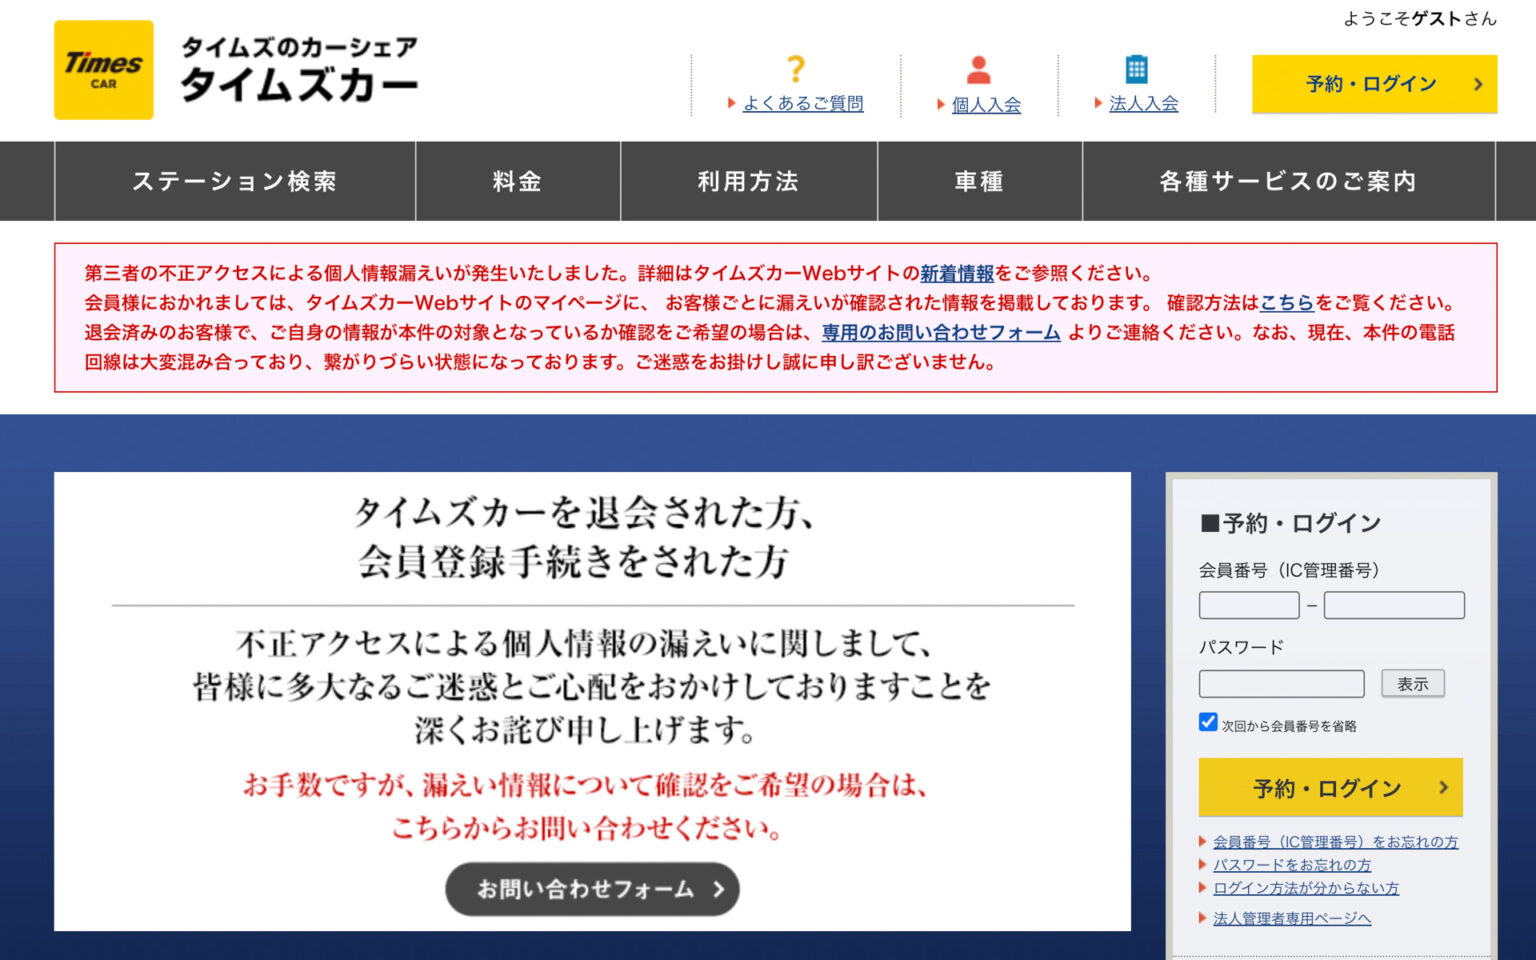
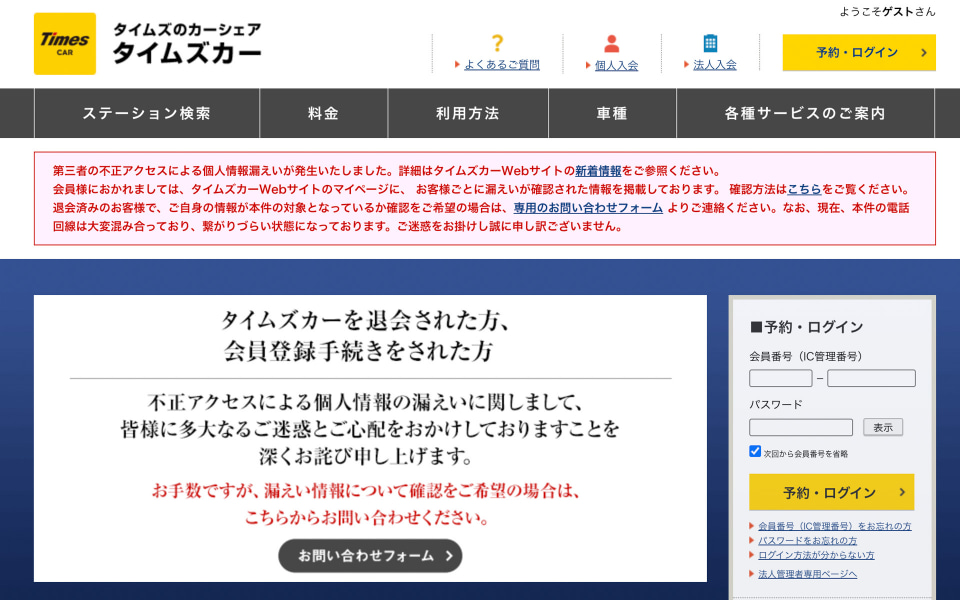
 タイムズカーの公式Webサイト
タイムズモビリティは10月23日、同社が運営する「タイムズカー」などのWebシステムに対する不正アクセスによる個人情報漏えい事案について、外部専門機関によるフォレンジック調査結果と今後の対応を発表した。
同社ではこれまで、本人確認書類画像データ約160万件に漏えいのおそれがあるとしていたが、フォレンジック調査の結果、外部送信の痕跡が確認されたデータは約146万件であることが判明した。
外部送信の痕跡は確認されなかったものの、攻撃者によるアクセスの痕跡が確認された暗号化データも存在する。
画像データは暗号化した状態で保管されていたため直ちに閲覧可能な状態になったことを意味するものではないが、将来的な復号の可能性を完全に否定できないことなどから、暗号化された本人確認書類画像データへのアクセスおよび外部送信の痕跡が確認された顧客を対象に、お見舞いとして3000円相当の現金または金券を支払う方針を明らかにした。
お見舞いの内容や送付方法は現在検討中で、決定次第、対象者へ案内が行なわれる。なお、決済情報の非保持化に対応しており、クレジットカード番号全桁およびセキュリティコードは保持していないため、不正に利用されるおそれはないとしている。
また、会員登録時に提出された運転免許証などの本人確認書類画像の保有ルールを見直し、会員登録完了後は画像を保有しない社内ルールへと変更した。これに伴い、現在同社が保有している本人確認書類の画像データは、顧客からの申し出の有無にかかわらず、2026年10月末までに削除を行なう。削除後も、将来の問い合わせ対応などのために画像との同一性を確認する情報は適切に保全される
事案の発生原因については、Webシステムに存在した脆弱性が悪用され、攻撃者がシステムへ侵入した後にデータベースやファイル領域へアクセスしたことによるものと判断された。確認された侵害経路に対する対策はすでに完了しており、同一構成システムの点検や監視体制の強化などの追加対策も行なわれている。
同社は年内をめどに、外部専門家の助言を踏まえた具体的なセキュリティ強化策およびガバナンス強化策を公表する予定としている。
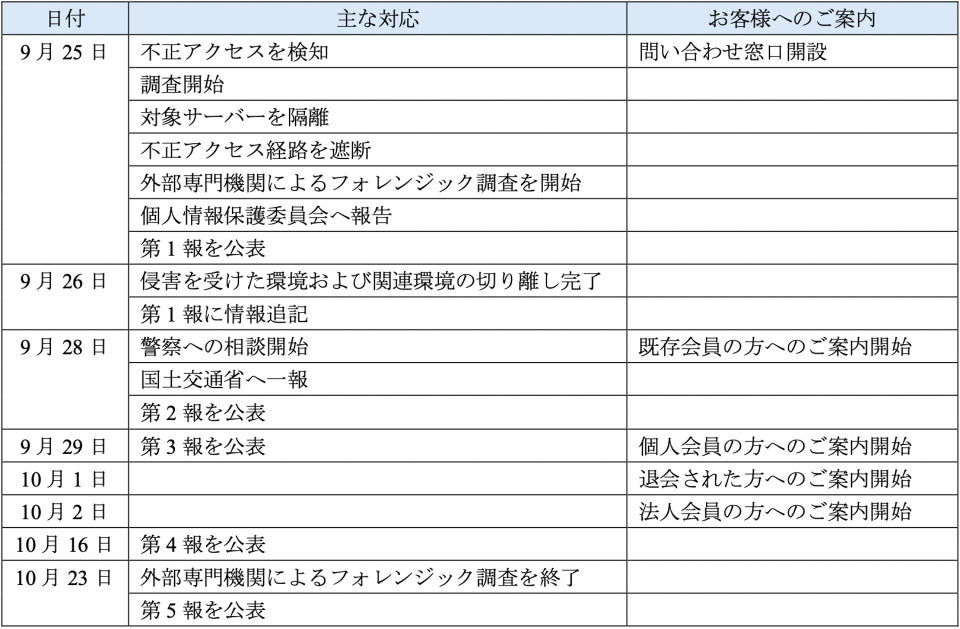 これまでの主な経緯問い合わせ窓口
電話番号:0120-25-8924(24時間受付)
問い合わせフォーム:https://share.timescar.jp/inquiry.html