
公開
2026年10月26日 20時06分
著者

梅林日奈子
[ITmedia]
家電量販店「ジョーシン」の運営や住宅リフォーム事業を手掛けるJoshin(大阪府大阪市)は10月26日、17日に公表した同社ネットワークへの不正アクセスについて、最大約623万件の会員情報などが外部に漏えいした可能性があると発表した。対象には、氏名や住所の他、運転免許証の画像やマイナンバーカードの情報、ログイン情報なども含まれる。26日時点で影響範囲や情報漏えいの有無は調査中という。
漏えいした可能性があるのは、同社の3つのシステムに保存されていた情報。会員情報データベースサーバでは最大約600万件が対象で、氏名、住所、電話番号、会員番号が含まれる。
定額制サービス「ジョーシンのサブスク」では最大約23万件が対象。会員番号や電話番号、手書きサイン、ログインID、初期パスワード、請求履歴、契約番号、デバイスID(端末を識別するための情報)、有効化コードなどが含まれる。
リフォーム工事の写真などをアップロードするシステムでも、最大約800件の情報が漏えいした可能性がある。対象には運転免許証画像2件、マイナンバーカード1件、口座番号5件の他、リフォーム施工中の工事写真データが含まれる。該当者には個別に連絡しているという。
同社によると、これらは漏えいの可能性がある件数で、実際に漏えいが確定したものではないという。なお、クレジットカード情報は保持していないとしている。
問題が発覚したのは10月16日。ネットワークの異常を検知して調べたところ、一部で不正アクセスの形跡が見つかった。Joshinは該当するサーバを切り離すなどの緊急措置を取り、外部の専門家に調査を依頼した。
この措置に伴い、現在も一部のサービスが利用できない状態が続いている。同社は影響範囲や漏えいの有無について調査を進めるとともに、サービスの早期再開を目指すとしている。Joshinは利用者に向けて、同社を装った不審なメールやSMS、電話などが届く恐れがあるとして注意を呼び掛けている。
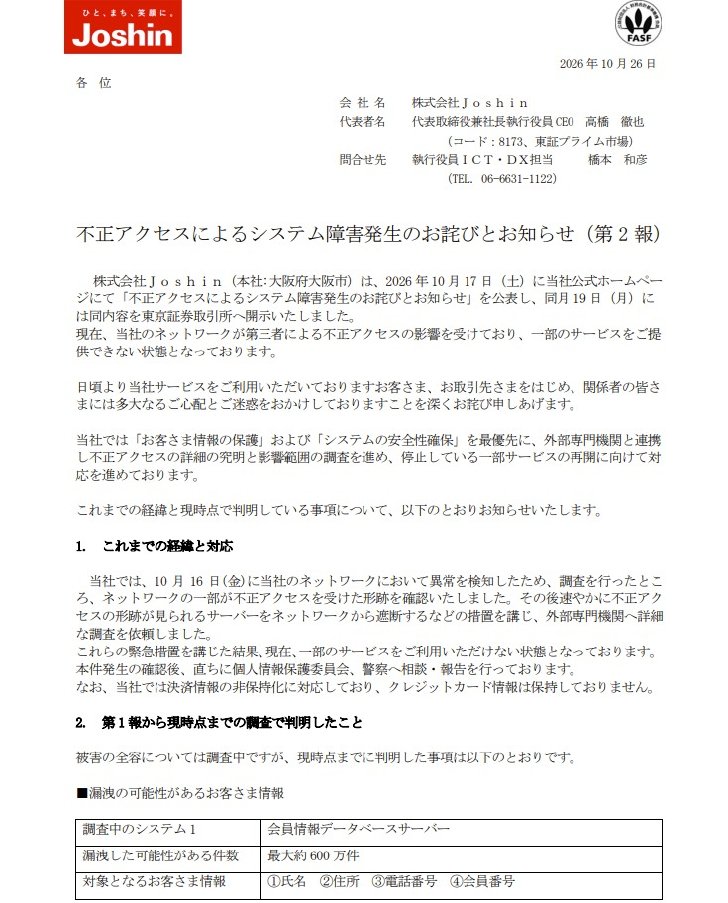
プレスリリース(1/2)
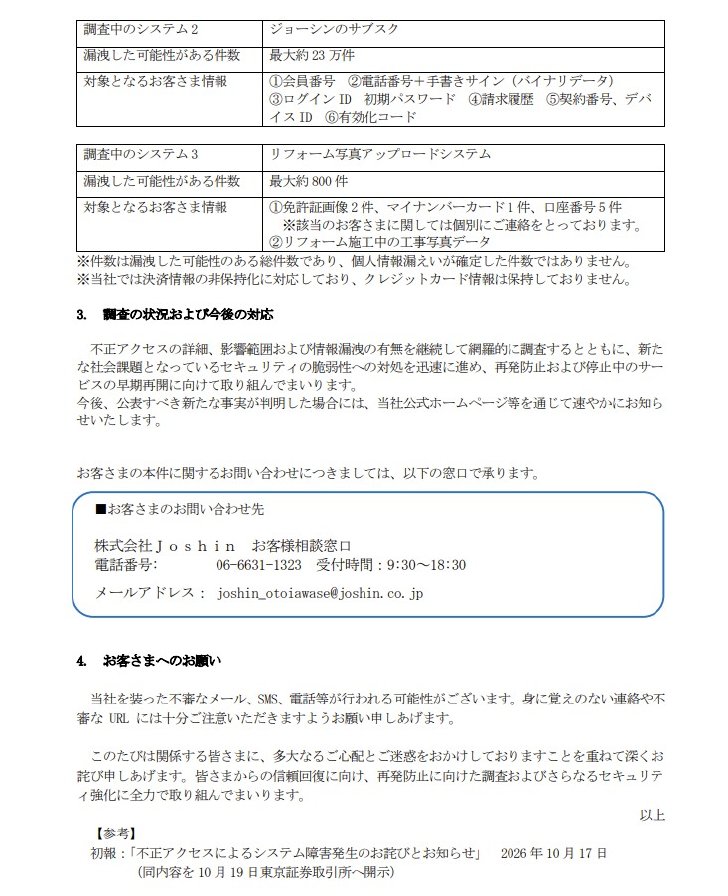
プレスリリース(2/2)
Copyright © ITmedia, Inc. All Rights Reserved.
この記事の著者
関連記事