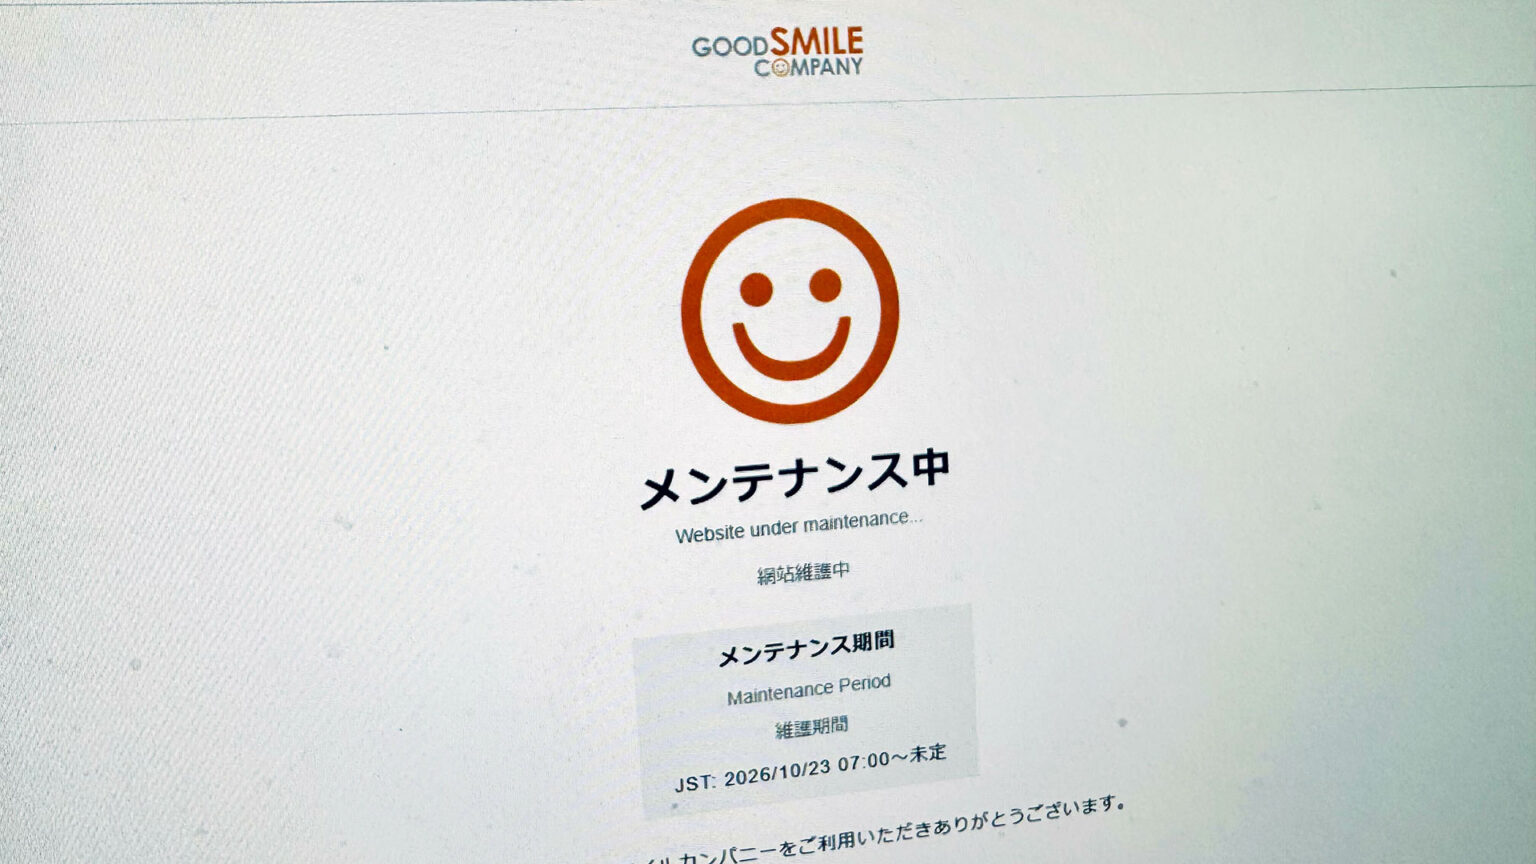
フィギュアメーカー大手・グッドスマイルカンパニーが10月29日(木)、公式オンラインショップへの不正アクセスについて第3報を発表した。
調査の結果、クレジットカード決済ページに不正なプログラムが設置されていたことが判明。
2026年10月21日13時55分から23日7時までに同ページを利用した可能性のある2800人について、カード名義人名、カード番号全16桁、有効期限、セキュリティコードが漏洩した可能性があるという。
また、過去に公式ショップへクレジットカード情報を登録したことがあるユーザーについても、カード番号下4桁と有効期限が漏えいした可能性がある。
対象となる人数は確認中だが、該当する可能性のあるカードは重複を除いて40万2466枚に上る。
決済ページに不正プログラム カード番号全桁やセキュリティコードも対象
グッドスマイルカンパニーによれば、10月19日15時過ぎから22日23時前にかけて、「グッドスマイルカンパニー公式ショップ」に第三者による不正アクセスが発生。
10月23日6時過ぎ、システム開発/保守の委託先から連絡を受け、同日7時に公式ショップを閉鎖した。
その後の調査で、10月21日13時55分から23日7時まで、クレジットカード決済ページに不正なプログラムが設置されていたことが判明。この事実が確認されたのは10月28日18時30分過ぎだったという。
漏洩した可能性がある情報は以下の4項目。
・クレジットカード名義人名
・クレジットカード番号(全16桁)
・有効期限
・セキュリティコード
対象となる可能性があるのは、上記期間に決済ページへクレジットカード情報を入力した可能性のある2800人。この2800人には、実際にクレジットカード決済で注文した384人や、予約後に決済用カードの変更手続きを行った185人などが含まれる。
また、決済を試みたものの完了しなかったユーザーや、ログインして商品をカートに入れたものの決済完了まで進まなかったユーザーも対象に含まれている。
システム上、一部の操作記録が保持されておらず、それぞれを完全に切り分けることができないため、漏えいの可能性があるユーザーを広く対象として通知している。
登録済みカード40万2466枚にも漏えいの可能性
これとは別に、公式ショップへ過去にクレジットカード情報を登録したことがあるユーザーについても、カード情報の一部が流出した可能性が判明した。
対象となる可能性がある情報は、クレジットカード番号の下4桁と有効期限。
こちらについては、カード名義人名やセキュリティコードの漏えいは確認されていない。また、カード情報に紐づく会員情報についても漏えいはないとしている。
対象となるユーザー数は現在も確認中だが、漏えいした可能性があるカードの枚数は、重複を除いて40万2466枚もの規模となっている。
さらに、10月22日22時20分前から23時前までに注文した7673人については、氏名、住所、電話番号、メールアドレス、注文内容、金額、決済方法などの注文情報が漏えいした可能性があるという。
実際に不正閲覧された注文件数は202件。ただし、どの注文が閲覧されたのか完全には特定できないため、閲覧可能性のあった7673件すべてのユーザーを対象としている。
国内企業で相次ぐ不正アクセスと情報漏えい
2026年10月より、国内企業による大規模な不正アクセスやユーザーの個人情報漏えいの公表が相次いでいる。
10月22日にはカプコンが、会員サービス「CAPCOM ID」への第三者による不正アクセスによって、メールアドレスなど1177万4247件の情報が漏えいしたと発表。
こちらではクレジットカード情報の漏えいは確認されていないものの、196件のアカウントでログインパスワードが第三者によって不正に変更されていた。
個人情報保護委員会も10月7日、「大規模な漏えい等事案を踏まえた対応について」と題した注意喚起を公表。不正アクセスによる個人データ漏えいへの対策を改めて呼びかけている。
これらの事案に共通の攻撃者や原因が確認されているわけではなく、それぞれ独立した事案である点には注意が必要だ。
グッドスマイルカンパニーは、今回漏洩した情報を利用し、同社や金融機関、公的機関などを装ったメール、電話、SMSによる詐欺が行われる可能性があるとして注意を呼びかけている。
カード情報漏洩について個別通知を受けたユーザーには、利用明細に身に覚えのない決済がないか確認し、不審な履歴があった場合はカード発行会社へ速やかに連絡するよう求めている。
続けて読みたい記事

米村 智水
株式会社カイユウ代表取締役。1986年生まれ。法政大学文学部日本文学科卒業。出版社での編集業務や大手SNS運営会社でのWeb/コミュニティディレクターを経て、2011年に株式会社カイユウを創業。2013年にポップポータルメディア「KAI-YOU」を立ち上げる。以降、インターネット発のカルチャーを専門領域として、VTuber、ストリーマー、ヒップホップ、ゲーム、アニメ、同人文化など幅広いジャンルを取材・研究。クリエイターや企業へのインタビュー、コミュニティ分析、カルチャー史の記録を継続して行っている。企業や自治体との共同プロジェクト、マーケティング支援、コンテンツプロデュースなども手がける。編集者・記者としての関心は、2010年代以降のポップカルチャーとコミュニティ、それらが社会や産業へと発展していく過程など。