われわれが利用するソフトウェアではセキュリティ上の脆弱(ぜいじゃく)性が相次いで見つかっている。最新の攻撃から身を守るため、「Firefox」と「Chrome」の両ブラウザーを改めて更新すべき時が来た。
Firefox
Mozillaは今週、Firefoxをバージョン159に更新した。対象は「Windows」「Android」「macOS」「Linux」。最新版では167件のセキュリティ上の欠陥が修正されている。このうち108件は深刻度が「高」と評価され、残りは「中」または「低」とされている。
100件近くは解放後使用(UAF)の脆弱性に分類されている。これはメモリー管理上の欠陥で、攻撃者が悪用すると、ブラウザーをクラッシュさせたり、悪意のあるコードを実行させたりする可能性がある。いくつかのバグはFirefoxのサンドボックスに関連している。これはハッカーがブラウザーの保護されたサンドボックス領域を突破して、悪意のあるコードを実行できる可能性があることを意味する。
こうしたバグの深刻さを考えれば、Firefoxはできるだけ早く更新した方がいい。更新するには、ブラウザーを開き、右上の3本線のアイコンをクリックする。「ヘルプと報告」に移動し、「Firefoxについて」を選択すると最新のアップデートがインストールされる。最後にFirefoxを再起動すれば完了だ。
セキュリティーパッチ以外にも、Firefox 159には便利な新機能がいくつか追加されている。
「Mac」版のFirefoxでは、ブラウザーのページを共有すると、macOSに組み込まれた共有機能が表示されるようになった。ここでは、共有したいページのプレビューに加えて、最近やりとりした相手や「メッセージ」といった特定のアプリを確認できる。
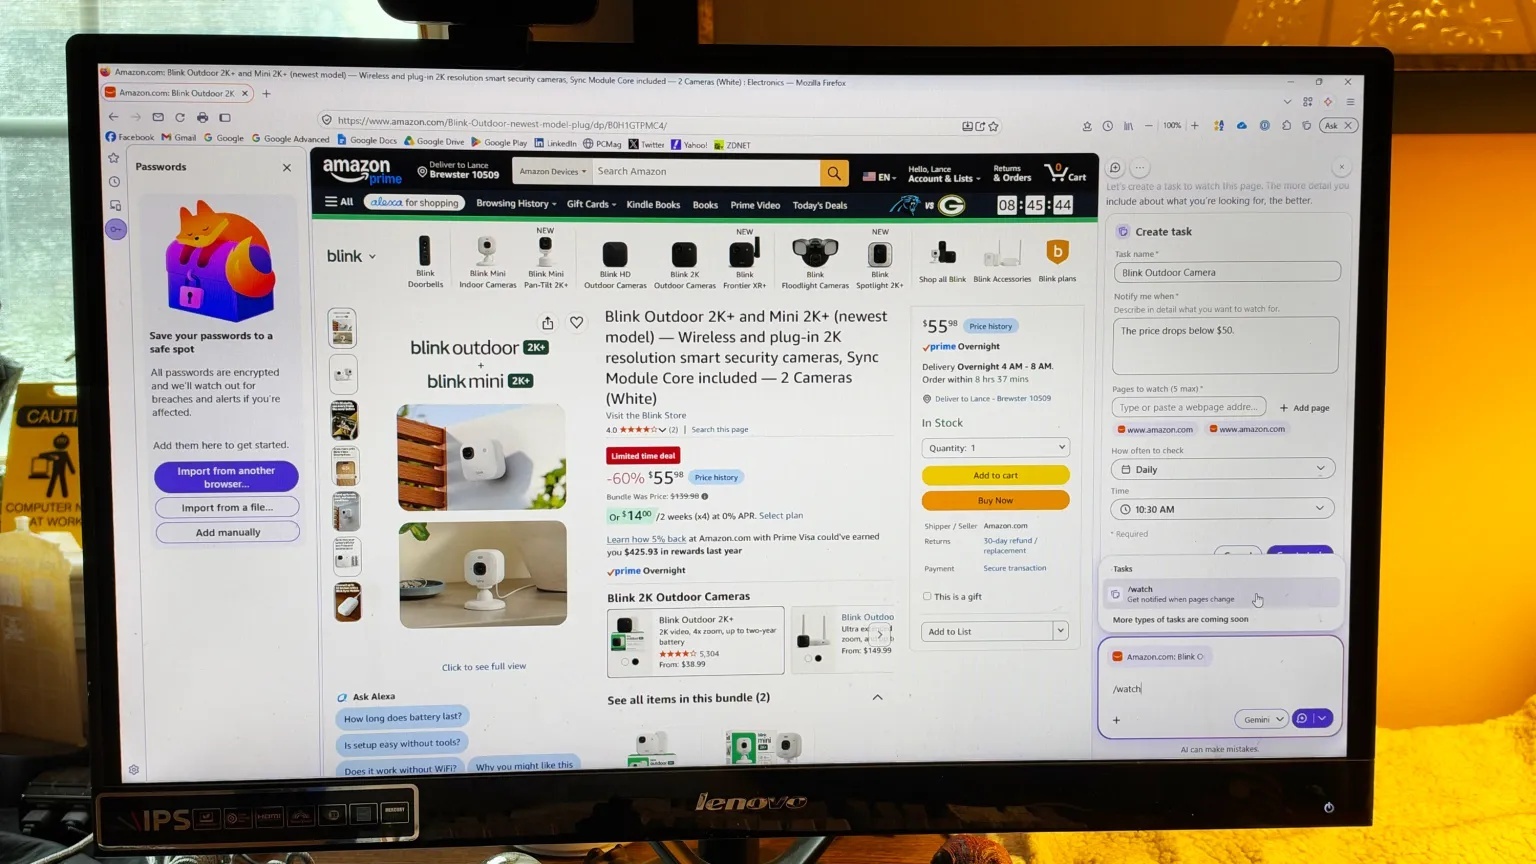
また、Firefoxのパスワード管理ツールへサイドバーからアクセスできるようになった。これにより、ブラウザーに保存してあるウェブサイトのパスワードを、より簡単に確認できる。
便利な新機能として、FirefoxのAI搭載「Smart Window」が、特定のウェブページを監視し、ページが更新されたときに通知できるようになった。
Chrome
今回のアップデートでは52件のセキュリティーバグが修正された。そのうち4件は「重大」、46件は高と評価されている。
4件の特に深刻な脆弱性は、メモリー破壊の問題に関連している。だが、一部のFirefoxのバグと同様、ブラウザーのサンドボックスにも関係している。この場合、攻撃者がこれらの脆弱性のいずれかを悪用すると、Chromeの保護されたサンドボックス領域を回避し、悪意のあるコードを実行できる可能性がある。またFirefoxと同様に複数のバグはUAFの問題に関係している。攻撃者がメモリー管理の欠陥を悪用すると、ブラウザーをクラッシュさせたり、悪意のあるコードをインストールしたりできる可能性がある。
Chromeを更新するには、画面上部の3点アイコンをクリックし、「ヘルプ」へ移動して「Google Chromeについて」を選択する。求められた場合は、アップデートのダウンロードを許可し、最後にブラウザーを再起動する。
FirefoxとChromeには、多数のバグに加えて、もう1つ共通点がある。セキュリティ上の欠陥を発見、修正するために、AIへの依存度を高めていることである。Mozillaは勧告の中で、多くのバグの発見に関して、OpenAIのセキュリティ研究者のAmy Burnett氏の名前を挙げている。Googleはブログ記事で、複数の脆弱性がAnthropicの「Claude」やOpenAIによって発見されたとしている。
提供:Lance Whitney/ZDNET
この記事は海外Ziff Davis発の記事を4Xが日本向けに編集したものです。
ZDNET Japan 記事を毎朝メールでまとめ読み(登録無料)