
チェック・ポイントは11月5日、悪用可能なセキュリティ上の弱点をサイバー犯罪者に悪用される前に特定できるよう、日本国内の組織を支援する専任の取り組みとして「AIサイバー攻撃検証チーム」を立ち上げたと発表した。その一環として、国内で事業を行う組織を対象に、期間限定で「Agentic Exposure Validation(AEV)アセスメントプログラム」を無償で提供する。
日本における最近のサイバーインシデントを受け、インターネット公開システムや外部攻撃対象領域、サプライチェーン、ID、重要な業務アプリケーションのセキュリティが改めて注目されている。10月には日本政府が「サイバー空間の非常事態」に言及し、外部に公開されている資産の見直しと脆弱(ぜいじゃく)性管理の強化を呼びかけている。
また、サイバー脅威そのものも急速に進化し、攻撃者はAIを活用して、偵察の自動化、弱点の特定、侵入の高速化を進めており、従来の脆弱性管理のアプローチだけでは不十分だとの危機感が高まっている。
こうした中で多くの組織は、数千件に及ぶ脆弱性アラートやセキュリティ上の検出結果に向き合っているが、どの弱点が実際の攻撃経路となり得るのか、どの問題を最優先で修復すべきかを判断するのに苦慮しているのが実情であろう。
AEVは、単に脆弱性を洗い出すのではなく、実環境での悪用可能性に焦点を当てることで、この課題に対処する。エクスポージャーデータを、資産のコンテキスト、リアルタイムのエクスプロイト調査、チェック・ポイントの脅威インテリジェンス、既存の防御カバレッジと突き合わせ、そのエクスポージャーが本当に悪用可能かどうかを判定する。
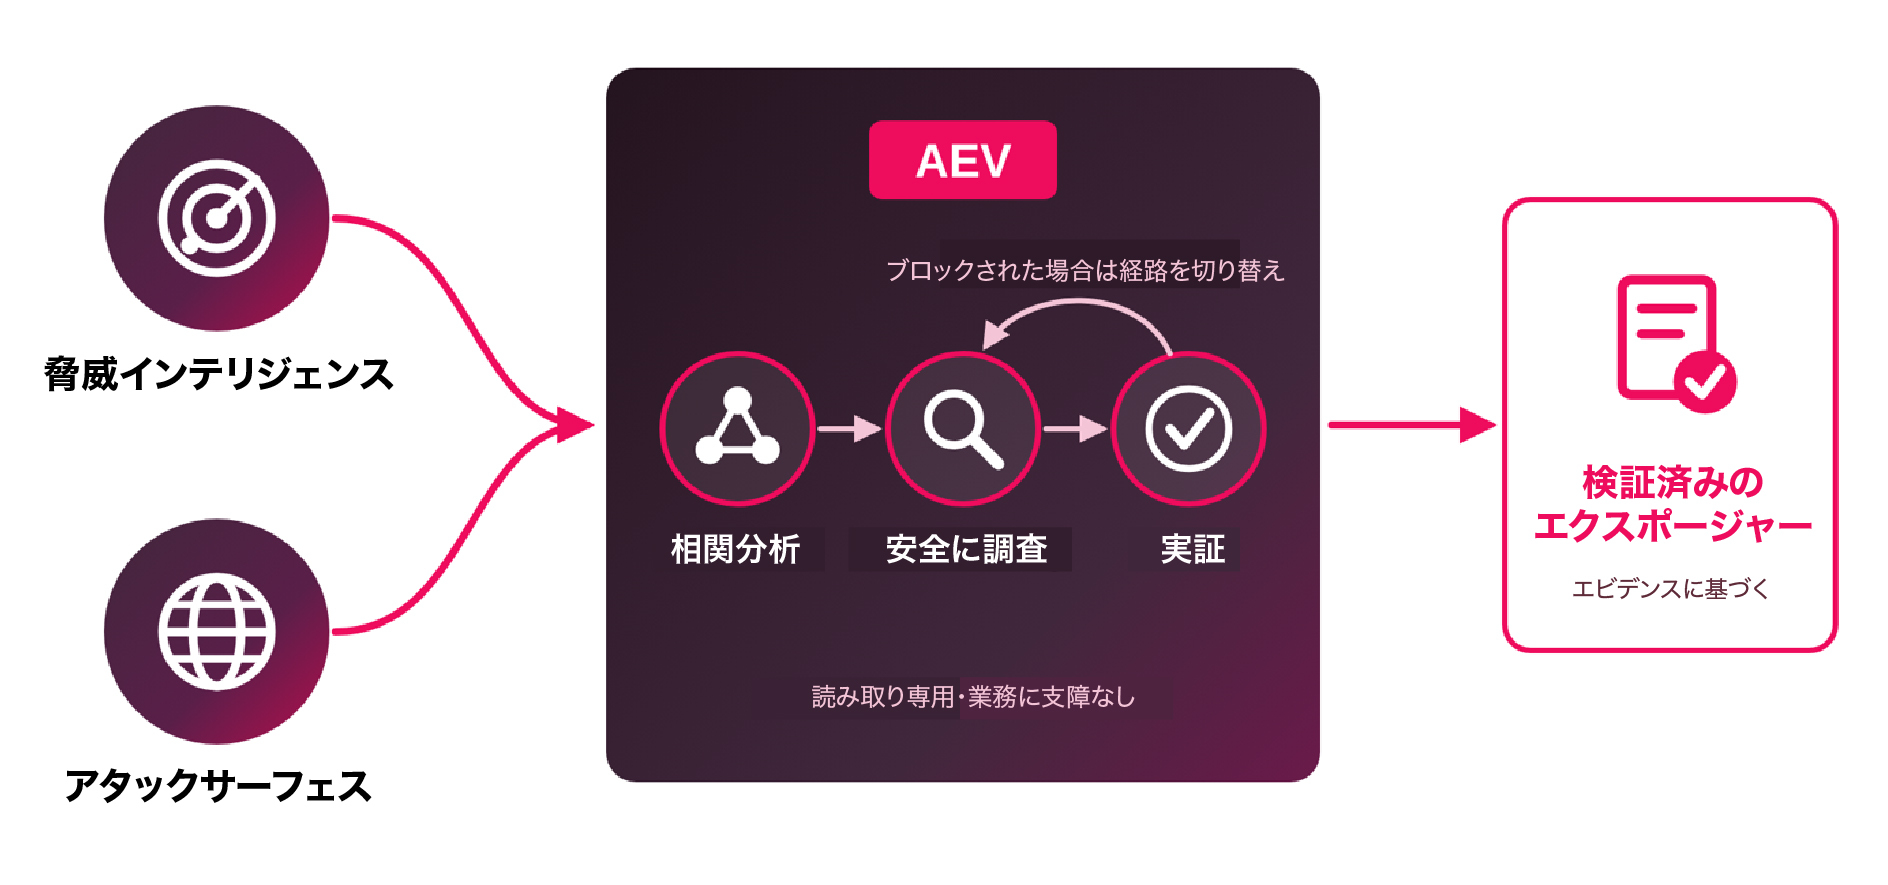
「Agentic Exposure Validation(AEV)アセスメントプログラム」の概要
AEVは、攻撃者の行動をエミュレートするAIエージェントを用いて、脅威アクターが脆弱性、漏えいした認証情報、IDの弱点、クラウドの設定ミス、そのほかのセキュリティギャップをどのように組み合わせ、組織内部への攻撃経路を実際に作り出し得るかを検証する。これによりセキュリティチームは、一見無関係に見えるセキュリティ上の弱点がどのように連鎖して実効性を持つ攻撃経路になり得るのかを理解できるという。
また、新設されたAIサイバー攻撃検証チームは、チェック・ポイントのサイバーセキュリティ専門家で構成される。同チームは従来、主に技術的な実現可能性や業務適合性に的を絞った限定的な概念実証(PoC)を提供してきたが、今後は調査結果について、セキュリティ面での影響を詳細に解説するレポートを作成する。
無償アセスメントプログラムの参加組織には、AEVアセスメントに加え、悪用可能な攻撃経路、検証済みのリスク、優先順位付けされた修復の推奨事項を示した詳細な調査結果レポートを提供する。アセスメントに必要なのは、外部に公開されているIPアドレスまたはホスト名のみで、業務停止不要で、通常数時間から24時間で完了するという。
チェック・ポイントは、参加組織から得られた調査結果を匿名化して分析し、日本企業に影響を及ぼしている一般的なエクスポージャーの傾向や、悪用可能な攻撃経路に関するインサイトを公開する予定だという。
ZDNET Japan 記事を毎朝メールでまとめ読み(登録無料)