公開
2026年11月09日 13時22分
著者

岡田有花
[ITmedia]
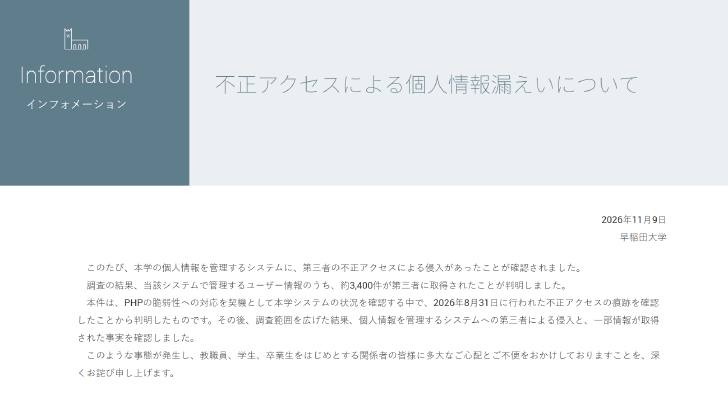
早稲田大学は11月9日、不正アクセスを受けて教職員や学生などの情報約3400件が第三者に取得されたと発表した。PHPの脆弱性への対応をきっかけに学内システムの状況を確認する中で、8月31日に不正アクセスを受けた痕跡を見つけたという。
ニュースリリースより
漏えいした情報
不正アクセスの痕跡を確認後、調査範囲を広げた結果、メールサービスなどを提供するポータルサイト「MyWaseda」へのログインに使うユーザー情報を管理するシステムに侵入され、一部の情報が取得されていたことが分かった。
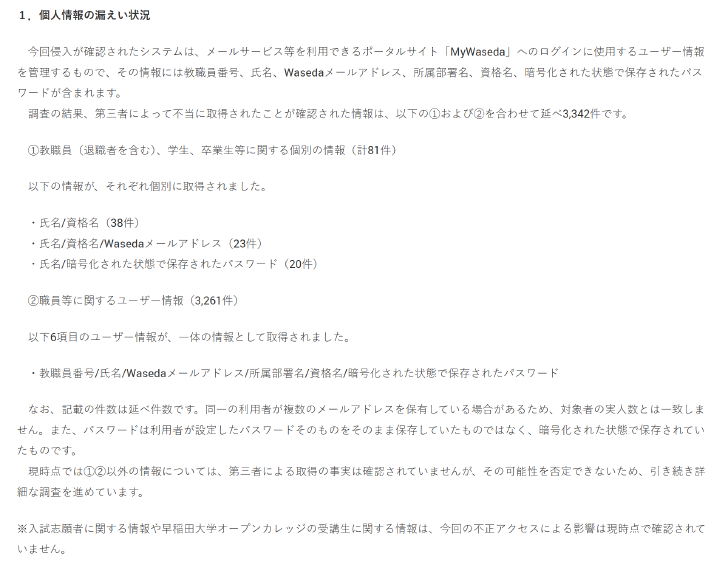
流出した情報は、教職員(退職者を含む)、学生、卒業生等に関する情報計81件と、職員などのユーザー情報3261件。
前者は、氏名/資格名が38件、氏名/資格名/Wasedaメールアドレスが23件、氏名/暗号化されたパスワードが20件、それぞれ個別に取得された。
後者は、教職員番号、氏名、Wasedaメールアドレス、所属部署名、資格名、暗号化したパスワードの6項目が一体の情報として取得された。
同じ利用者が複数のメールアドレスを持つ場合があるため、実人数と件数は一致しない。
これ以外の情報の流出は確認していないが、可能性を否定できないとして調査を続けている。入試志願者や早稲田大学オープンカレッジ受講生の情報には、現時点で影響を確認していない。
大学は、関係するシステムの停止、学外との通信・アクセスの制限、システム管理者のパスワード変更、関連サービスの利用制限などの措置を講じた。セキュリティ専門事業者と連携して侵入経路や影響範囲を調査している。
学生と教職員には、Wasedaメールアドレスのパスワード変更など必要な対応を個別に案内した。卒業生向けには、安全性を確認できるまで、MyWasedaをはじめとしたWaseda IDを使うサービスを一時停止している。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
この記事の著者
関連記事