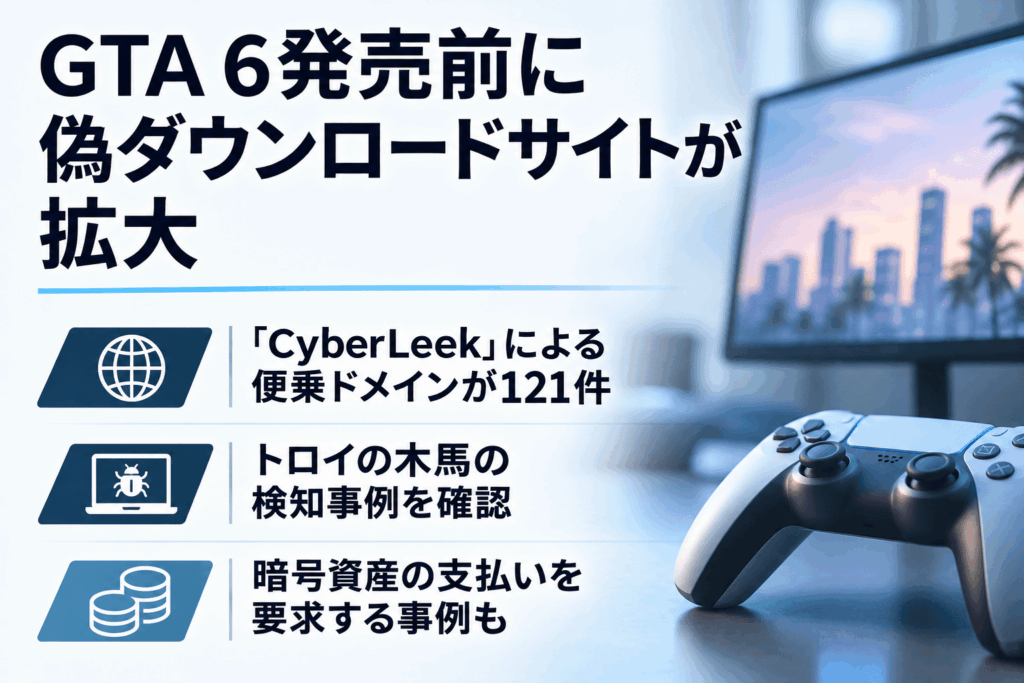
2026年11月19日に発売予定のゲーム「Grand Theft Auto VI(GTA 6)」をめぐり、未公開版の無料配布や早期アクセス、PC版・スマートフォン版のダウンロードをうたう偽サイトが確認されています。英国のサイバーセキュリティ企業Netcraftが11月3日に公開した調査では、配布ファイルが複数のセキュリティ製品からトロイの木馬として検知された事例のほか、暗号資産の送金やアンケート回答を求めるサイトが明らかになりました。
詐欺サイトの中には、2026年8月にGTA 6の未公開映像を公開したとされる「CyberLeek」の名前を利用するものがあります。Netcraftは同名を含む新規登録ドメイン121件を観測しましたが、この121件すべてが詐欺サイトと判定されたわけではありません。
Rockstar Gamesの公式情報では、GTA 6の発売対象はPlayStation 5とXbox Series X|Sです。正規の事前ダウンロードは11月10日から開始予定であり、ゲームを正式発売前にプレイできるという意味ではありません。公式に発表されていないPC版・Android版・iOS版の配布をうたうサイトには注意が必要です。
GTA 6偽ダウンロードサイト調査のサマリー
調査・公表:Netcraft、2026年11月3日。GTA 6関連ドメインのうち、7月1日から10月27日までに初めて観測したサイトなどを分析。
手口:未公開ビルドの無料ダウンロード、先行プレイ権、PC・スマートフォン版、ゲームキーの無料配布、ゲーム内通貨を装う誘導。
ドメイン:GTA 6の映像流出で知られる「CyberLeek」を含む新規登録ドメインを121件観測。そのうち100件は8月に登録。すべてが不正サイトと確認されたわけではない。
悪性ファイルの疑い:偽サイトから配布された`GTAVI.exe`はVirusTotalで68エンジン中34件が検知。別の偽ランチャーは62エンジン中18件が検知。
金銭要求:別のサイトでは、ゲームの利用を有効化する名目で暗号資産100米ドル相当の支払いを要求。偽のPC・ゲーム機向けキーを199米ドルで販売するページも観測。
Android向け詐称:非公式APKを配布し、提供元不明のアプリのインストールを促すサイトも確認。検査時に検知がなかったAPKも、正規のGTA 6アプリとは認められない。
発売情報:GTA 6は11月19日発売予定。公式の対応機種はPS5とXbox Series X|S。事前ダウンロードは11月10日開始予定。
被害実態:ファイルの検知や不審な請求画面は観測されているが、今回の調査から感染人数、送金被害件数、攻撃者の売上を算定することはできない。
項目
調査・公式発表で確認された内容
調査元
Netcraft(11月3日公表)
報道元
Hackread(11月4日付)
製品
Grand Theft Auto VI(GTA 6)
正式発売予定日
2026年11月19日
発表済み対応機種
PlayStation 5、Xbox Series X|S
正規の事前ダウンロード
11月10日から。発売前プレイ権ではない
主要な危険
悪性ファイルの実行、不正送金、個人情報入力、非公式APKの導入
偽の「流出済みGTA 6」配布サイトでトロイの木馬を検知
今回の調査で特徴的なのは、すでに報じられている未公開映像の流出を、偽ダウンロードの信用材料に利用している点です。
Netcraftによると、`gta6cyberleek[.]com`はRockstar Gamesの公式サイトを思わせる画面で、GTA 6の完全版を無料ダウンロードできると宣伝していました。ダウンロード先には`GTAVI.exe`というファイルが置かれており、調査時点のVirusTotalでは68エンジン中34件が検知し、主にトロイの木馬と分類していました。
別の`cyberleek[.]click`は、「Cyberleek Launcher」という専用ソフトで流出版を利用できると案内し、マルウェアを含まないと強調していました。しかし、調査時点で当該ランチャーは62エンジン中18件が検知。その後、アカウントを有効化してゲームを解放する名目で、100米ドル相当の暗号資産を送るよう求めていました。Netcraftは決済画面を観測していますが、実際の送金は行っていません。
ここでいう「34件」「18件」はウイルス対策エンジンの検知数であり、感染した端末数や被害者数ではありません。また、これらのサイトがCyberLeek本人またはその関係者によって運営されていると判明したわけでもありません。
GTA 6の未公開映像をめぐっては、Rockstar Gamesの親会社Take-Two Interactiveが流出元の特定に向けた法的手続きを進めています。未公開映像の流出を巡る経緯は、GTA 6の映像流出とTake-Twoによる調査の解説で整理しています。ただし、映像流出と今回の偽配布サイトの運営主体が同一だという証拠はありません。
先行プレイ権やPC版のゲームキーを暗号資産で販売
ゲームを無料で配ると装う手法だけでなく、発売前にプレイできると称して代金を集めるサイトも確認されました。
Netcraftが調査した`gta6[.]exposed`では、PCを含む各プラットフォーム用のゲームキーを199米ドルで販売すると宣伝し、購入者のメールアドレスと暗号資産による支払いを求めていました。別の`gta6underground[.]com`は「先行アクセスプログラム」をうたい、ゲーム内通貨などの特典を掲示しました。ただし、Netcraftが確認した際、同サイトのダウンロード先ファイルには到達できず、実際の配布ファイルは分析できていません。
ブラジル向けにはRockstar Gamesを装う予約販売サイトが見つかり、現地の即時決済手段PIXによる支払いに誘導する例もありました。偽サイトは必ずしもマルウェアを配布する必要がなく、商品を引き渡さないまま代金や個人情報を集めること自体が目的になり得ます。
セキュリティ対策Lab お役立ち資料
2026年に発生したサイバー攻撃・ランサムウェア事例をまとめて確認
国内外で発生した主要なサイバー攻撃やランサムウェア被害を、攻撃手法や対応状況とあわせて整理した資料です。
2026年の事例集を見る
「GTA 6 Mobile」「Androidベータ版」をうたう非公式APKにも注意
スマートフォン向けの偽ダウンロードページも確認されています。Rockstar Gamesは11月9日時点でGTA 6のAndroid版・iOS版を発表していません。
例えば、`gta6thapk[.]com`はAndroid向け「GTA 6 APK」のベータ版を提供すると宣伝し、GitHub上のAPKファイルへ誘導していました。ページ内には提供元不明のアプリをインストールできるよう設定変更を促す案内もありました。
Netcraftによる当該APKのVirusTotal検査では、調査時点で悪性判定は出ていません。しかし、これは正規のGTA 6モバイル版であることの証明にはなりません。検知されたファイルが存在することと、調査対象の非公式APKすべてがマルウェアだったことは別です。
ほかにも、AndroidとiOSの両方に対応していると宣伝し、外部のファイル配布サービスに誘導するサイトや、公式アプリストアの画面に似せたページが観測されています。
「無料コード」「本人確認」でアンケートや個人情報入力へ誘導
ソフトウェアを直接配布せず、プレゼント企画やゲームキーの配布を装う手法もあります。
Netcraftが確認した`mygta6[.]icu`や`gta6keycodes[.]com`では、ゲームキーの残数や利用者の活動状況を示す表示を使い、すぐに申し込まなければ機会を逃すように見せていました。途中まではコードが表示されますが、最後の文字列を確認する段階で「人間による本人確認」が必要として、アンケート、アプリのインストール、商品テストなどの手続きへ移動させます。
この仕組みは「コンテンツロッカー」と呼ばれ、広告・アフィリエイト報酬や個人情報の獲得に利用される場合があります。ただし、表示されたアンケートに回答した人数や実際の収益は今回の調査では明らかになっていません。
ゲーム内通貨「GTA$」の無料付与を装うページも確認されました。Netcraftは、発売後にはゲーム内通貨、チート、サポート窓口の偽装などへ誘導の題材が変化する可能性を指摘しています。これは今後の予測であり、すべてが既に稼働する攻撃サイトだという意味ではありません。
Rockstar公式の正規ダウンロードは11月10日開始、発売日は19日
詐欺サイトを見分ける際は、開発元が実際に発表している製品・機種・日程と照合することが有効です。
Rockstar Gamesの公式FAQによると、GTA 6のデジタル版はPS5で2026年11月10日午前0時(各地域の現地時間)から事前ダウンロードが始まります。Xbox Series X|Sは同日午前0時(GMT)から開始予定です。発売日は11月19日で、事前ダウンロードによって10日にゲームをプレイできるという意味ではありません。
公式発表にPC版やスマートフォン版は含まれていません。「PC版を今すぐ入手」「Android向け公式ベータ版」「発売日前に完全版をプレイ」といった宣伝は、公式情報と食い違います。ダウンロードや購入はRockstarの公式案内から正規のPlayStation Store、Xbox Storeなどへ移動して行ってください。
偽のGTA 6配布サイトにアクセス・ダウンロードした場合の対処
単にページを開いただけなのか、ファイルを取得したのか、実行・インストールしたのかによって対応は異なります。
ダウンロードのみの場合:対象のEXEやAPKは実行せず削除します。ブラウザのダウンロード履歴と保存先を確認し、必要に応じてセキュリティソフトで検査します。
Windowsで実行した場合:ネットワークからの隔離を検討し、信頼できるセキュリティソフトで検査します。ゲーム用アカウントだけでなく、ブラウザに保存している認証情報や端末上の機密データへの影響も確認します。
Androidで非公式APKを導入した場合:アプリの権限、端末管理者設定、アクセシビリティ権限などを確認し、不審なアプリを削除します。必要に応じて公式の端末サポートやセキュリティ専門家へ相談します。
ログイン情報や個人情報を入力した場合:入力先と同じパスワードを利用しているサービスを確認し、正規サイトから変更します。二要素認証を有効にし、アカウントのセッション・ログイン履歴も点検します。
暗号資産を送金した場合:送金先アドレス、トランザクションID、サイトの表示、やり取りの記録を保存し、利用した取引所や警察の相談窓口へ連絡します。返金を口実に追加の手数料を要求する相手には応じないでください。
勤務先の端末でインストーラーを実行した場合は、個人判断で初期化する前に情報システム部門・CSIRTへ連絡し、ダウンロード元、実行した時刻、ファイル名、警告画面などを共有してください。職場のネットワークに接続した端末では、認証情報や業務用クラウドへの波及も調査対象になります。
偽の製品配布ページを利用した別の攻撃事例については、DeepSeekの偽ダウンロードサイトによるマルウェア拡散でも解説しています。
出典
この記事をシェアする
メールマガジン
最新のセキュリティ情報やセキュリティ対策に関する情報をお届けします。
Googleアカウントへのログインが必要です
投稿者:三村
セキュリティ製品を手がける上場企業にて、SOC(セキュリティオペレーションセンター)運営およびWebアプリケーション脆弱性診断の営業に8年間従事。その後、システムエンジニアへ転身し、MDMや人事系SaaSの開発に携わる。
8年の実務経験と開発者としての知見を活かし、「セキュリティ対策Lab」ではダークウェブ調査、セキュリティインシデントの分析、および高度なセキュリティ対策解説の執筆・編集を統括しています。
LinkedIn(外部サイト)