【ソウル聯合ニュース】北朝鮮の偵察総局傘下のハッカー集団「ラザルス」が、韓国の政府や金融、通信などの主要産業分野を標的にサイバー攻撃を仕掛けようとしていたことが15日までに分かった。サイバーセキュリティ企業のサイファーマが報告書で公表した。
北朝鮮のハッカー集団「ラザルス」が韓国の政府や金融などの主要分野を標的にサイバー攻撃を仕掛けようとしていたようだ=(聯合ニュース)
報告書によると、ハッカーたちは先月28日、ダークウェブ上で「韓国、日本、米国、タイ、インドネシア、インドの一部のIPアドレス帯は、かなり有望に見える」と、攻撃対象に関する情報を共有した。
ハッカーたちは単なる無差別なハッキングではなく、明確に「金融資産の窃取と諜報活動」を目的として行動していたと分析された。
サイファーマは、ハッカーたちが標的国の政府機関、銀行・金融機関、通信、重要インフラ、物流・航空、製造業、オンライン取引プラットフォームという主要7分野で使用されているプログラム言語PHPベースのウェブサーバーを優先的な攻撃対象とし、侵入方法について協議していたという。
ハッカーたちは情報共有直後に、有望と判断した国のIPアドレス帯を対象に犯行を本格化させた。
◇韓国を標的にPHPの脆弱性攻撃
攻撃者らは、Windows基本ソフト(OS)環境で動作するPHPコアのリモートコード実行(RCE)脆弱性(CVE-2026-109618、CVE-2026-109619)を悪用した。
サイファーマの分析によると、北朝鮮の攻撃担当者らは、事前に感染させた21台のパソコンやサーバー、プリンターなどのIP機器(ノード)を拠点として、標的サーバーへのウェブシェル(悪意のあるスクリプト)の設置を試みた。
その後、管理者の認証情報を窃取し、内部ネットワーク内で水平展開させることで、攻撃対象を最終的に581台のホストにまで拡大したとみられる。
サイファーマは、被害を受けた機関への二次被害を防ぐため、報告書では標的となった韓国内の30カ所のIPアドレスについて、末尾の4番目の部分をマスキングして公開した。
また、今回の攻撃について、PHPランタイム(実行中)自体に存在する脆弱性を悪用したものだと明記した。
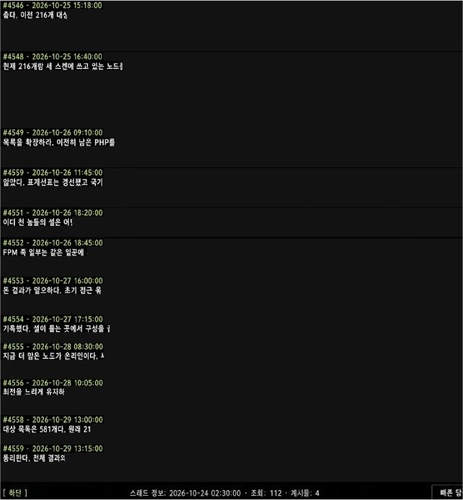
ダークウェブ上で情報を共有する北朝鮮のハッカーたち(サイファーマ提供)=(聯合ニュース)
csi@yna.co.kr