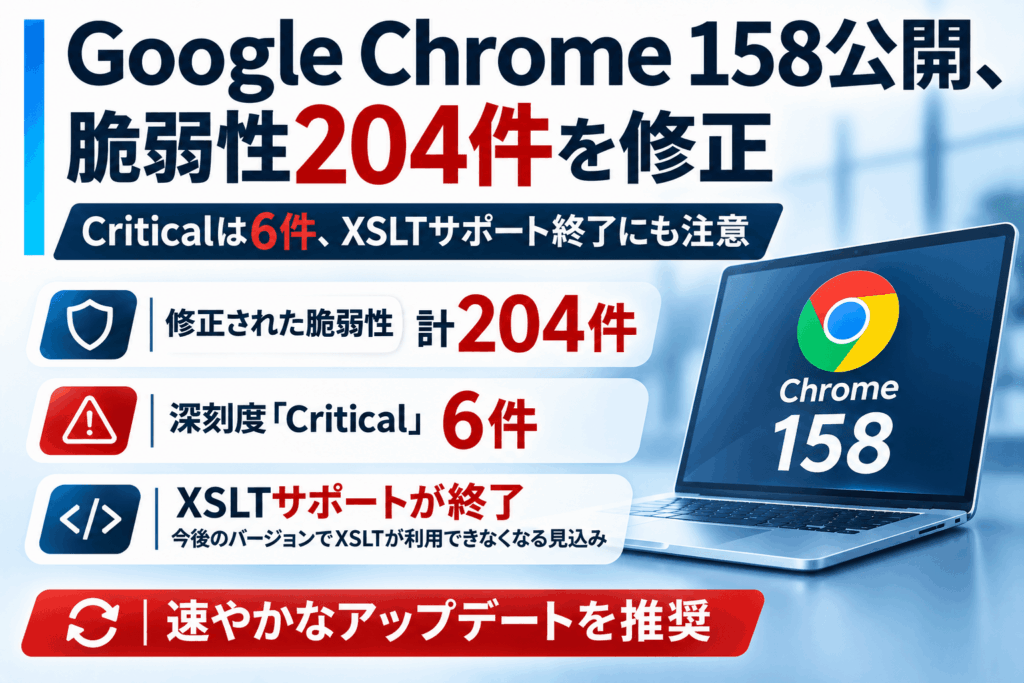
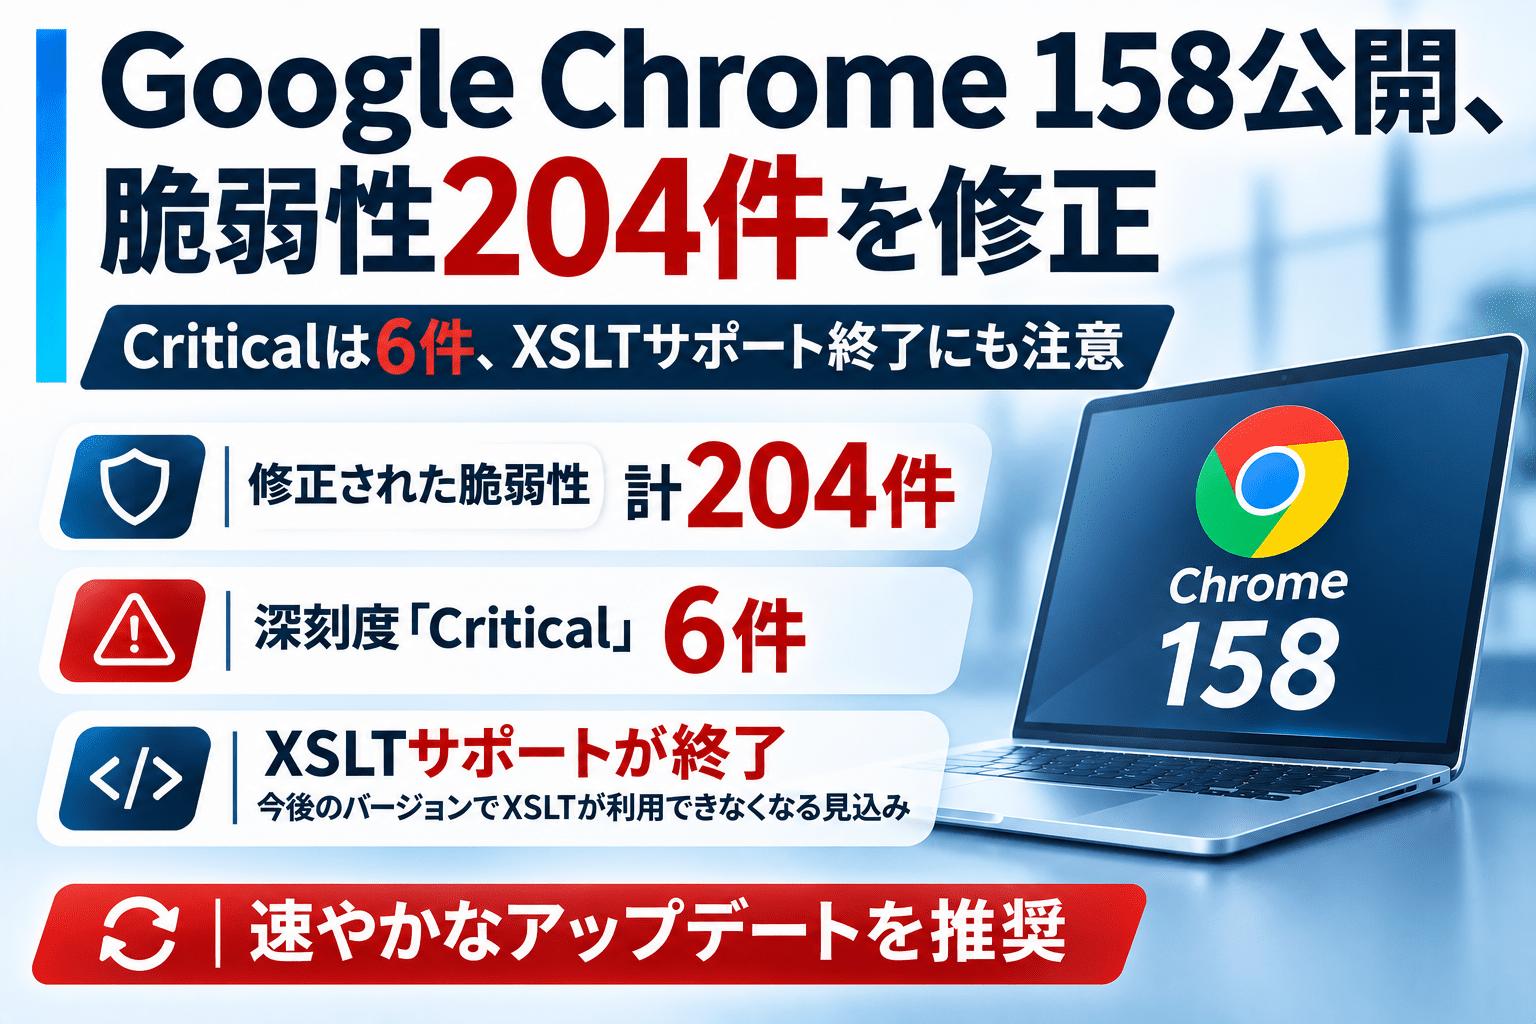
Googleは2026年11月17日(現地時間)、Windows、macOS、Linux向けWebブラウザ「Google Chrome 158」をStable(安定版)チャネルへ公開しました。今回の更新では204件のセキュリティ上の問題を修正し、うち6件を最高深刻度の「Critical」と評価しています。メモリ解放後使用(Use after free)や境界外書き込みなどが含まれ、利用者は修正版への更新とブラウザの再起動が必要です。
同時に、Chrome 158では従来のブラウザ内XSLT処理が原則として機能しなくなります。企業の情報システム部門では、脆弱性修正の適用状況に加え、XMLを扱う既存業務システムの互換性も確認する必要があります。
Chrome 158のセキュリティ更新サマリー
公開日:2026年11月17日(Googleの公式リリース日)。
対象:デスクトップ版Google ChromeのWindows、macOS、Linux向けStableチャネル。
セキュリティ修正:204件。深刻度別ではCritical 6件、High 62件、Medium 82件、Low 54件。
主な深刻な問題:WebView、GPU、Media、GarbageCollection、ANGLE、WebAudioのメモリ安全性に関する脆弱性。
修正版:Windows/macOSは158.0.8127.36または158.0.8127.37、Linuxは158.0.8127.36。
配信:段階的に展開されるため、各端末で直ちに同じ更新が表示されるとは限りません。
実際の攻撃:Googleの11月17日付告知では、今回の脆弱性について実環境での悪用を明示していません。Criticalという評価のみで「ゼロデイ悪用中」と断定することはできません。
互換性:Chrome 158ではブラウザ内XSLTが原則無効化。例外的にオリジントライアルや企業ポリシーによる継続利用の仕組みがあります。
項目
内容
開発元
Google
対象製品
Google Chrome Stable(デスクトップ)
修正件数
204件
Critical
6件
High
62件
Medium
82件
Low
54件
Windows・macOS修正版
158.0.8127.36/158.0.8127.37
Linux修正版
158.0.8127.36
公開日
2026年11月17日
※上記のバージョンと204件の修正はデスクトップ版Stableチャネルの11月17日付リリースに基づきます。Android、iOS、ChromeOSや各種Chromium派生ブラウザを、同じバージョン番号で判定しないでください。
Critical評価の脆弱性6件 WebViewやGPU、WebAudioに影響
Googleが最高深刻度「Critical」に分類した6件は次のとおりです。
CVE
対象コンポーネント
脆弱性の種類
CVE-2026-130963
WebView
Use after free(解放後使用)
CVE-2026-131031
GPU
Out of bounds write(境界外書き込み)
CVE-2026-131060
Media
Buffer overflow(バッファオーバーフロー)
CVE-2026-131008
GarbageCollection
Use after free(解放後使用)
CVE-2026-131054
ANGLE
Out of bounds write(境界外書き込み)
CVE-2026-130975
WebAudio
Use after free(解放後使用)
Use after freeは、解放済みのメモリ領域をプログラムが再び使用する不具合です。境界外書き込みやバッファオーバーフローは、想定されたメモリ領域を越えてデータを書き込む問題であり、条件によってクラッシュやメモリ破損などにつながるおそれがあります。
ブラウザはWebページから受け取った画像、音声、スクリプトなどを処理するため、この種の欠陥はブラウザにとって重大なリスクとなります。ただし、各CVEが単独で任意コード実行やサンドボックス脱出を可能にするか、あるいは実際に悪用されたかについては、公開された脆弱性分類だけからは判断できません。
Googleは、ユーザーの大部分に修正が行き渡るまで、一部のバグ詳細や関連リンクへのアクセスを制限する場合があるとしています。
High評価62件も修正 V8、Mojo、拡張機能など幅広い部品に影響
Critical以外にも62件がHigh、82件がMedium、54件がLowに分類されています。Googleの一覧では、JavaScriptエンジン「V8」のUse after free(CVE-2026-131042)や、プロセス間通信を扱う「Mojo」のUse after free(CVE-2026-131039、CVE-2026-131050、CVE-2026-131092)などがHighに挙げられています。
また、拡張機能の認可不足(CVE-2026-131033)、GPUの未初期化リソース、メディアやCanvasの認可処理に関する欠陥も修正対象です。MediumにはWebRTC関連の問題や、PDFiumのUse after free(CVE-2026-130976)なども含まれています。
204件という数字だけで個々の攻撃条件や実際の被害を推定することはできません。企業では、ブラウザの更新を一括のセキュリティ対策として進めるとともに、利用するコンポーネントや公開情報の変化に応じて優先度を調整します。
関連資料
AI時代の脆弱性管理・パッチ管理|運用見直しのポイントと製品選定の確認事項
脆弱性の優先順位付けから修復、暫定防御、パッチ管理まで、運用見直しと製品選定で確認したいポイントをまとめた資料です。
資料提供元:株式会社アズジェント
脆弱性管理の資料を見る
Anthropicの研究者による報告に「Claudeの支援」を明記
Googleの公式リリースでは、CriticalのCVE-2026-131031(GPU)とCVE-2026-131060(Media)について、AnthropicのXinyang Ge氏による報告であり、「assisted by Claude」と記されています。
Ge氏はほかにも、CriticalのCVE-2026-131008(GarbageCollection)とCVE-2026-130975(WebAudio)の報告者として記載されています。研究者とAIツールの協働が脆弱性報告に反映された例ですが、Googleの記載は報告への支援を示すものであり、AIが独力ですべての脆弱性を発見したことを意味しません。
Chrome 158ではXSLTが原則利用不可に 既存の業務システムを確認
今回のメジャー更新には、セキュリティ修正とは別に、業務システムの動作へ影響し得る仕様変更もあります。
Googleの開発者向け公式文書によると、Chrome 158からブラウザ内のXSLT処理は原則として動作しなくなります。対象には、JavaScriptの`XSLTProcessor` APIや、XMLのXSLT処理命令を利用する実装が含まれます。
そのため、XMLファイルをブラウザ上でHTMLに変換して表示する古い社内システムや、XSLTを前提とした業務画面では、更新後に表示・処理が変わる可能性があります。Googleは2027年8月のChrome 176まで、条件付きのオリジントライアルと企業ポリシーによる猶予措置を案内していますが、恒久的な代替策ではありません。
情報システム部門では、利用中の業務システムについて、ブラウザ内XSLTへの依存を調査し、サーバー側での変換やJavaScriptなどへの移行計画を検討する必要があります。互換性問題があることを理由に、旧版Chromeを長期間使い続ける運用は避けます。
Chrome利用者が実施する更新方法
個人・企業の利用者は、次の手順でChromeの更新状況を確認できます。
Chromeのアドレスバーに`chrome://settings/help`を入力するか、メニューから「ヘルプ」→「Google Chromeについて」を開きます。
更新が提供されている場合は、ダウンロード・適用を完了させます。
「再起動」または「再起動して更新」が表示されたら、開いている作業内容を確認してChromeを再起動します。
再び同じ画面を開き、実際に起動しているバージョンが対象OSの修正版に達していることを確認します。
自動更新が有効でも、再起動前は旧バージョンが動作している場合があります。更新プログラムを取得しただけで対策が終わったと判断しないでください。
企業の情報システム部門が確認したい対応
Chromeを多数の業務端末で利用する企業では、更新実施率だけでなく、実行中のバージョンと再起動状況を確認します。
資産の把握:Windows、macOS、Linux端末でChromeを利用している端末と、その実行バージョンを洗い出します。業務用仮想端末や共有PCも対象に含めます。
更新ポリシーの確認:Chrome Enterpriseや端末管理ツールで更新配信を確認し、長期間更新が停止している端末を抽出します。
再起動待ちの管理:更新のダウンロード済みと、ブラウザ再起動後の修正版実行を区別して追跡します。
例外端末の解消:オフライン端末、権限制限、アプリ互換性の理由で更新できない機器は個別に期限と代替策を設定します。
業務互換性の点検:XSLTを使用する画面や、社内ポータル・XML帳票などを重点的に検証します。
派生ブラウザの別管理:Microsoft EdgeなどのChromium系ブラウザは、その製品のベンダーによる更新情報と修正済みビルドを別途確認します。
適用記録の保管:導入済み端末数、更新完了数、再起動待ち数、例外端末と解消予定日を管理します。
こうした端末横断の更新優先順位や例外処理は、脆弱性管理の基本プロセスで整理しています。複数製品の修正状況を継続的に追跡する場合は、脆弱性管理ツールの比較・選び方も参考になります。
過去のChrome更新との違いを確認する場合は、Chrome 154のCritical脆弱性修正を参照できます。ただし別バージョンの脆弱性・修正件数と混同しないでください。
出典
この記事をシェアする
メールマガジン
最新のセキュリティ情報やセキュリティ対策に関する情報をお届けします。
Googleアカウントへのログインが必要です
投稿者:三村
セキュリティ製品を手がける上場企業にて、SOC(セキュリティオペレーションセンター)運営およびWebアプリケーション脆弱性診断の営業に8年間従事。その後、システムエンジニアへ転身し、MDMや人事系SaaSの開発に携わる。
8年の実務経験と開発者としての知見を活かし、「セキュリティ対策Lab」ではダークウェブ調査、セキュリティインシデントの分析、および高度なセキュリティ対策解説の執筆・編集を統括しています。
LinkedIn(外部サイト)