公開
2026年11月19日 12時00分
著者

吉川大貴
[ITmedia]
11月17日、第三者による不正アクセスを受け、最大約1125万口座分のIDや、約447万口座分の口座情報などが漏えいした可能性があると発表した楽天証券。テスト環境のシステム内で管理していた情報の一部が外部に漏えいした可能性があるという。ただ、識者はテスト環境で顧客情報を管理する状況を「一般的でない」と指摘する。
不正アクセス発覚の経緯
同社が不正アクセスを検知したのは16日。一部システムへの不正アクセスの可能性を検知し、該当箇所へのアクセスを遮断するなどの対応を実施した。その後の調査で、11日にテスト環境のシステム内で管理していた情報の一部が外部に漏えいした恐れがあると判明したという。
漏えいした可能性がある情報は、最大約1125万口座分の部店コード(支店などを識別する番号)、顧客コード、ログインID。さらに最大約447万口座分の氏名、生年月日、住所、電話番号、メールアドレス、勤務先や出金先口座の情報、顧客が申告した年収・金融資産、商品別資産情報、最終ログイン日なども流出した可能性がある。退会済みの顧客情報も含むが、ログインIDは楽天IDとは異なる。
「テスト環境に顧客情報」なぜ発生?
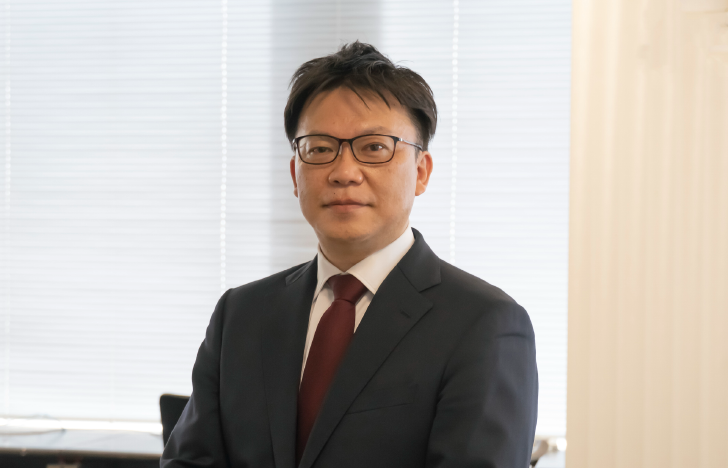
ただ、今回のようにテスト環境で個人情報を管理するのは、セキュリティの観点で一般的でないという。セキュリティ企業・ラックの倉持浩明取締役上席執行役員CTOは「(テスト環境では)テスト用のデータを使うのが大原則。仮に本番環境のデータを流用するにしても、適切なマスキングを行うことが原則となる」と指摘する。
そもそも楽天証券はなぜテスト環境に本番の顧客データを置いていたのか。同社はITmedia NEWS編集部の取材に対し「社内システムのアップグレードに伴い、一部の機能については本番環境のデータを使って確認を行う必要があった」「本番環境にある顧客情報の一部を一定期間テストサーバにコピーし、検証していた」と答えている。
ただ、これは例外的な対応で「通常はテスト環境やテストサーバにはダミーの情報しか置いておらず、本番の情報を置くことはない」という。さらに「一人の担当者が独断で動かしたわけではなく、社内の正式な手続きを経ていた」と答えた。
同様の対応は妥当か。倉持CTOは「網羅性のあるテストパターンを作るのは大変。さまざまな登録パターンの顧客がいる中では、追加機能や不具合の再現性を確認するに当たって複数のテストケースを検証する必要があり、本番環境のデータを使いたかったのではないか。ただし、本来はテスト用のダミーデータを作るか、先述のようにマスキングをするのが大原則」と話す。
なお、楽天証券は過去にも同様の運用があったかというITmedia NEWSの質問に対し「ゼロではないかもしないが、ほぼなく、今回は特殊なケース」と答えている。
倉持CTO
Copyright © ITmedia, Inc. All Rights Reserved.
この記事の著者
関連記事